



Авторы мощного трояна CodeRAT слили исходный код на GitHub

Авторы мощного трояна CodeRAT слили исходный код на GitHub

Авторы мощного трояна CodeRAT слили исходный код на GitHub

Разработчики трояна CodeRAT, открывающего удалённый доступ к заражённому устройству, слили исходный код вредоноса на площадку GitHub. Судя по всему, слив произошёл после того, как аналитики обсудили с авторами CodeRAT тему атак, в которых он фигурирует.

За кибероперациями CodeRAT, предположительно, стоят иранские киберпреступники, атакующие персидскоязычных разработчиков софта. Всем целям отправляется документ Word, содержащий эксплойт для Microsoft Dynamic Data Exchange (DDE).

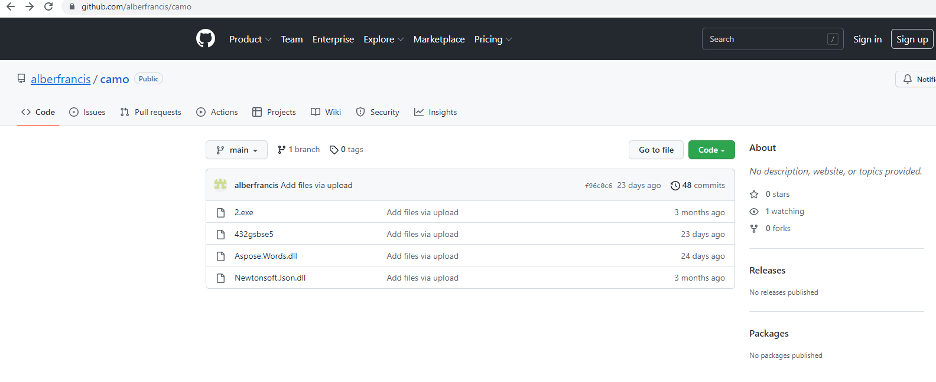
Если эксплойту удаётся «пробить» систему, он загружает в неё CodeRAT из репозитория GitHub, принадлежащего киберпреступникам. После установки вредоносной составляющей злоумышленникам открывается целый ряд векторов для дальнейшей атаки.

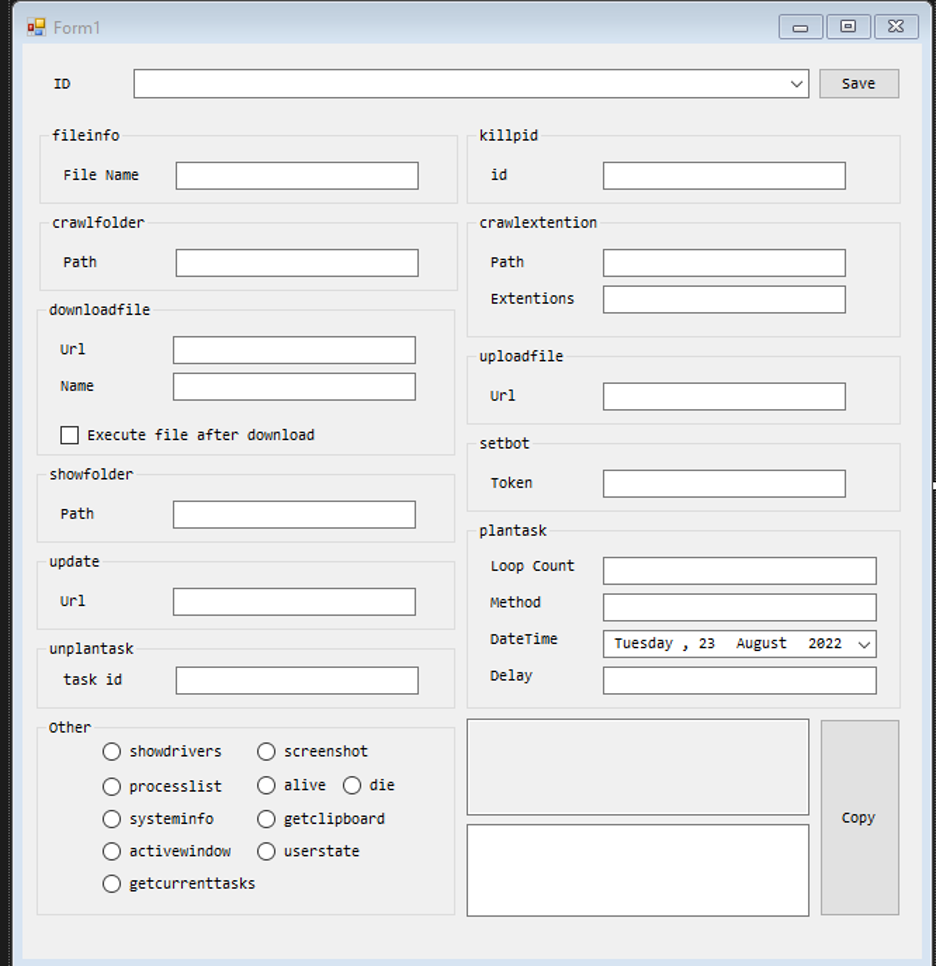
CodeRAT поддерживает около 50 команд и оснащён мощными возможностями мониторинга. На устройстве жертвы его интересуют документы Microsoft Office, электронная почта, базы данных, аккаунты в соцсетях, интегрированная среда разработки и учётные записи PayPal.

Согласно отчёту компании SafeBreach, вредоносная программа также может шпионить за активностью в окнах таких инструментов, как Visual Studio, Python, PhpStorm и Verilog. Для взаимодействия с оператором и извлечения украденных данных CodeRAT использует функциональность Telegram вместо стандартного командного центра (C2).

После того как с авторами CodeRAT связались исследователи в области кибербезопасности, соответствующие кампании приостановились на неопределённый срок. Тем не менее эксперты считают, что в скором времени стоит ждать новую волну подобных атак, поскольку исходный код вредоноса теперь доступен всем желающим.


Среди ключевых возможностей CodeRAT специалисты отмечают следующие:

  • Снятие скриншотов.
  • Копирование содержимого буфера обмена.
  • Получение списка запущенных процессов.
  • Завершение определённых процессов.
  • Проверка нагрузки на графический процессор.
  • Загрузка, выгрузка и удаление файлов.
  • Запуск программ.


Атакующий может сгенерировать команды с помощью инструмента для командной строки, который не только создаёт, но и обфусцирует их. Для передачи команд вредоносу используется один из трёх методов:

  1. API бота в Telegram с прокси.
  2. Вручную.
  3. Сохраняя команды локально в директории «Мои фотографии».

Если страна, в которой проживает жертва, заблокировала доступ к Telegram, CodeRAT задействует отдельный канал, который может обойти веб-фильтрацию.

Подпишитесь на новости

В России предложили создать общий кодекс против деструктивного контента

Уполномоченный по правам человека в России Яна Лантратова предложила Евразийскому альянсу омбудсменов разработать общий кодекс этики регулирования деструктивного контента. Документ должен защищать детей и подростков в интернете. С предложением она выступила 16 ноября на XI заседании альянса в Москве.

Выступление омбудсмена приводит РАПСИ. По словам Лантратовой, в российском законодательстве до сих пор нет определения деструктивного контента, и это мешает блокировать опасные материалы.

Национальные системы защиты в разных странах сильно отличаются, а цифровые платформы работают поверх границ, поэтому нужны общие подходы. Кодекс мог бы закрепить общее определение деструктивного контента, критерии его оценки и принципы защиты детей. Омбудсмен также предложила создать банк лучших практик разных стран.

Лантратова насчитала не меньше семи направлений деструктивного контента, среди них нормализация насилия, склонение к суициду, кибербуллинг, мошенничество и вербовка подростков в террористические и экстремистские группы.

По ее данным, число уголовных дел о терроризме в отношении подростков, которые Следственный комитет направил в суд, выросло с 86 в 2024 году до 239 в 2025-м. Отдельно она упомянула дипфейки, с помощью которых шантажируют детей.

Самым перспективным омбудсмен назвала подход, основанный на работе с платформами. Запретительная модель, по ее словам, несет риски, потому что запреты вызывают у детей интерес, а возрастные ограничения на регистрацию в соцсетях подростки обходят.

В заседании участвовали омбудсмены Бахрейна, Ирана, Казахстана, Киргизии, Монголии, Таджикистана, Узбекистана и Шри-Ланки, представители Сербии и Армении подключились по видеосвязи.

RSS: Новости на портале Anti-Malware.ru