



Авторы мощного трояна CodeRAT слили исходный код на GitHub

Авторы мощного трояна CodeRAT слили исходный код на GitHub

Авторы мощного трояна CodeRAT слили исходный код на GitHub

Разработчики трояна CodeRAT, открывающего удалённый доступ к заражённому устройству, слили исходный код вредоноса на площадку GitHub. Судя по всему, слив произошёл после того, как аналитики обсудили с авторами CodeRAT тему атак, в которых он фигурирует.

За кибероперациями CodeRAT, предположительно, стоят иранские киберпреступники, атакующие персидскоязычных разработчиков софта. Всем целям отправляется документ Word, содержащий эксплойт для Microsoft Dynamic Data Exchange (DDE).

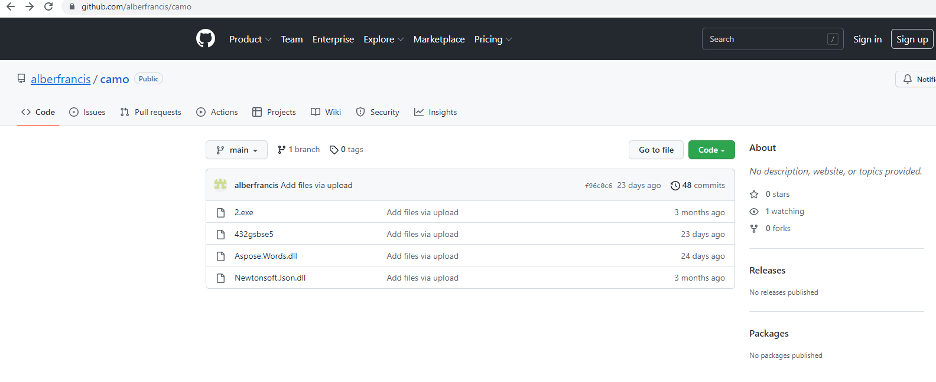
Если эксплойту удаётся «пробить» систему, он загружает в неё CodeRAT из репозитория GitHub, принадлежащего киберпреступникам. После установки вредоносной составляющей злоумышленникам открывается целый ряд векторов для дальнейшей атаки.

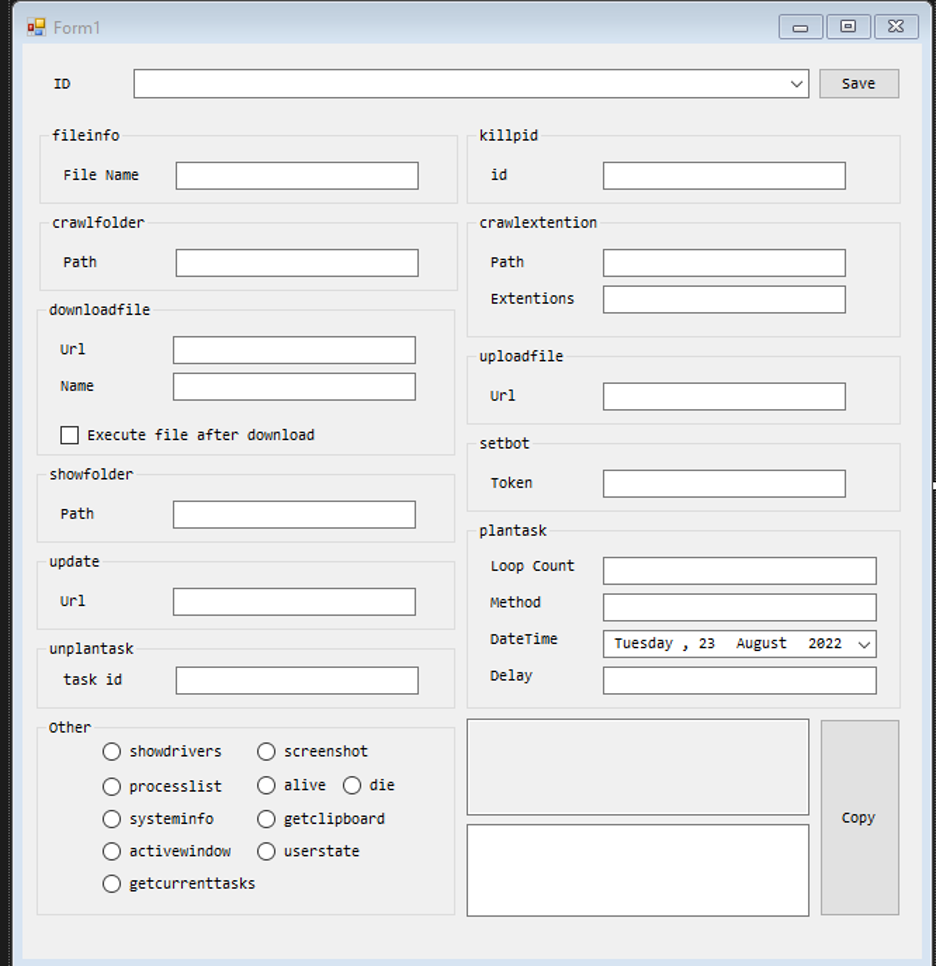
CodeRAT поддерживает около 50 команд и оснащён мощными возможностями мониторинга. На устройстве жертвы его интересуют документы Microsoft Office, электронная почта, базы данных, аккаунты в соцсетях, интегрированная среда разработки и учётные записи PayPal.

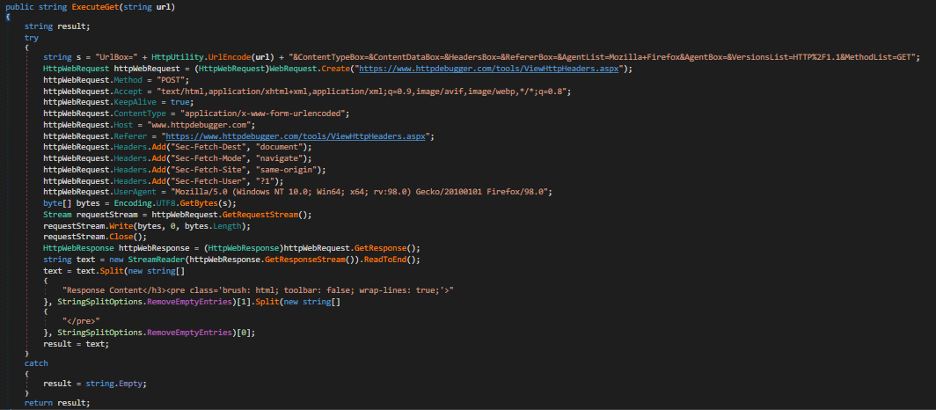
Согласно отчёту компании SafeBreach, вредоносная программа также может шпионить за активностью в окнах таких инструментов, как Visual Studio, Python, PhpStorm и Verilog. Для взаимодействия с оператором и извлечения украденных данных CodeRAT использует функциональность Telegram вместо стандартного командного центра (C2).

После того как с авторами CodeRAT связались исследователи в области кибербезопасности, соответствующие кампании приостановились на неопределённый срок. Тем не менее эксперты считают, что в скором времени стоит ждать новую волну подобных атак, поскольку исходный код вредоноса теперь доступен всем желающим.


Среди ключевых возможностей CodeRAT специалисты отмечают следующие:

  • Снятие скриншотов.
  • Копирование содержимого буфера обмена.
  • Получение списка запущенных процессов.
  • Завершение определённых процессов.
  • Проверка нагрузки на графический процессор.
  • Загрузка, выгрузка и удаление файлов.
  • Запуск программ.


Атакующий может сгенерировать команды с помощью инструмента для командной строки, который не только создаёт, но и обфусцирует их. Для передачи команд вредоносу используется один из трёх методов:

  1. API бота в Telegram с прокси.
  2. Вручную.
  3. Сохраняя команды локально в директории «Мои фотографии».

Если страна, в которой проживает жертва, заблокировала доступ к Telegram, CodeRAT задействует отдельный канал, который может обойти веб-фильтрацию.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru