



Хакеры прячут вредонос в снимках с космического телескопа Джеймс Уэбб

Хакеры прячут вредонос в снимках с космического телескопа Джеймс Уэбб

Хакеры прячут вредонос в снимках с космического телескопа Джеймс Уэбб

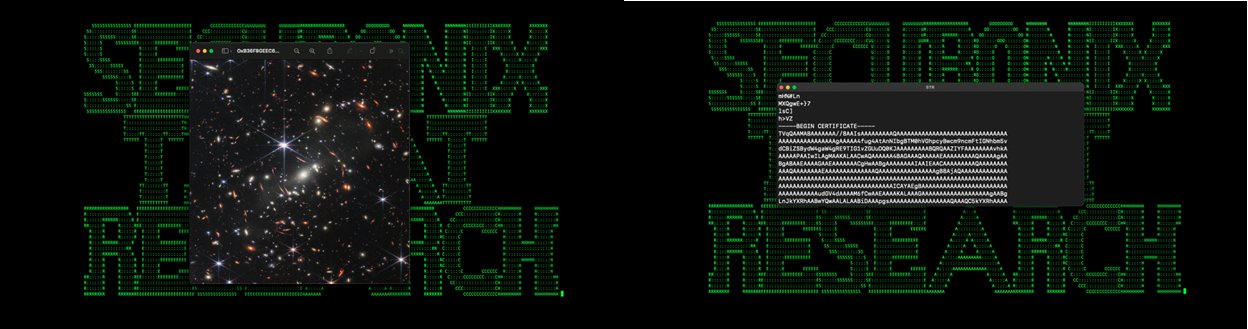
Специалисты по кибербезопасности выявили новую вредоносную кампанию, которую назвали “GO#WEBBFUSCATOR”. Злоумышленники рассылают фишинговые сообщения с вложенными злонамеренными документами. Картинка-приманка использует снимок с космического телескопа «Джеймс Уэбб».

Сам вредонос, распространяемый в этой кампании, написан на Golang. Напомним, что этот язык все чаще используется злоумышленниками, которые любят его за кросс-платформенность (позволяет писать под Windows, Linux, macOS) и устойчивость к обратному инжинирингу и анализу.

В свежей кампании, привлекшей внимание специалистов Securonix, атакующие копируют в систему пейлоад, который пока не детектируется антивирусными движками на VirusTotal.

Все начинается с фишингового письма с вложенным документом “Geos-Rates.docx”. Именно он загружает файл шаблона, содержащий обфусцированный VBS-макрос. Если у пользователя включена эта функциональность в Office, вредоносный код скачивает изображение в формате JPG — “OxB36F8GEEC634.jpg” с удаленного сервера xmlschemeformat[.]com.

На следующем этапе изображение декодируется в исполняемый файл msdllupdate.exe с помощью certutil.exe, который следом запускается. Кстати, JPG при открытии демонстрирует пользователю скопление галактик SMACS J0723.3-7327, опубликованное НАСА в июле 2022 года.


Но помимо изображения, файл несет дополнительный контент, замаскированный под сопутствующий сертификат. На деле это зашифрованный Base64 пейлоад, который превращается в 64-битный исполняемый файл. Для закрепления в системе вредонос копирует себя в директорию “%%localappdata%%\microsoft\vault\” и добавляет новый ключ в реестре.

В отчете Securonix специалисты приводят индикаторы компрометации (IoC).

Подпишитесь на новости

Microsoft признала проблемы с активацией Windows после ноябрьских патчей

Microsoft подтвердила, что ноябрьские обновления Windows ломают часть операций по активации и лицензированию системы. Команды встроенной утилиты Software Licensing Management Tool (SLMGR) завершаются ошибкой 0x80041008 «Invalid parameter (SWbemObjectEx)». Исправление компания обещает выпустить в ближайшие дни.

О проблеме сообщил BleepingComputer, ознакомившийся с уведомлением Microsoft для администраторов. Ошибка возникает, например, при выполнении команд slmgr.vbs /skms-domain и slmgr.vbs /ipk.

Из-за нее может не получиться активировать Windows, настроить сервер управления ключами KMS или сменить ключ продукта. Сильнее всего проблема затрагивает организации, которые управляют лицензиями через командную строку или автоматические сценарии.

Сбой проявляется на Windows 11 23H2, Windows 10 22H2 и 21H2, а также на Windows Server 2025, 2022 и 2019. Администраторам, которым временное решение нужно до выхода исправления, Microsoft предлагает обратиться в службу поддержки для бизнеса.

Это не единственная проблема ноябрьского обновления. Microsoft предупредила, что после его установки документы с изображениями нулевой высоты или ширины могут не печататься.

Такие невидимые объекты используют, например, для водяных знаков, и их могут добавлять программы для создания документов. Проблему заметили в Microsoft Word, но она может проявиться и в других приложениях.

RSS: Новости на портале Anti-Malware.ru