



5 аддонов для Chrome, ворующих данные браузера, установили 1,4 млн раз

5 аддонов для Chrome, ворующих данные браузера, установили 1,4 млн раз

5 аддонов для Chrome, ворующих данные браузера, установили 1,4 млн раз

Исследователи из компании McAfee выявили пять расширений для Google Chrome, задача которых — незаметно отслеживать историю активности пользователя в браузере. В общей сложности этот аддон загрузили более 1,4 млн раз.

Расширения следят за тем, чтобы жертва посещала сайты, занимающиеся онлайн-торговлей, и модифицируют cookies, чтобы все выглядело так, будто пользователь перешел по реферальной ссылке.

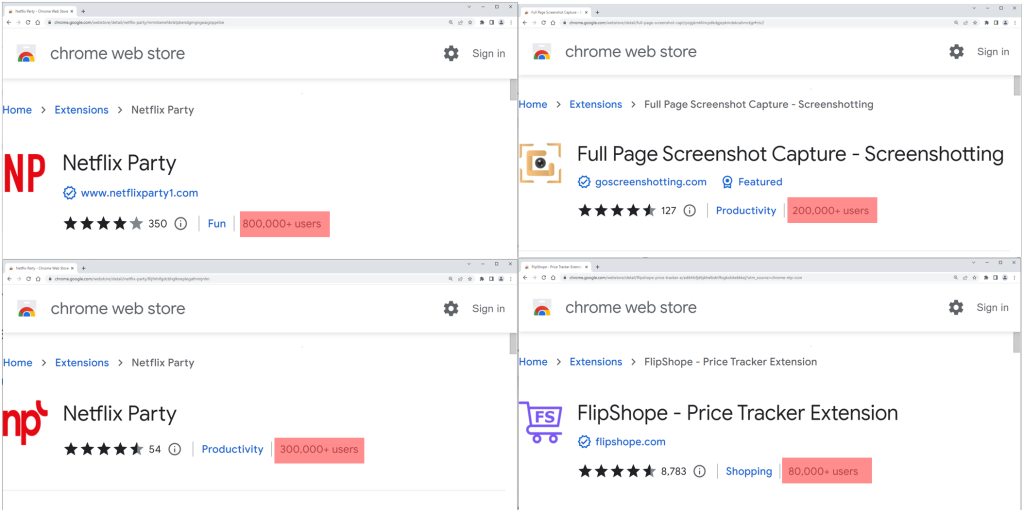
Нетрудно догадаться, что за каждый купленный по такой ссылке товар авторы расширений получают вознаграждение. В McAfee перечислили все пять злонамеренных аддонов, указав также их идентификаторы:

  • Netflix Party (mmnbenehknklpbendgmgngeaignppnbe) – 800 000 загрузок
  • Netflix Party 2 (flijfnhifgdcbhglkneplegafminjnhn) – 300 000 загрузок
  • Full Page Screenshot Capture (pojgkmkfincpdkdgjepkmdekcahmckjp) – 200 000 загрузок
  • FlipShope (adikhbfjdbjkhelbdnffogkobkekkkej) – 80 000 загрузок
  • AutoBuy Flash Sales (gbnahglfafmhaehbdmjedfhdmimjcbed) – 20 000 загрузок


Стоит отметить, что заявленную безобидную функциональность расширения все-таки обеспечивают, что затрудняет обнаружение вредоносной активности. Если у вас установлен один из перечисленных выше аддонов, эксперты рекомендуют удалить его.

В отчете McAfee специалисты указывают на общий принцип работы всех пяти обнаруженных расширений. Например, файл manifest.json диктует поведение аддонов и загружает скрипт B0.js, который отправляет данные активности пользователя в браузере на домен langhort[.]com, находящийся под контролем злоумышленников.

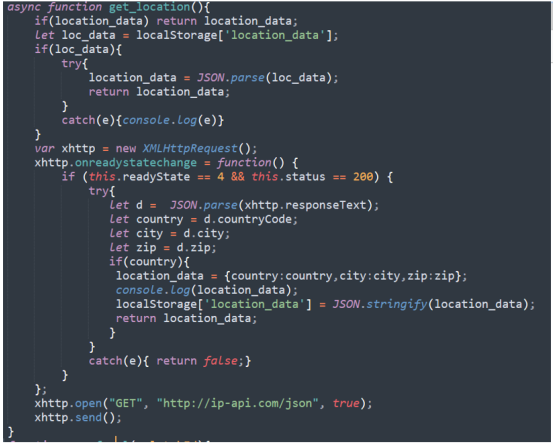
Информация отправляется в виде POST-запросов каждый раз, когда жертва посещает новый URL. Среди посылаемых сведений есть закодированная ссылка, идентификатор пользователя, геолокация устройства (страна, город, почтовый индекс) и реферальный URL.


Файл B0.js отвечает за модификацию или подмену cookies. Специалисты McAfee записали небольшое видео, демонстрирующее процесс изменения cookies в режиме реального времени:

Чтобы избежать детектирования, некоторые из выявленных расширений ждут 15 дней после установки, после чего начинают отправлять пользовательские данные на сервер авторов.

Подпишитесь на новости

В Москве тестируют робота для зарядки электромобилей прямо на парковке

В Москве начали испытывать мобильную зарядную станцию «Росатома»: она подъезжает к припаркованному электромобилю и пополняет батарею. Идея прекрасная: вместо поисков свободного терминала зарядка приезжает к машине. Правда, пока за передвижения робота отвечает инженер с пультом.

Подробности пилота раскрыло издание «Страна Росатом». Испытания проходят совместно с московским Дептрансом на парковке № 9080 у Триумфальной площади.

Внутри станции — накопитель на 74,6 кВт·ч, пиковая мощность зарядки постоянным током достигает 60 кВт. Согласно заявленным характеристикам, батарею электромобиля средней ёмкости можно зарядить с 10 до 90% примерно за полчаса.

После сеанса станция может отправиться к следующей машине, если осталось хотя бы 20 кВт·ч энергии. Если запаса недостаточно — возвращается на собственную подзарядку.

Следующий этап — автономное передвижение и вызов через приложение «Метро Москвы». Ориентироваться станция будет с помощью цифровой карты, компьютерного зрения, стереокамеры, лидара и инерциальной системы. Привязку к GPS разработчики использовать не планируют.

Городские испытания продлятся до конца 2026 года. В 2027-м разработку рассчитывают доработать, сертифицировать и подготовить к серийному производству.

RSS: Новости на портале Anti-Malware.ru