



Кибервымогатели используют античит-драйвер для отключения антивирусов

Кибервымогатели используют античит-драйвер для отключения антивирусов

Кибервымогатели используют античит-драйвер для отключения антивирусов

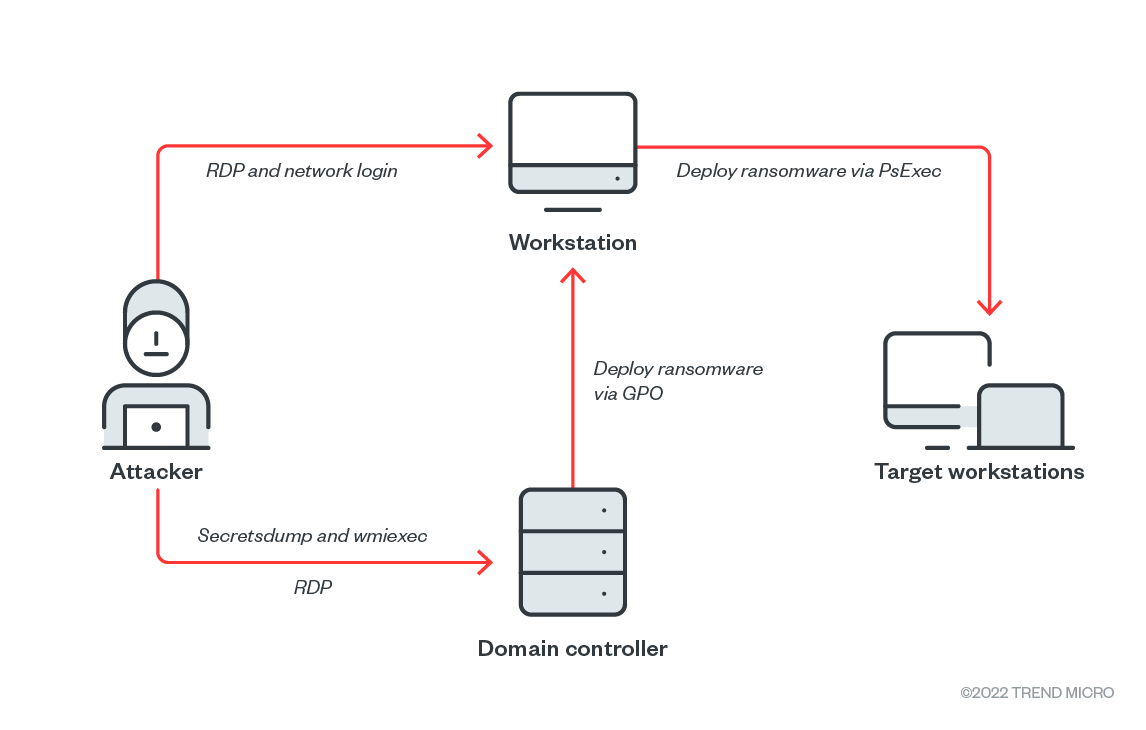
Киберпреступники используют уязвимый драйвер mhyprot2.sys, предназначенный для борьбы с читерами в видеоигре Genshin Impact, для отключения антивирусов. За этими атаками стоят операторы шифровальщика.

Об интересном методе обхода защитных программ рассказали специалисты компании Trend Micro. По их словам, злоумышленники нашли способ использовать драйвер mhyprot2.sys для повышения прав в системе, а также для завершения работы процессов и служб, связанных с антивирусным софтом.

«Фактически mhyprot2.sys используется в качестве руткита. Это драйвер, предназначенный для борьбы с читерством в ролевой видеоигре Genshin Impact. Операторы шифровальщика используют уязвимость для завершения процессов и остановки служб», — пишет в отчете Trend Micro.

«Специалистам по кибербезопасности стоит обратить внимание, что mhyprot2.sys может быть интегрирован в любую вредоносную программу».

Trend Micro зафиксировала атаки с эксплуатацией mhyprot2.sys в конце июля 2022 года, когда атакующие попытались в очередной раз установить программу-вымогатель в систему жертвы. На тот момент подпись mhyprot2.sys все ещё проходила проверку.

Интересно, что у уязвимого драйвера нет строгой привязки к видеоигре, а это значит, что Genshin Impact необязательно должна быть установлена на компьютере жертвы для успешной атаки. Эксперты опасаются, что другие кибергруппировки тоже могут взять mhyprot2.sys в оборот.


Ситуацию также усугубляет наличие общедоступного демонстрационного эксплойта (PoC), который представил исследователь под ником kagurazakasanae. С помощью этого proof-of-concept можно отключить 360 Total Security.

Подпишитесь на новости

ЦОД судного дня предложили разместить в Арктике

У отработанных арктических шахт может появиться новая специальность — хранить данные вместо полезных ископаемых. Такие подземные сооружения предложили использовать для ЦОДа судного дня, который поможет восстанавливать сервисы при потере основной инфраструктуры.

Идею в разговоре с РИА Новости озвучил координатор экспертного совета проектного офиса развития Арктики, доцент РАНХиГС Александр Воротников. Среди потенциальных площадок он выделил шахты Воркуты.

По мнению эксперта, под землей можно размещать не только резервные, но и основные дата-центры. В частности, они могли бы обслуживать задачи Северного морского пути — помогать отслеживать и контролировать обстановку.

Еще один аргумент Воротникова — арктический холод, который способен сократить эксплуатационные расходы.

Поводом для обсуждения стало заявление зампреда правления «Ростелекома» Валерия Ермакова о необходимости резервной площадки судного дня — места, откуда можно восстановить работу сервисов, если основные мощности станут недоступны.

В приведённом сообщении нет ни выбранной шахты, ни бюджета, ни сроков строительства. Пригодность конкретных объектов ещё предстоит оценить.

RSS: Новости на портале Anti-Malware.ru