



Microsoft рассказала о новом сложном инструменте российской APT-группы

Microsoft рассказала о новом сложном инструменте российской APT-группы

Microsoft рассказала о новом сложном инструменте российской APT-группы

Microsoft рассказала ещё об одном сложном вредоносе, который, по словам корпорации, использует «российская киберпреступная группировка» APT29 (также известна под именами Cozy Bear и The Dukes).

Вредонос для постэксплуатационного периода получил имя MagicWeb. Злоумышленники применяли его исключительно в сложных целевых кибератаках. Инструмент может использоваться для обеспечения постоянного доступа к взломанным средам.

Microsoft называет «российскую APT-группу» собственным именем — Nobelium. Именно эти хакеры отметились и запомнились многим атакой на SolarWinds в декабре 2020 года.

«Nobelium продолжает демонстрировать высокую активность, организуя множество параллельных кампаний, в ходе которых атакуются госучреждения, общественные организации и аналитические центры в Великобритании, Европе и Центральной Азии», — пишет техногигант из Редмонда.

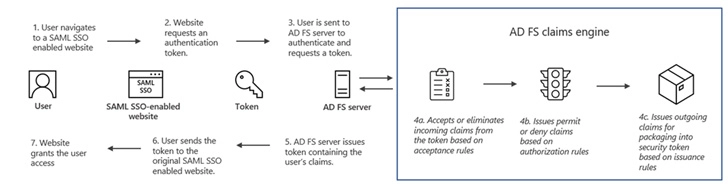
MagicWeb чем-то похож на другой инструмент Nobelium — бэкдор FoggyWeb. Если последний может доставлять дополнительные пейлоады и красть информацию с ADFS-серверов, то MagicWeb представляет собой вредоносную DLL — бэкдор-версию Microsoft.IdentityServer.Diagnostics.dll. Эта библиотека разработана для получения доступа к ADFS-системе в обход аутентификации.


Специалисты Microsoft наткнулись на MagicWeb после анализа кампании APT29, нацеленной на связанные с НАТО организации. Как отметили исследователи, киберпреступники хотели получить доступ к внешнеполитическим данным.

«Nobelium может разворачивать MagicWeb только после получения важных учетных данных и административного доступа к ADFS-серверам», — подытоживает Microsoft.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru