



Microsoft рассказала о новом сложном инструменте российской APT-группы

Microsoft рассказала о новом сложном инструменте российской APT-группы

Microsoft рассказала о новом сложном инструменте российской APT-группы

Microsoft рассказала ещё об одном сложном вредоносе, который, по словам корпорации, использует «российская киберпреступная группировка» APT29 (также известна под именами Cozy Bear и The Dukes).

Вредонос для постэксплуатационного периода получил имя MagicWeb. Злоумышленники применяли его исключительно в сложных целевых кибератаках. Инструмент может использоваться для обеспечения постоянного доступа к взломанным средам.

Microsoft называет «российскую APT-группу» собственным именем — Nobelium. Именно эти хакеры отметились и запомнились многим атакой на SolarWinds в декабре 2020 года.

«Nobelium продолжает демонстрировать высокую активность, организуя множество параллельных кампаний, в ходе которых атакуются госучреждения, общественные организации и аналитические центры в Великобритании, Европе и Центральной Азии», — пишет техногигант из Редмонда.

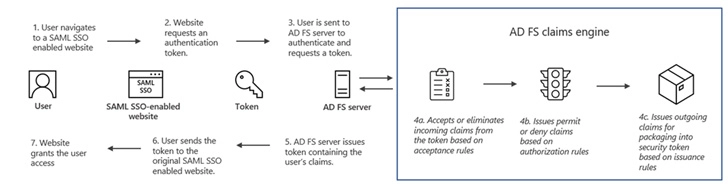
MagicWeb чем-то похож на другой инструмент Nobelium — бэкдор FoggyWeb. Если последний может доставлять дополнительные пейлоады и красть информацию с ADFS-серверов, то MagicWeb представляет собой вредоносную DLL — бэкдор-версию Microsoft.IdentityServer.Diagnostics.dll. Эта библиотека разработана для получения доступа к ADFS-системе в обход аутентификации.


Специалисты Microsoft наткнулись на MagicWeb после анализа кампании APT29, нацеленной на связанные с НАТО организации. Как отметили исследователи, киберпреступники хотели получить доступ к внешнеполитическим данным.

«Nobelium может разворачивать MagicWeb только после получения важных учетных данных и административного доступа к ADFS-серверам», — подытоживает Microsoft.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru