


Уязвимость в Windows позволяла украсть серверные учетные данные

Уязвимость в Windows позволяла украсть серверные учетные данные

Уязвимость в Windows позволяла украсть серверные учетные данные

Специалисты выявили уязвимость в классе технологий «удалённый вызов процедур» (RPC), позволяющие удаленному злоумышленнику добраться до контроллера доменов при определенной сетевой конфигурации, а также выполнить вредоносный код.

Кроме того, с помощью обнаруженной проблемы атакующий может модифицировать мапирование сертификата сервера и провести так называемый спуфинг.

Брешь отслеживают под идентификатором CVE-2022-30216, она присутствует в непропатченных версиях Windows 11 и Windows Server 2022. С выходом июльского набора обновлений Microsoft закрыла эту дыру.

Однако исследователь из Akamai Бен Барнс, обнаруживший CVE-2022-30216, опубликовал отчет, в котором описал технические подробности бага. Успешная атака гарантирует киберпреступнику полный доступ к контроллеру домена, его службам и данным.

Корни уязвимости уходят в сетевой протокол “SMB over QUIC“, отвечающий за связь с сервером. Если условный злоумышленник аутентифицируется как пользователь домена, баг позволит ему заменить файлы на SMB-сервере и направить их подключенным клиентам.

В случае с опубликованным PoC экспертам удалось продемонстрировать эксплуатацию бреши, в результате которой они смогли утащить учетные данные. Для этого исследователи организовали атаку на NTLM-ретранслятор, поскольку этот протокол использует слабую степень защиты аутентификации, выдавая учетные данные и ключи сессии.

Как только вызывается уязвимая функция, жертва тут же отправляет обратно сетевые данные для входа на устройство, находящееся под контролем злоумышленников. После этого атакующие могут удаленно выполнить код на машине жертвы.

Самым лучшим выходом из этой ситуации будет обновление систем. Отключать службу исследователи не рекомендуют.

Напомним, что в июне стало известно о DFSCoerce — новой атаке, позволяющей получить контроль над Windows-доменом.

Энтузиаст создал бесплатный аналог Photoshop, потратив $2000 на ИИ

Разработчик-одиночка собрал с помощью GPT-6 Astra и Claude Fable графический редактор Photon. Программа напоминает Adobe Photoshop, работает на Windows 11, macOS и Linux и распространяется бесплатно. Вот только слово бесплатно относится к пользователям, автору генерация кода обошлась примерно в $2000 (168 тыс. рублей).

Проект начался с режима глубокого исследования. Энтузиаст собрал информацию о функциях Photoshop и передал её GPT-6 Astra Extra High.

Нейросеть составила план разработки, пользователь внёс правки, после чего модель с первой попытки выдала работающий прототип. Правда, вместе с кодом приехал стандартный комплект вайб-кодинга: баги, нестабильность и необходимость долго объяснять машине, что именно она сломала.
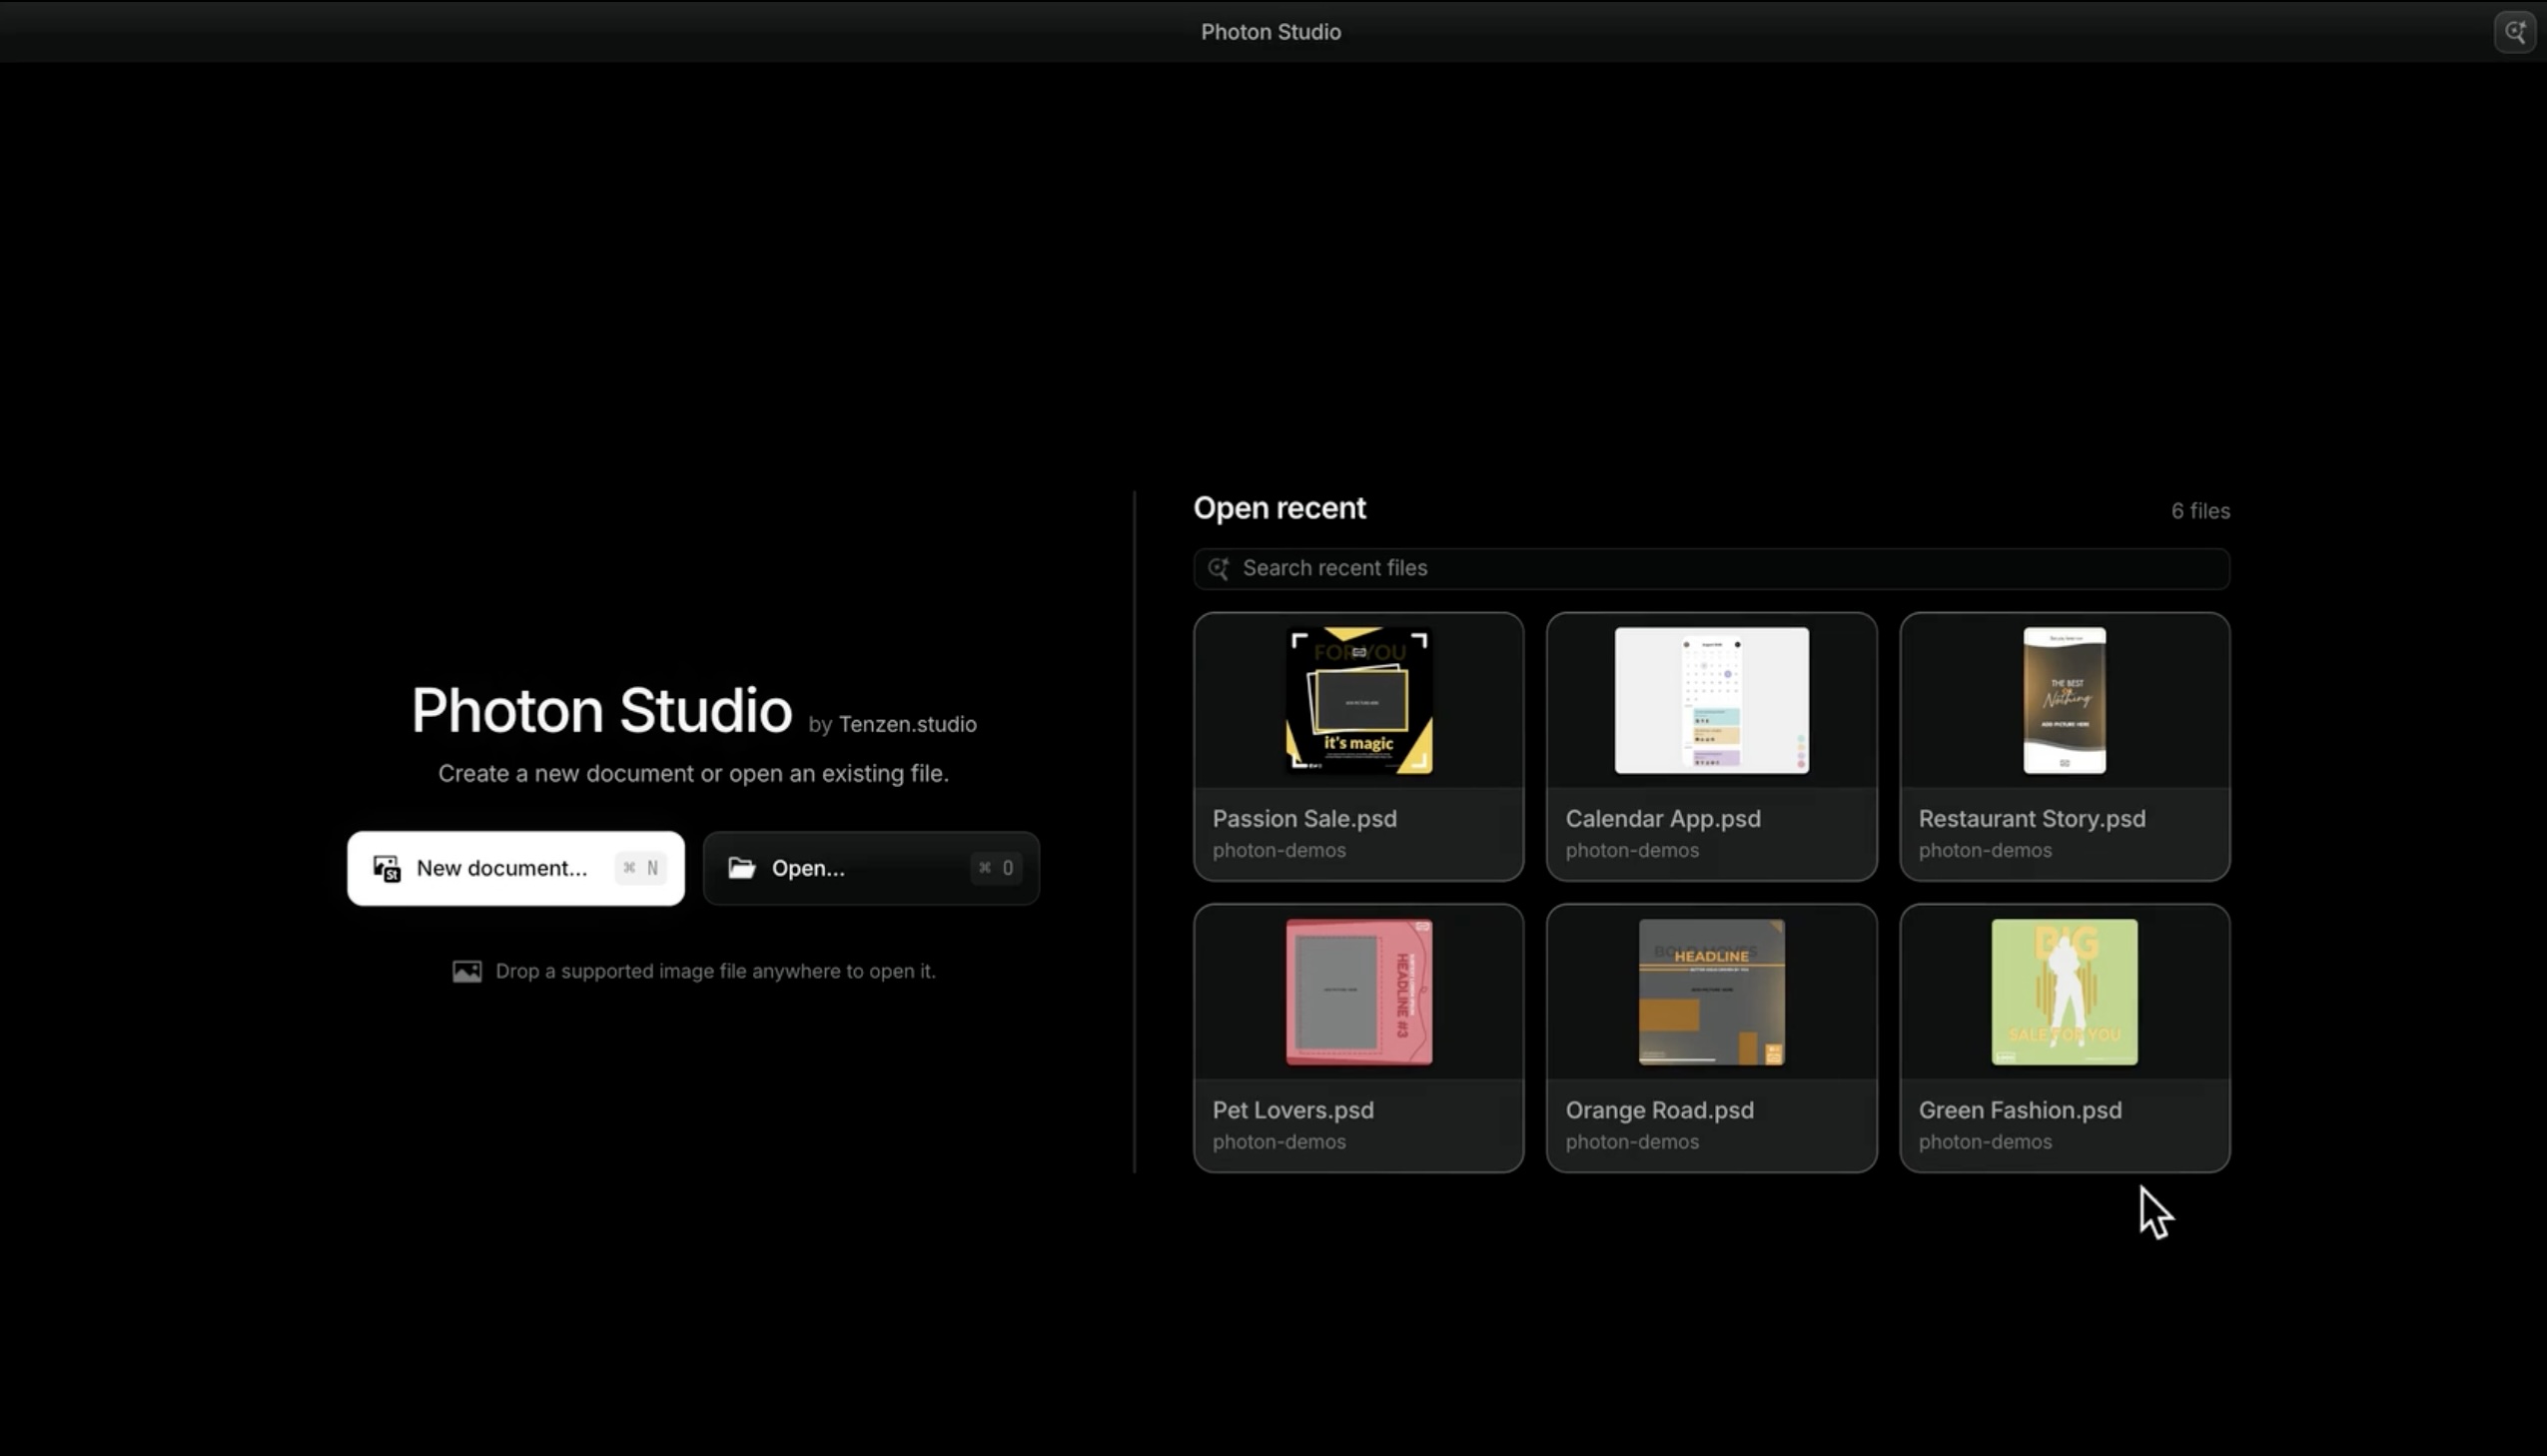

Дальше автор тестировал Photon и поочерёдно отправлял найденные ошибки GPT-6 Astra и Claude Fable. Какая именно версия Fable использовалась — 5 или 5.1 — он не уточнил.

В результате редактор получил слои, маски, смарт-объекты, кривые, эффекты, выделение, удаление фона, инструмент «Пластика» и поддержку PSD. Обработка выполняется локально, поэтому загружать изображения в облако не требуется.
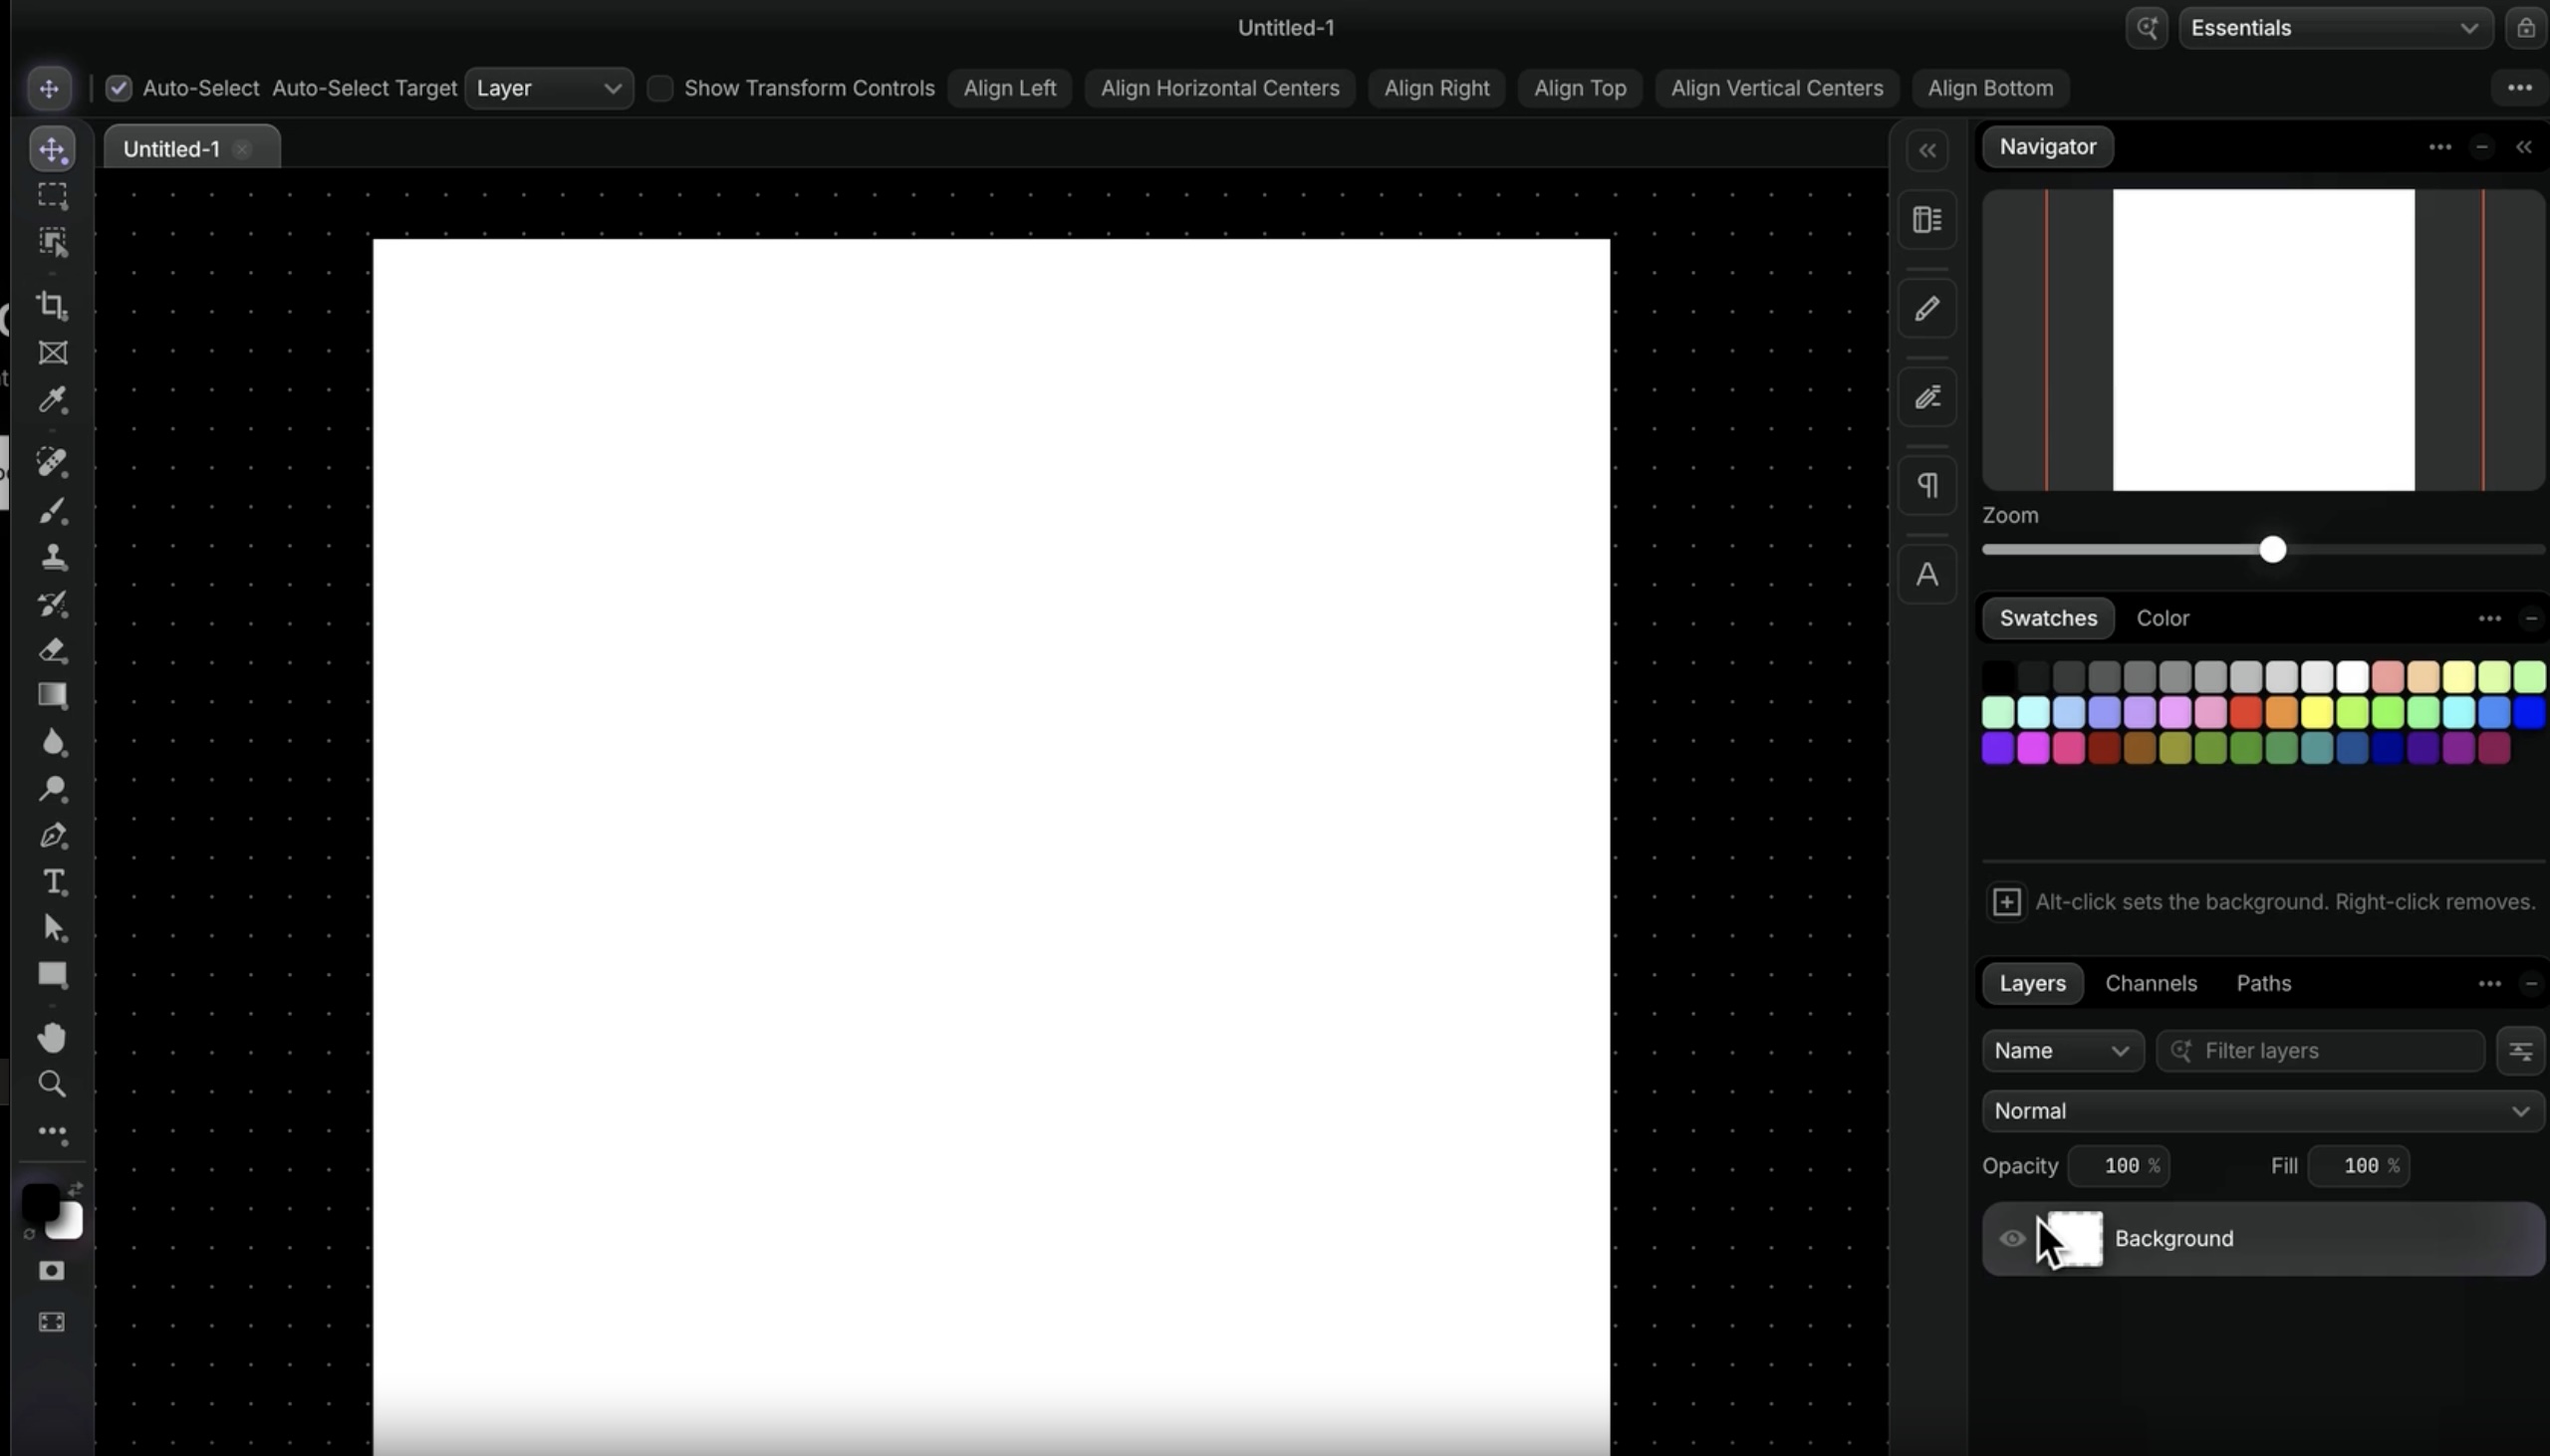

Photon уже можно бесплатно скачать с сайта проекта. В первый день редактором воспользовались 170 человек. Автор признаёт, что ради одной лишь экономии на подписке Adobe затея финансового смысла не имела: токены съели стоимость нескольких лет Creative Cloud. Зато теперь готовый инструмент доступен всем желающим.
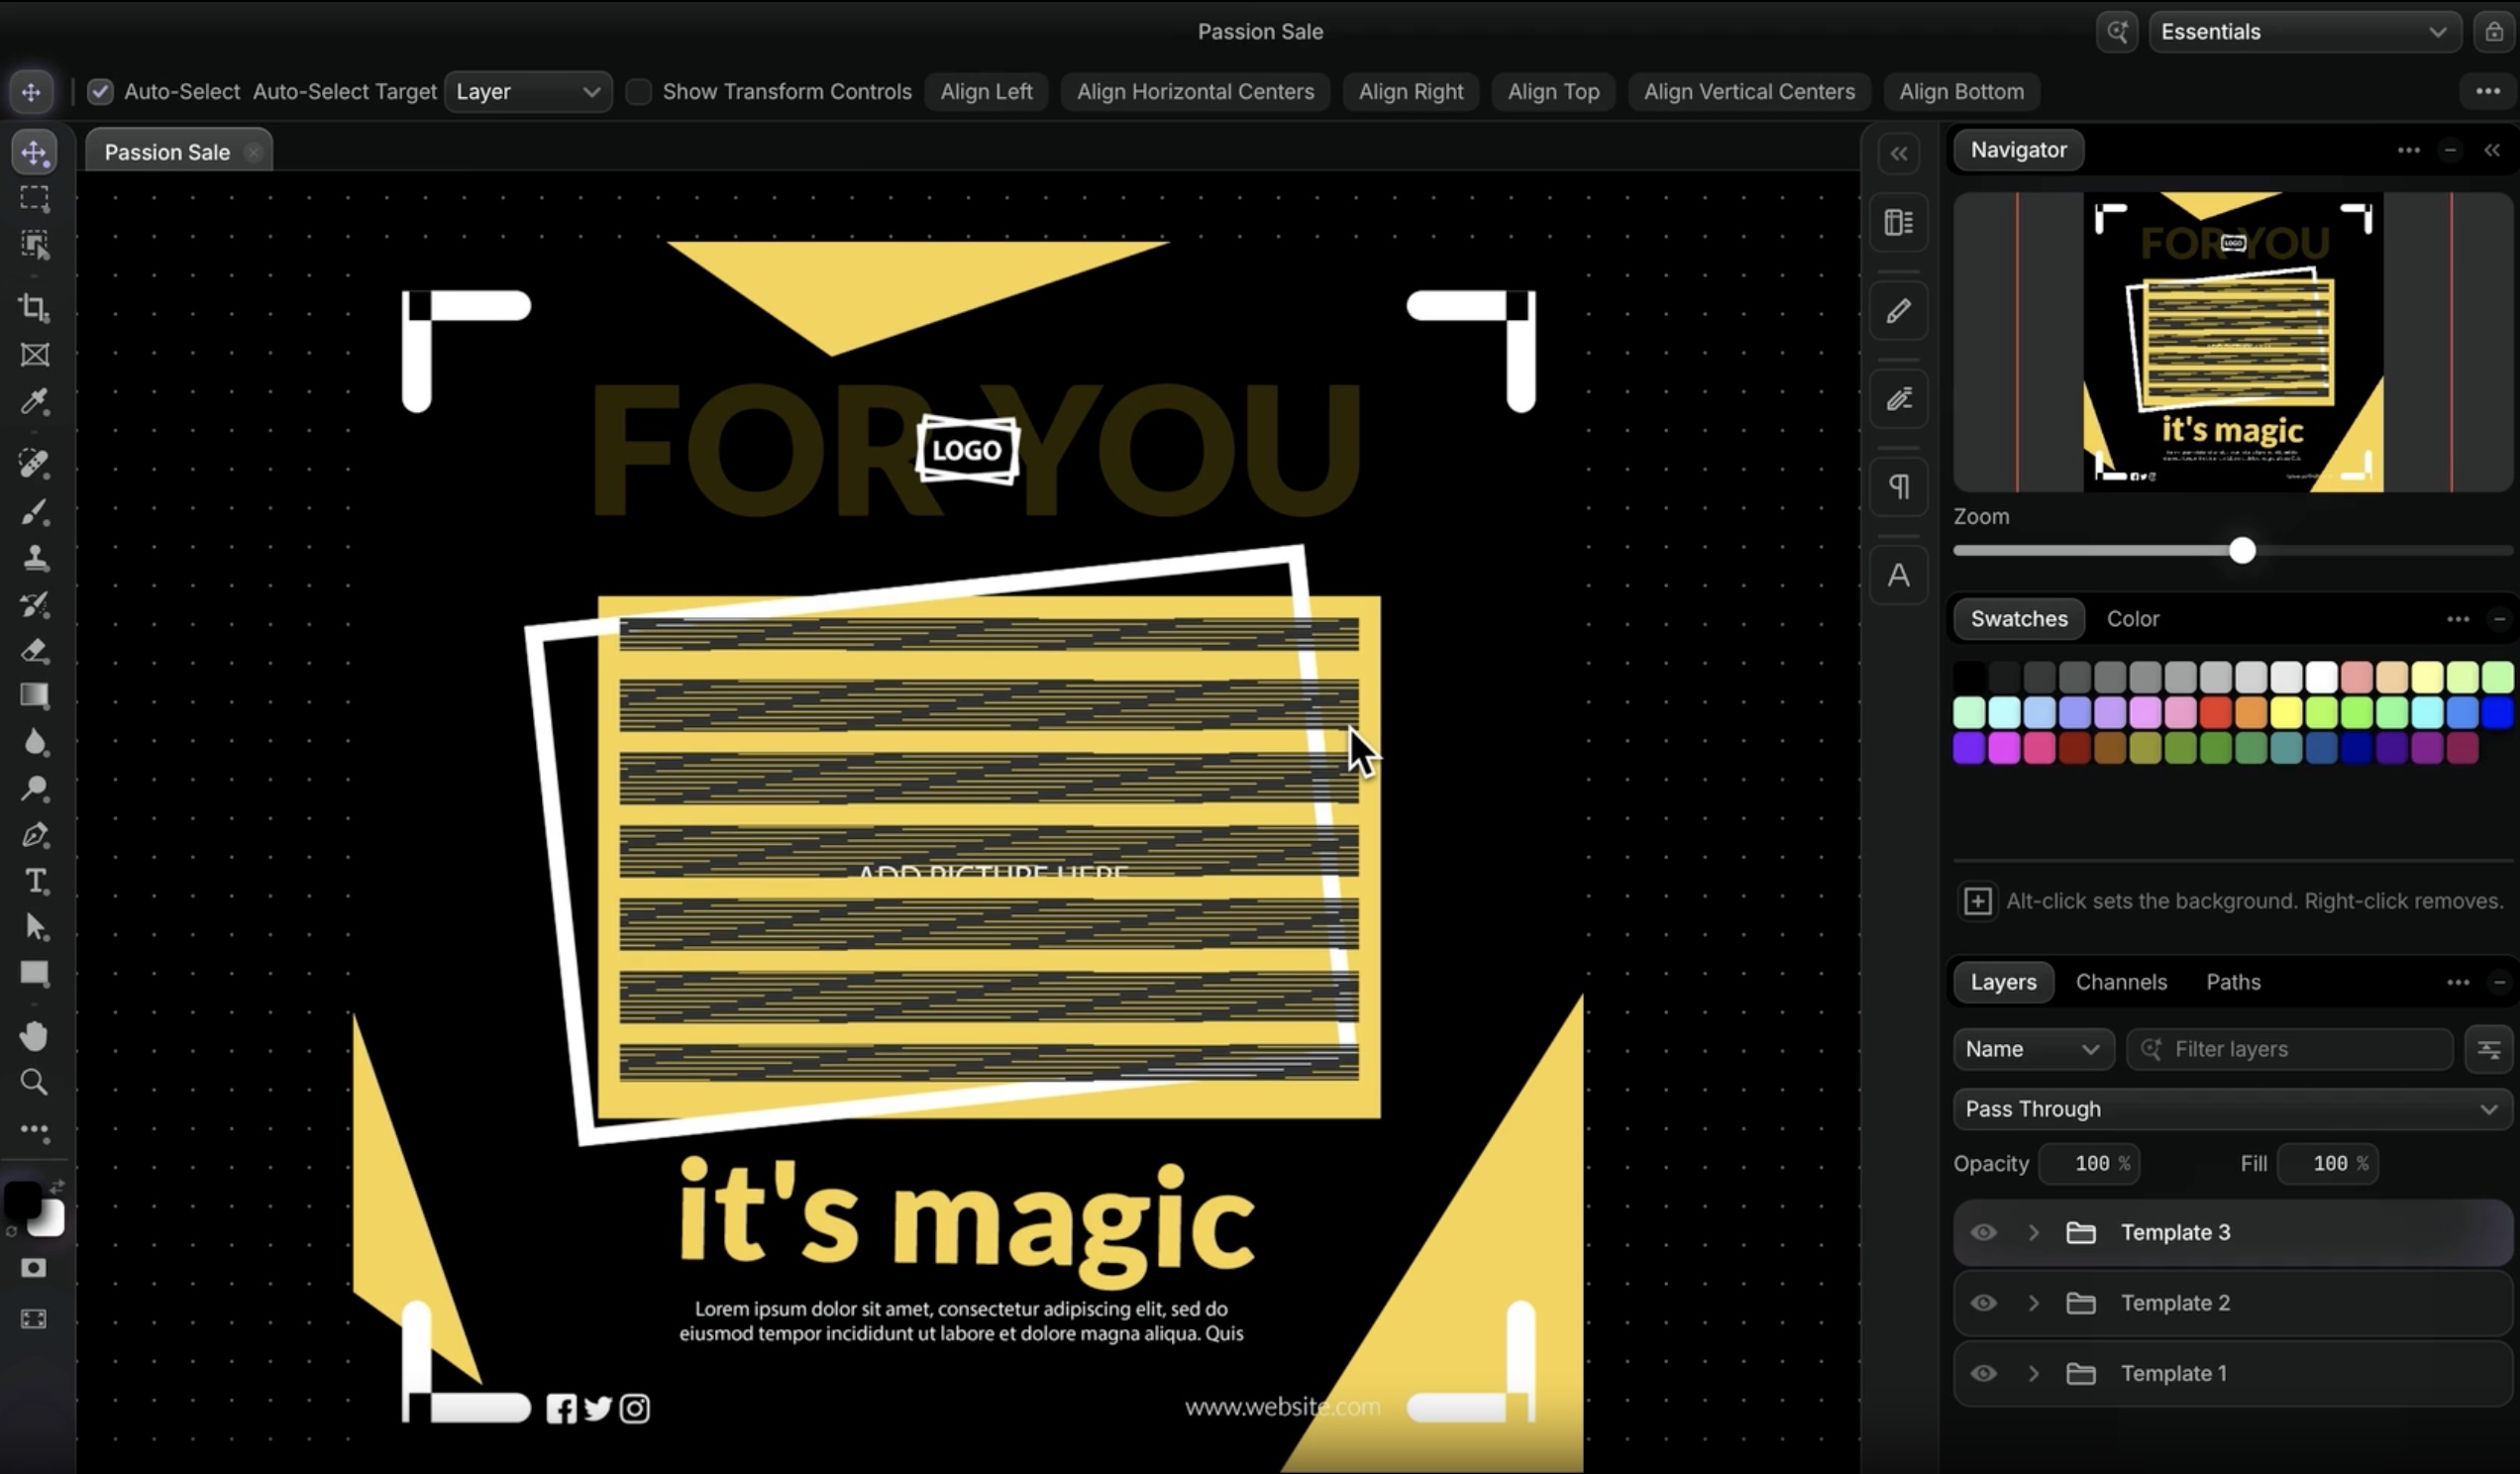

Называть Photon полноценной заменой Photoshop пока рано. За Adobe стоят десятилетия разработки, плагины и отлаженные профессиональные процессы. Но эксперимент получился показательный: один человек и две нейросети сумели собрать кросс-платформенный редактор за сумму, которой раньше едва хватило бы на начало коммерческой разработки.

RSS: Новости на портале Anti-Malware.ru