



Microsoft рассказала о российской APT-группе, атакующей страны НАТО

Microsoft рассказала о российской APT-группе, атакующей страны НАТО

Microsoft рассказала о российской APT-группе, атакующей страны НАТО

Специалисты Microsoft Threat Intelligence Center (MSTIC) заявили, что им удалось остановить кибероперацию хорошо подготовленной группировки, атаковавшей страны НАТО. По словам экспертов, группа, проходящая под именем SEABORGIUM, имеет российские корни.

APT-группу SEABORGIUM также называют ColdRiver (классификация Google) и TA446 (Proofpoint). Исследователи считают, что участники группировки связаны с властями России и действуют в интересах нашей страны.

«SEABORGIUM чаще всего затачивает свои кампании под атаки на оборонку и консалтинговые организации. Также в зону поражения входят неправительственные организации, аналитические центры и сфера образования», — описывает Microsoft в отчёте.

Участники SEABORGIUM активно используют методы социальной инженерии, создавая фейковые онлайн-личности. С целевыми пользователями или организациями связываются через электронную почту, соцсети и LinkedIn.

Киберпреступники выстраивают определённый диалог с предполагаемой жертвой, чтобы сформировать её профиль. После этого у них появляется возможность отправить фишинговое вложение с расчётом на то, что они уже вошли в доверие.

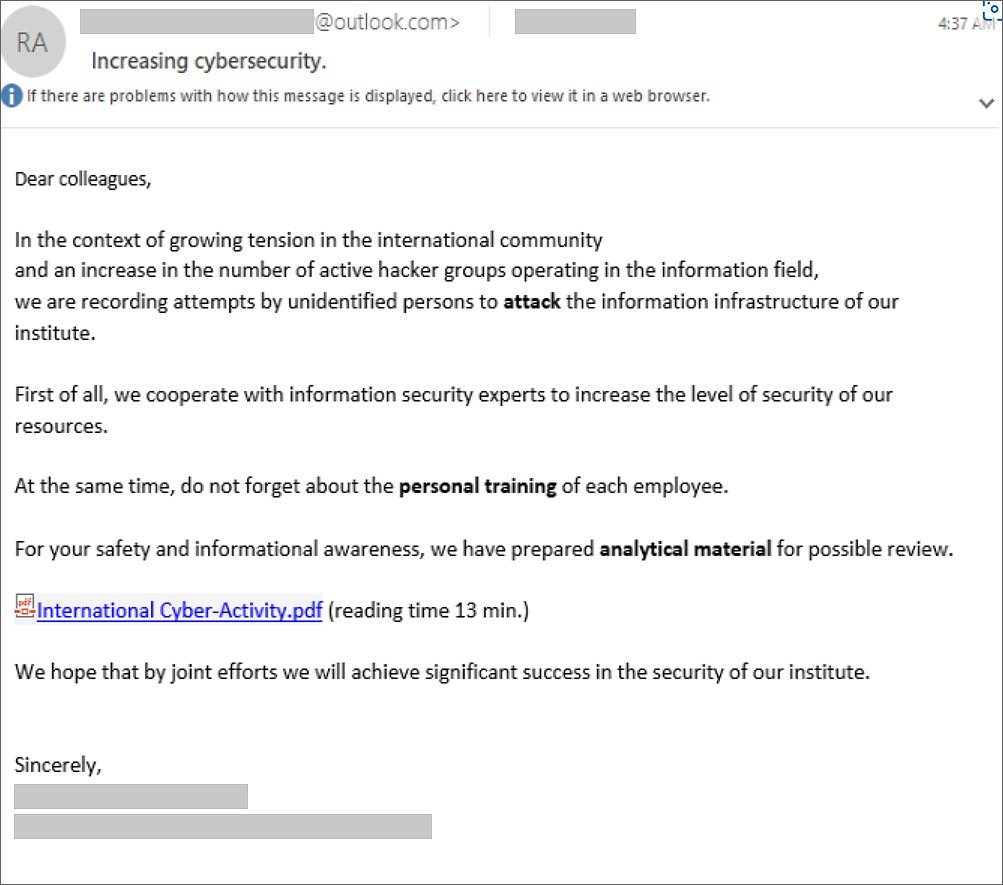
Как выяснили в Microsoft, злоумышленники используются документы в формате PDF, ссылки на файловые хранилища и аккаунты OneDrive. Пример письма на скриншоте ниже:


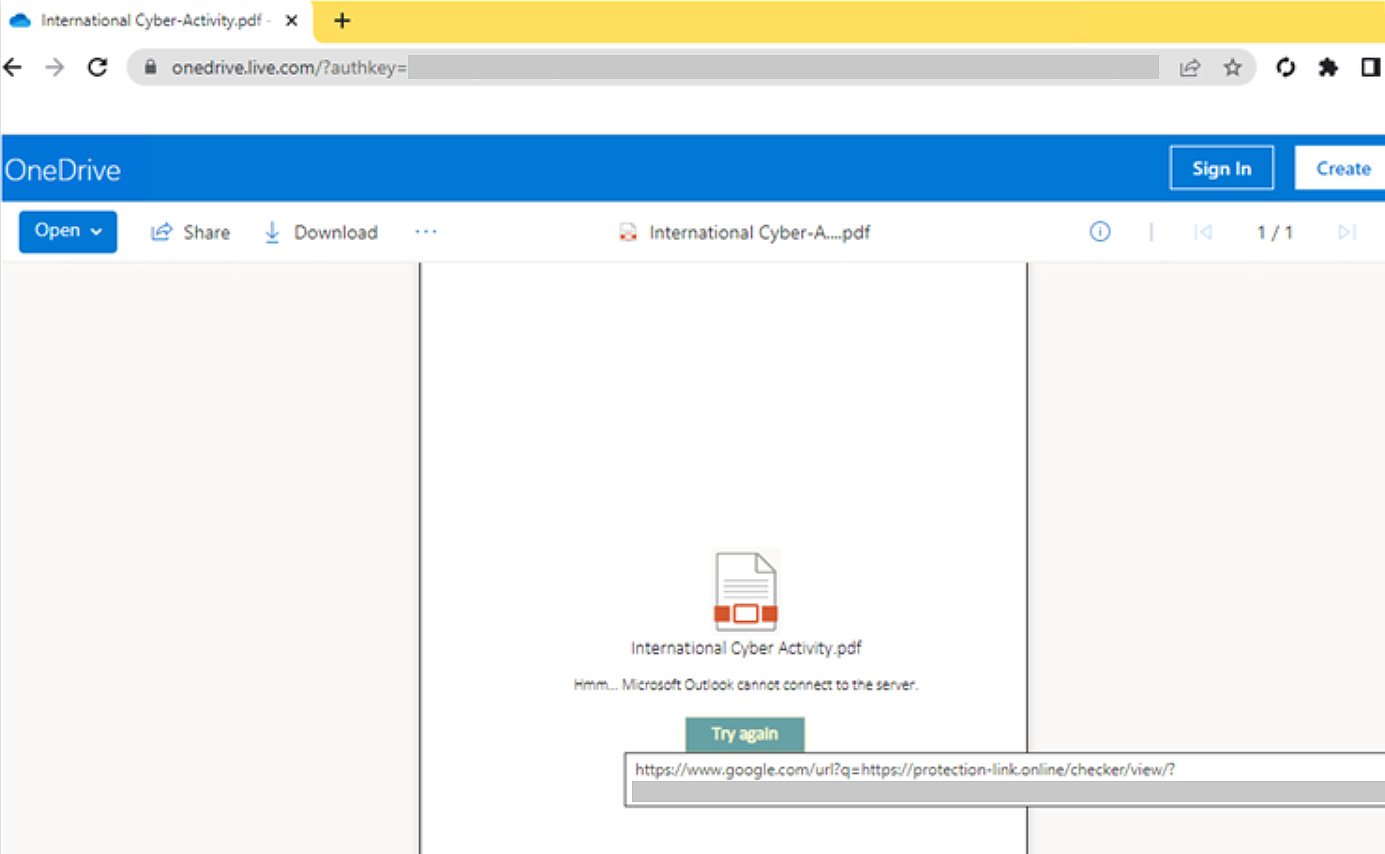
При открытии такой документ отображает жертве сообщение о невозможности отображения информации и предлагает нажать на кнопку «Попробовать снова».


Кнопка ведёт на одну из фишинговых страниц, где размещается фреймворк вроде EvilGinx. Пользователь видит форму для ввода логина и пароля. Злоумышленники при этом могут не только перехватить вводимые учётные данные, но и украсть cookies или токены аутентификации.

В Microsoft отметили, что специалистам удалось остановить операции SEABORGIUM — отключить аккаунты, которые те использовали для слежки и фишинга. Помимо этого, корпорация также поделилась списком из 69 доменов, связанных с деятельностью киберпреступной группировки.

Подпишитесь на новости

Объекты КИИ третьей категории переведут на российское ПО к 2036 году

Правительство утвердило порядок и сроки перехода субъектов критической информационной инфраструктуры на российское ПО на значимых объектах. Переход начнётся 1 декабря 2026 года. Базовый срок завершения — 1 сентября 2028 года, однако документ предусматривает основания для более позднего перехода.

Постановление № 1522 опубликовано 18 ноября и вступило в силу в тот же день. Для объектов третьей категории значимости установлен срок до 1 января 2036 года. По данным Минцифры, на них приходится около 92% значимых объектов КИИ.

Для первой и второй категорий сроки зависят в том числе от готовности необходимых программ и реализации особо значимых проектов (ОЗП). Если соответствующий ОЗП завершён до 1 марта 2028 года, предусмотрен переход до 1 января 2031 года. Если проект начат, но не завершён к этой дате, срок — до 1 января 2036 года. Постановление содержит и другие основания для переноса сроков.

В АРПП «Отечественный софт» считают, что документ поможет разработчикам планировать проекты и оценивать будущий спрос. При этом ассоциация намерена обсудить с регуляторами распределение потребностей и бюджетов заказчиков по отраслям, категориям ПО и срокам.

Среди других вопросов рассматриваются доступ разработчиков к сведениям о будущих закупках без раскрытия защищаемой информации, предотвращение дублирования готовых продуктов собственными разработками заказчиков и ответственность за срыв сроков перехода.

RSS: Новости на портале Anti-Malware.ru