



Microsoft рассказала о российской APT-группе, атакующей страны НАТО

Microsoft рассказала о российской APT-группе, атакующей страны НАТО

Microsoft рассказала о российской APT-группе, атакующей страны НАТО

Специалисты Microsoft Threat Intelligence Center (MSTIC) заявили, что им удалось остановить кибероперацию хорошо подготовленной группировки, атаковавшей страны НАТО. По словам экспертов, группа, проходящая под именем SEABORGIUM, имеет российские корни.

APT-группу SEABORGIUM также называют ColdRiver (классификация Google) и TA446 (Proofpoint). Исследователи считают, что участники группировки связаны с властями России и действуют в интересах нашей страны.

«SEABORGIUM чаще всего затачивает свои кампании под атаки на оборонку и консалтинговые организации. Также в зону поражения входят неправительственные организации, аналитические центры и сфера образования», — описывает Microsoft в отчёте.

Участники SEABORGIUM активно используют методы социальной инженерии, создавая фейковые онлайн-личности. С целевыми пользователями или организациями связываются через электронную почту, соцсети и LinkedIn.

Киберпреступники выстраивают определённый диалог с предполагаемой жертвой, чтобы сформировать её профиль. После этого у них появляется возможность отправить фишинговое вложение с расчётом на то, что они уже вошли в доверие.

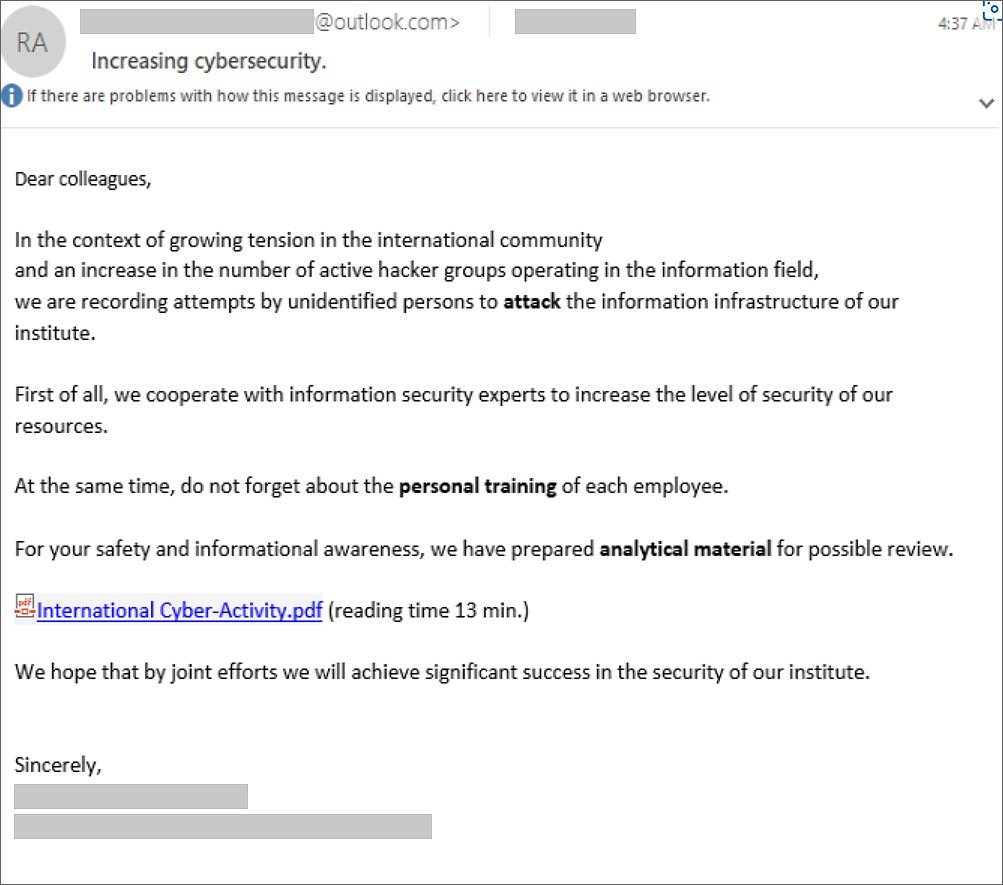
Как выяснили в Microsoft, злоумышленники используются документы в формате PDF, ссылки на файловые хранилища и аккаунты OneDrive. Пример письма на скриншоте ниже:


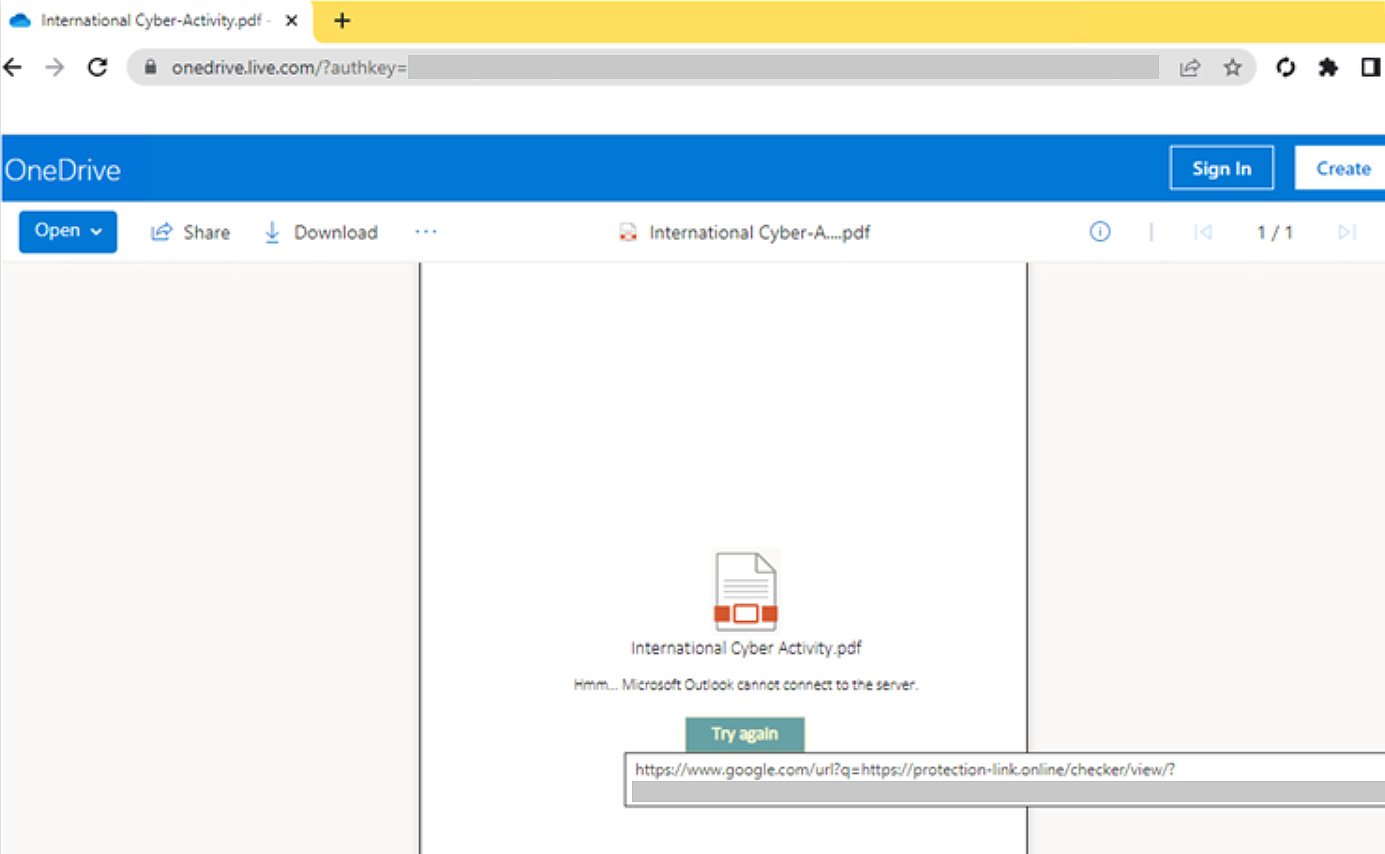
При открытии такой документ отображает жертве сообщение о невозможности отображения информации и предлагает нажать на кнопку «Попробовать снова».


Кнопка ведёт на одну из фишинговых страниц, где размещается фреймворк вроде EvilGinx. Пользователь видит форму для ввода логина и пароля. Злоумышленники при этом могут не только перехватить вводимые учётные данные, но и украсть cookies или токены аутентификации.

В Microsoft отметили, что специалистам удалось остановить операции SEABORGIUM — отключить аккаунты, которые те использовали для слежки и фишинга. Помимо этого, корпорация также поделилась списком из 69 доменов, связанных с деятельностью киберпреступной группировки.

Подпишитесь на новости

Экс-главу Минцифры Смоленской области обвиняют в мошенничестве

Бывшему министру цифрового развития Смоленской области Андрею Рудометкину предъявлены обвинения в мошенничестве в особо крупном размере и превышении должностных полномочий. Потерпевшей стороной по делу выступает региональное Минцифры.

Об этом сообщает ТАСС со ссылкой на материалы суда. Рудометкину вменяют два эпизода превышения полномочий, в том числе в составе группы и из корыстной заинтересованности, а также мошенничество по части 4 статьи 159 УК РФ. Конкретные обстоятельства предполагаемых преступлений и сумма ущерба в публикации не раскрываются.

Всего в деле четыре фигуранта. Среди них — Артём Калугин, ранее возглавлявший отдел защиты информации областного Минцифры. По данным агентства, ему вменяют злоупотребление должностными полномочиями. Ещё двое обвиняются в мошенничестве в особо крупном размере.

Рудометкин находится под стражей с конца 2025 года. Защита неоднократно просила смягчить меру пресечения, ссылаясь на троих несовершеннолетних детей и тяжёлое материальное положение семьи. Апелляционные жалобы оставлены без удовлетворения. Суд в Смоленске должен приступить к рассмотрению дела в ближайшее время.

Рудометкин возглавлял министерство с 2023 года. Его уволили с государственной гражданской службы 16 октября 2025 года в связи с истечением срока служебного контракта.

RSS: Новости на портале Anti-Malware.ru