



Хакеры проникают в смартфоны Xiaomi и подделывают платежи

Хакеры проникают в смартфоны Xiaomi и подделывают платежи

Хакеры проникают в смартфоны Xiaomi и подделывают платежи

В моделях Xiaomi Redmi Note 9T и Redmi Note 11 обнаружены уязвимости, с помощью которых можно “вырубить” мобильные платежи и подделать транзакции. В устройство аферисты проникают через мошенническое приложение для Android.

О недостатках в телефонах на базе MediaTek сообщили в отчете специалисты Check Point. По версии компании, “дыру” нашли в надежной среде выполнения (TEE) китайского производителя телефонов.

TEE относится к безопасной области внутри главного процессора. Она гарантирует, что код и загруженные данные будут защищены с точки зрения конфиденциальности и целостности.

Израильская компания обнаружила, что приложение на устройстве Xiaomi может быть скомпрометировано. Это позволяет злоумышленнику заменить новую безопасную версию приложения старой уязвимой (даунгрейд).

“Злоумышленник может обойти обновления безопасности Xiaomi или MediaTek для проверенных приложений, понизив их до непропатченных версий”, — говорит исследователь из Check Point Слава Маккавеев.


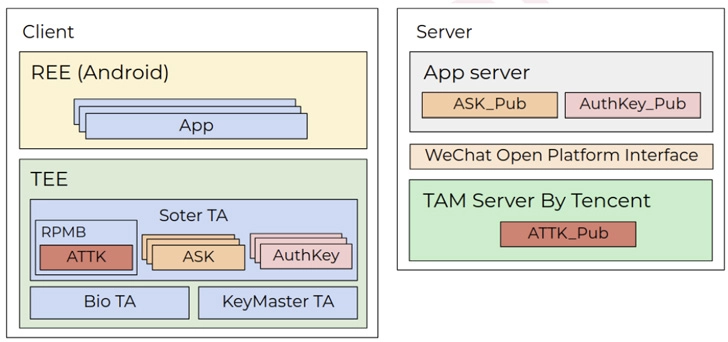
Уязвимости нашли и в “thhadmin”, легитимном приложении, отвечающим за управление безопасностью. С их помощью вредоносная программа собирает сохраненные ключи и может сама управлять приложением.

“Мы обнаружили уязвимости, которые позволяют подделывать платежи или отключать платежную систему напрямую из приложения для Android”, — уточняет Маккавеев.

Цель хакеров — проникнуть в разработки Xiaomi и управлять сервисом Tencent Soter, который служит базой при авторизации транзакций для WeChat и Alipay.

Это еще не все. Check Point обнаружили, что вредоносный код может извлекать закрытые ключи для подписи платежных поручений. Уязвимость полностью компрометирует платформу Tencent Soter, говорят исследователи.

Xiaomi в июне выпустила патчи для устранения уязвимости CVE-2020-14125. Загруженные обновления должны закрывать “дыру”, добавляют в Check Point.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru