



Уязвимость ParseThru затрагивает приложения на Golang

Уязвимость ParseThru затрагивает приложения на Golang

Уязвимость ParseThru затрагивает приложения на Golang

Специалисты израильской компании Oxeye выявили новую уязвимость в Golang-приложениях. Брешь, получившая имя ParseThru, может использоваться для получения несанкционированного доступа к облачным приложениям.

Проблема связана с несоответствиями, которые возникли из-за изменений, внесенных в логику парсинга Golang URL, имплементированного в библиотеке “net/url”.

«Новая уязвимость позволяет условным атакующим при определенных условиях обойти валидацию. Причиной является использование небезопасных методов парсинга URL, встроенных в язык», — пишут исследователи в отчете.

Известно, что версии Golang до 1.17 считают точку с запятой вполне допустимым разделителем запроса (например, example.com?a=1;b=2&c=3). Однако в этом релизе авторы внесли изменения: теперь выдается ошибка, если в строке запроса содержится точка с запятой.


«Пакеты net/url и net/http раньше принимали точку с запятой в качестве разделителя в URL-запросах вдобавок к амперсанду. Теперь же такие запросы будут отклоняться, а серверы — записывать ошибку в “Server.ErrorLog”», — гласят примечания к версии 1.17.


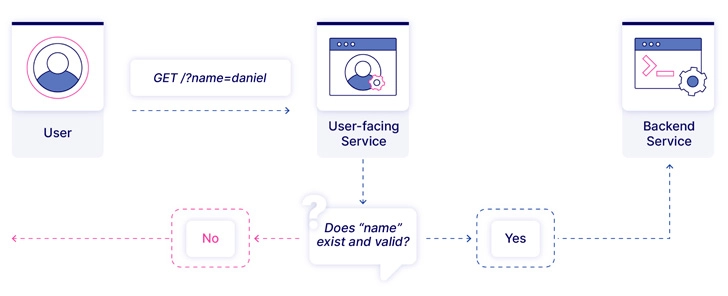
Уязвимость ParseThru возникает в тот момент, когда публичный API Golang, основанный на 1.17 и более поздних версиях, начинает взаимодействовать с бэкенд-сервером, на котором запущена более ранняя версия. Таким образом, злоумышленник может «протащить» запросы с параметрами, которые в нормальных условиях должны отклоняться.

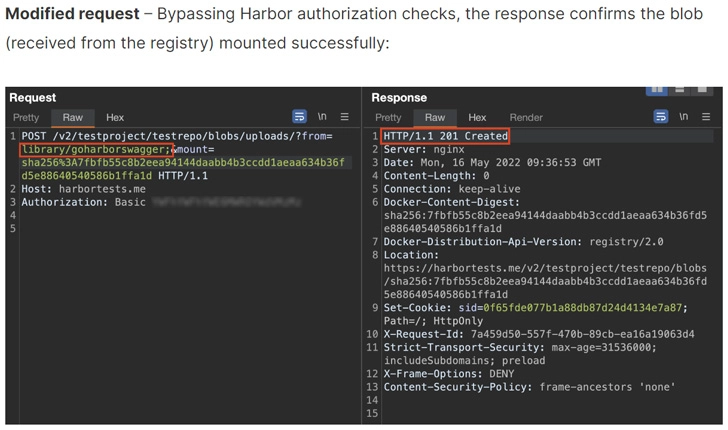
Другими словами, атакующему достаточно отправить запросы, содержащие точку с запятой, после чего внутренний сервис обработает их. Специалисты Oxeye нашли несколько примеров ParseThru в проектах с открытым исходным кодом: Harbor, Traefik и Skipper.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru