



Chromium-браузеры позволяют слить данные через синхронизацию закладок

Chromium-браузеры позволяют слить данные через синхронизацию закладок

Chromium-браузеры позволяют слить данные через синхронизацию закладок

Bruggling — новый вектор слива данных из скомпрометированной системы, в котором используется функция синхронизации закладок в Chromium-браузерах. Эксперты уже представили proof-of-concept (PoC).

Синхронизация закладок уже давно стала стандартной функциональностью в современных интернет-обозревателях. Она позволяет пользователю, например, добавить закладку на одном устройстве и автоматически получить ее на других девайсах.

Однако оказалось, что эту функцию можно использовать и в атаках, а именно — получить с ее помощью внутренние данные целевой организации. Помимо этого, вектор позволяет установить в систему жертвы вредоносные инструменты или пейлоады с минимальным риском детектирования.

Дэвид Префер, специалист технологического института SANS, в ходе одного из своих исследований выявил возможность задействовать функциональность синхронизированных закладок для извлечения данных из скомпрометированных сетей.

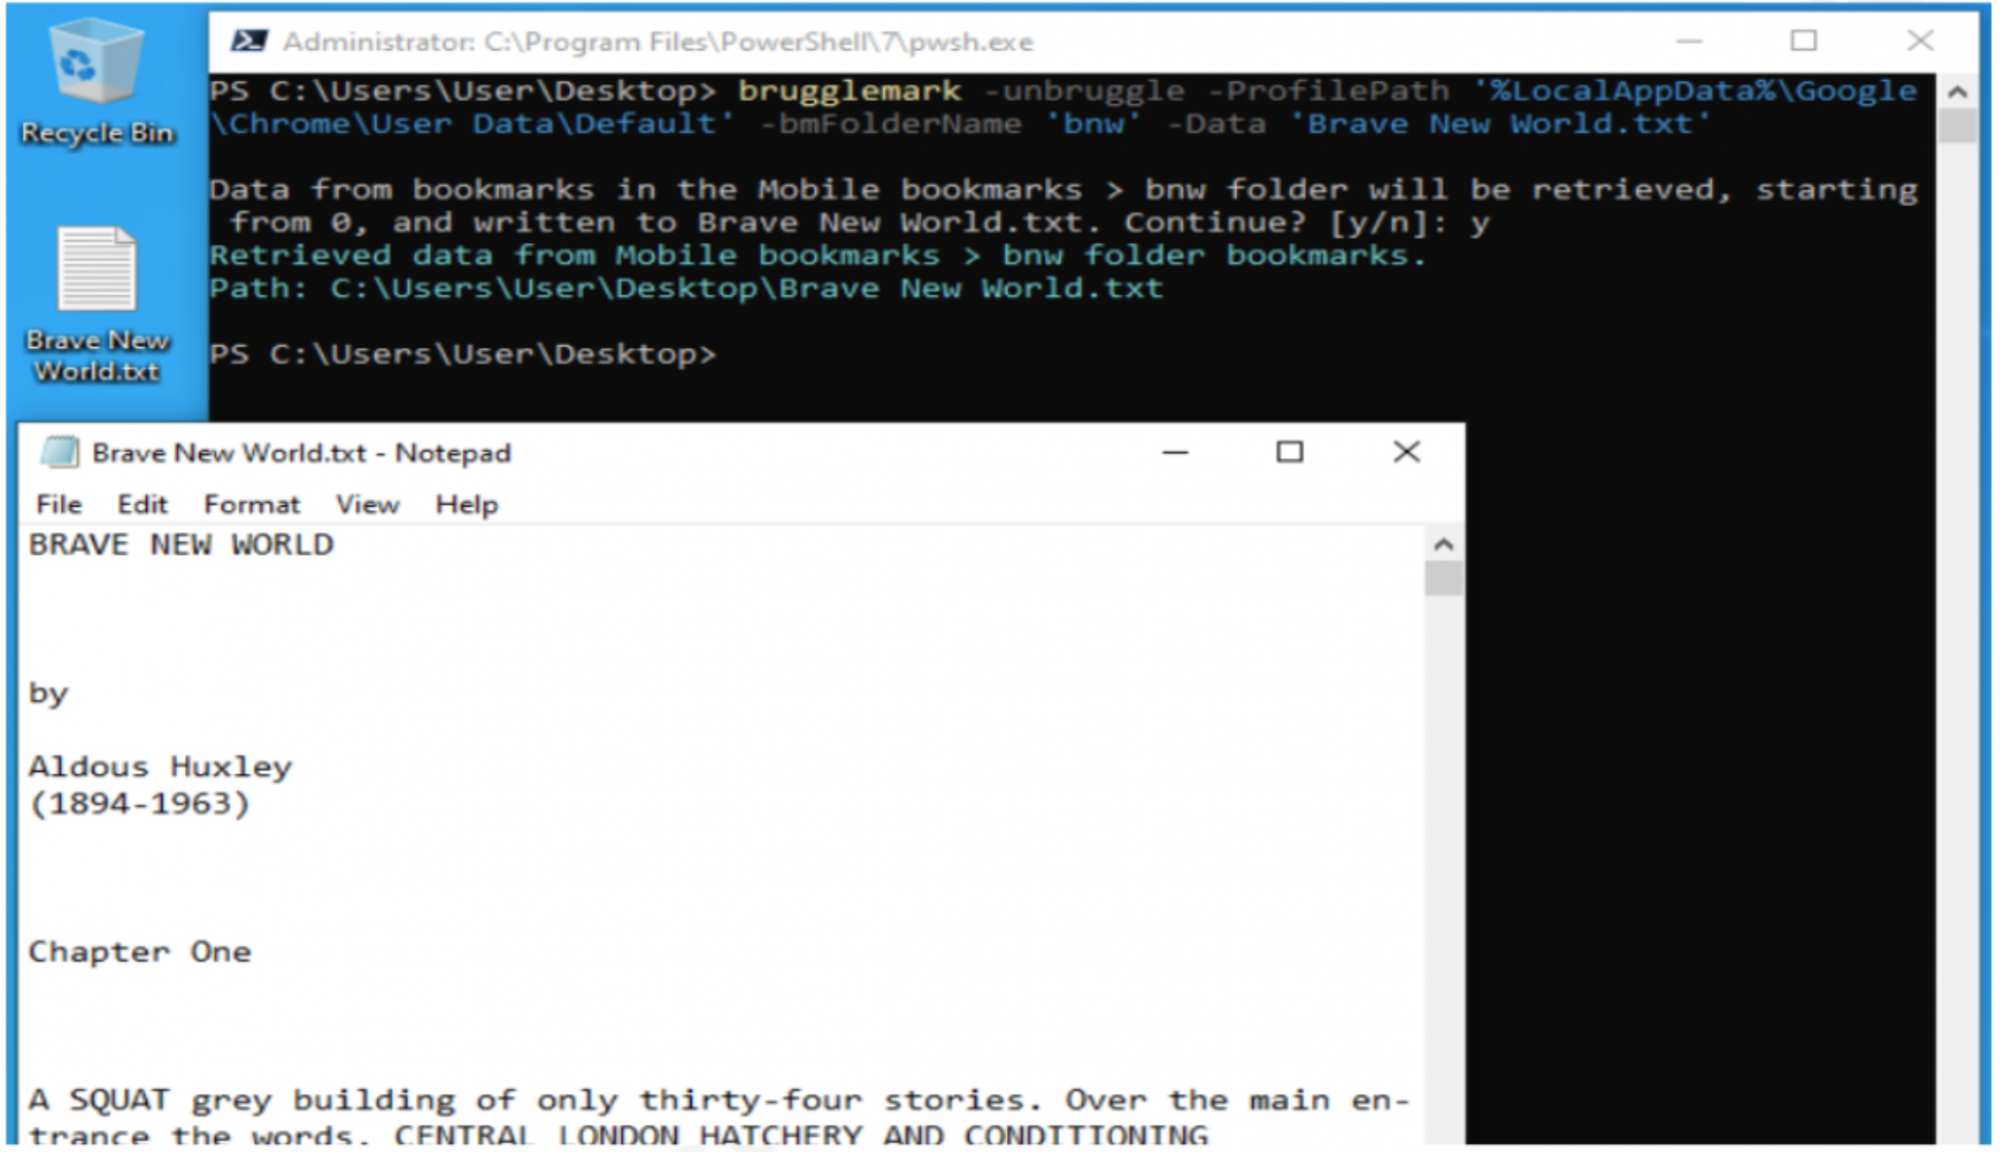
Вектор назвали “Bruggling”, а Префер даже опубликовал код демонстрационного эксплойта — PowerShell-скрипт под названием “Brugglemark”.

«Речь не идет об уязвимости или баге в функции синхронизации закладок. Штука в том, что вы можете давать любое имя вашим закладкам, а потом синхронизировать их между устройствами», — пишет эксперт.

Для успешной атаки злоумышленнику придется сначала заполучить удаленный или физический доступ к атакуемой системе, а также собрать все интересующие его данные. Далее потребуется либо использовать украденные учетные данные от аккаунта в браузере, либо создать свой профиль.

После этого злоумышленник получает доступ к закладкам на другом устройстве, поскольку они мгновенно синхронизируются. По словам Префера, этот же метод можно использовать для копирования вредоносных составляющих в атакованную среду.

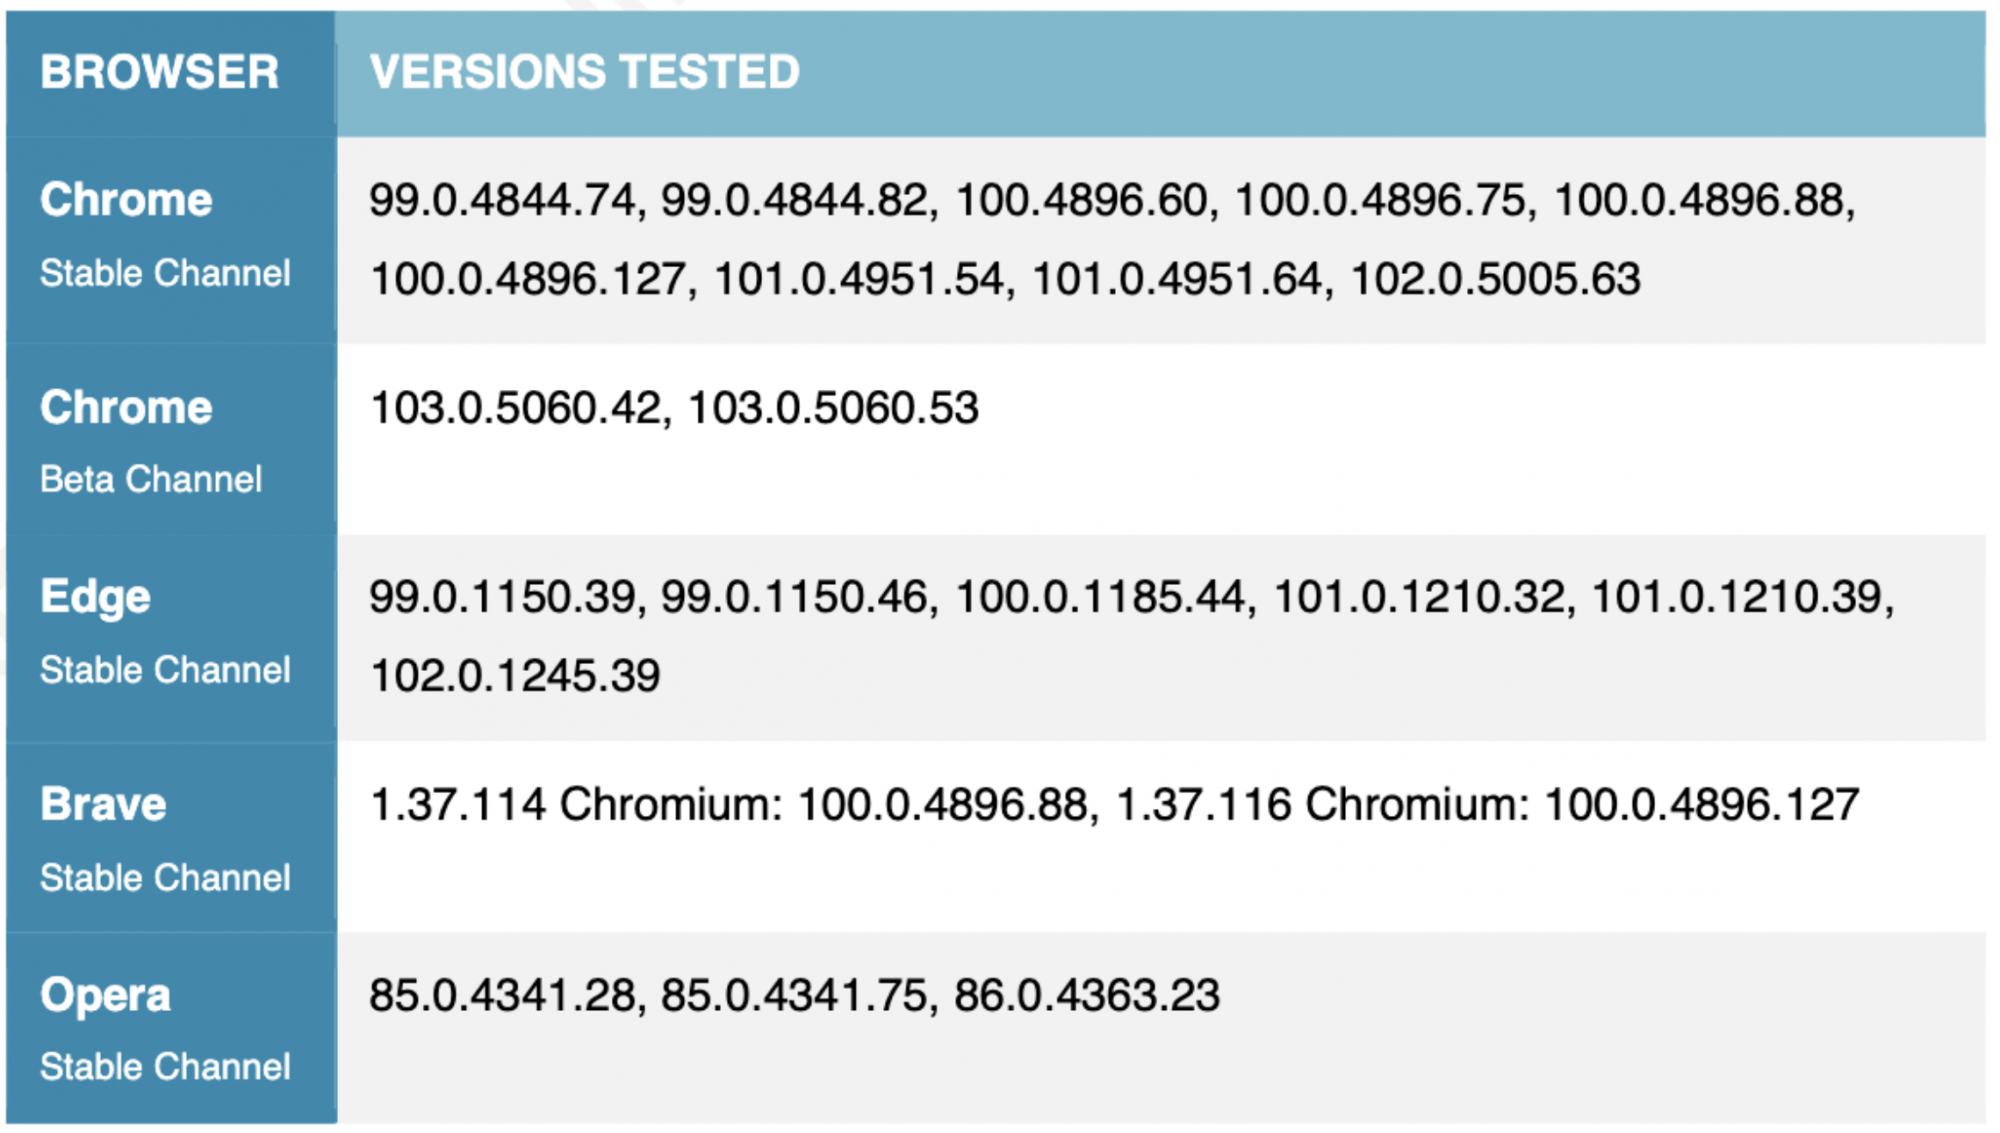
Исследователи протестировали Bruggling на стабильных и бета-версиях браузера Chrome, а также на Microsoft Edge, Brave и Opera.


Иоганнес Ульрих, другой специалист из SANS, также отметил, что слив данных с помощью синхронизации закладок дает киберпреступнику неоспоримое преимущество — незаметность. С помощью этого вектора можно обойти детектирование защитными средствами.

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru