



Дыра в Netwrix Auditor позволяет скомпрометировать домен Active Directory

Дыра в Netwrix Auditor позволяет скомпрометировать домен Active Directory

Дыра в Netwrix Auditor позволяет скомпрометировать домен Active Directory

В приложении Netwrix Auditor нашли уязвимость, которая в случае успешной эксплуатации способна привести к выполнению произвольного кода на затронутых устройствах. Патч уже готов, поэтому организациям стоит просто установить актуальную версию.

Компания Bishop Fox опубликовала уведомление о проблеме в безопасности, где эксперты объясняют степень риска:

«Поскольку затронутая служба обычно выполняется с расширенными правами в среде Active Directory, условный атакующий может скомпрометировать домен Active Directory с помощью соответствующего эксплойта».

Софт Auditor от компании Netwrix позволяет компаниям собирать общее представление о своем ИТ-окружении, включая Active Directory, Exchange, файловые серверы, SharePoint, VMware и другие системы. Вся необходимая информация собирается в единой консоли.

По данным Netwrix, Auditor насчитывает более 11 500 клиентов более чем из 100 стран. Среди них, например, Airbus, Virgin, King's College Hospital и Credissimo.

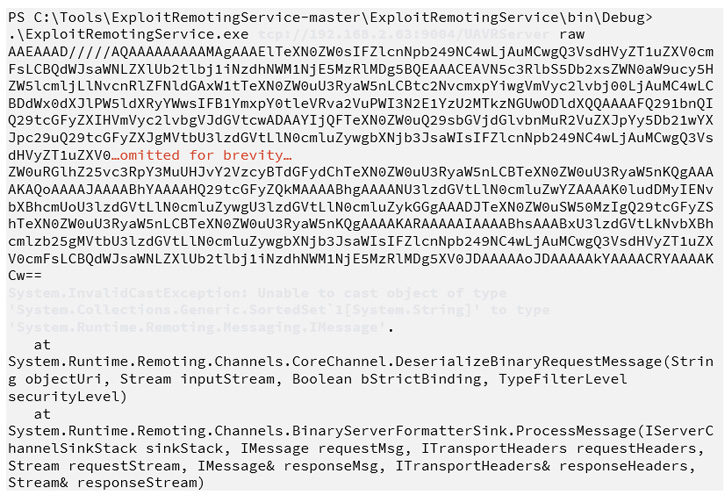
Уязвимость, затрагивающая все поддерживаемые версии софта до 10.5, относится к классу небезопасной десериализации объекта. Основная причина наличия бреши кроется в незащищенной удаленной службе .NET, доступной по порту 9004 на сервере Netwrix. Баг позволяет атакующему выполнить произвольные команды на сервере.

«Поскольку команда выполняется с правами NT AUTHORITY\SYSTEM, эксплуатация уязвимости позволяет злоумышленнику полностью скомпрометировать сервер Netwrix», — пишет Джордан Паркин из Bishop Fox.


Организациям рекомендуют обновить версию Auditor до 10.5, которая вышла 6 июня.

Подпишитесь на новости

Мошенники рассылают письма о компенсациях от имени сервиса Google

«Лаборатория Касперского» обнаружила волну мошеннических писем на русском языке, которые рассылаются через легитимный сервис Google Data Studio (сейчас он называется Looker Studio). Получателям предлагают оформить компенсационные выплаты или подтвердить денежный перевод, который якобы уже одобрила финансовая организация.

О схеме рассказали в «Лаборатории Касперского». Злоумышленники пользуются функцией, которая отправляет отчеты на почту по расписанию.

Они создают в сервисе документ с текстом и ссылкой и указывают адреса потенциальных жертв в качестве получателей.

Письмо приходит от Google, с названием, логотипом и подписью Data Studio. Рассылку в сервисе можно запланировать только на начало или середину часа, поэтому такие письма обычно приходят ровно в эти моменты, иногда с отклонением в минуту.

Чтобы получить деньги, адресату предлагают открыть документ в Google Презентациях или опрос в Google Формах. Там мошенники ссылаются на якобы принятые изменения в законах и продление периода выплат, добавляют изображения с государственной символикой и списки тех, кому положена компенсация. Ссылки из документов ведут на мошеннические страницы.

«Использование легитимной платформы не гарантирует достоверности информации», — говорит старший спам-аналитик «Лаборатории Касперского» Анна Осипова.

Эксперт Kaspersky GReAT Константин Исаков добавляет, что рассылки через легальные сервисы труднее блокировать защитным решениям.

RSS: Новости на портале Anti-Malware.ru