



Дыра в Netwrix Auditor позволяет скомпрометировать домен Active Directory

Дыра в Netwrix Auditor позволяет скомпрометировать домен Active Directory

Дыра в Netwrix Auditor позволяет скомпрометировать домен Active Directory

В приложении Netwrix Auditor нашли уязвимость, которая в случае успешной эксплуатации способна привести к выполнению произвольного кода на затронутых устройствах. Патч уже готов, поэтому организациям стоит просто установить актуальную версию.

Компания Bishop Fox опубликовала уведомление о проблеме в безопасности, где эксперты объясняют степень риска:

«Поскольку затронутая служба обычно выполняется с расширенными правами в среде Active Directory, условный атакующий может скомпрометировать домен Active Directory с помощью соответствующего эксплойта».

Софт Auditor от компании Netwrix позволяет компаниям собирать общее представление о своем ИТ-окружении, включая Active Directory, Exchange, файловые серверы, SharePoint, VMware и другие системы. Вся необходимая информация собирается в единой консоли.

По данным Netwrix, Auditor насчитывает более 11 500 клиентов более чем из 100 стран. Среди них, например, Airbus, Virgin, King's College Hospital и Credissimo.

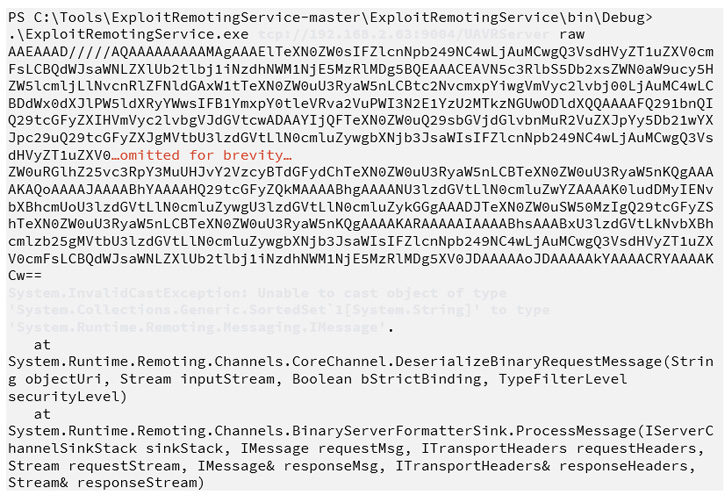
Уязвимость, затрагивающая все поддерживаемые версии софта до 10.5, относится к классу небезопасной десериализации объекта. Основная причина наличия бреши кроется в незащищенной удаленной службе .NET, доступной по порту 9004 на сервере Netwrix. Баг позволяет атакующему выполнить произвольные команды на сервере.

«Поскольку команда выполняется с правами NT AUTHORITY\SYSTEM, эксплуатация уязвимости позволяет злоумышленнику полностью скомпрометировать сервер Netwrix», — пишет Джордан Паркин из Bishop Fox.


Организациям рекомендуют обновить версию Auditor до 10.5, которая вышла 6 июня.

Подпишитесь на новости

Microsoft признала проблемы с активацией Windows после ноябрьских патчей

Microsoft подтвердила, что ноябрьские обновления Windows ломают часть операций по активации и лицензированию системы. Команды встроенной утилиты Software Licensing Management Tool (SLMGR) завершаются ошибкой 0x80041008 «Invalid parameter (SWbemObjectEx)». Исправление компания обещает выпустить в ближайшие дни.

О проблеме сообщил BleepingComputer, ознакомившийся с уведомлением Microsoft для администраторов. Ошибка возникает, например, при выполнении команд slmgr.vbs /skms-domain и slmgr.vbs /ipk.

Из-за нее может не получиться активировать Windows, настроить сервер управления ключами KMS или сменить ключ продукта. Сильнее всего проблема затрагивает организации, которые управляют лицензиями через командную строку или автоматические сценарии.

Сбой проявляется на Windows 11 23H2, Windows 10 22H2 и 21H2, а также на Windows Server 2025, 2022 и 2019. Администраторам, которым временное решение нужно до выхода исправления, Microsoft предлагает обратиться в службу поддержки для бизнеса.

Это не единственная проблема ноябрьского обновления. Microsoft предупредила, что после его установки документы с изображениями нулевой высоты или ширины могут не печататься.

Такие невидимые объекты используют, например, для водяных знаков, и их могут добавлять программы для создания документов. Проблему заметили в Microsoft Word, но она может проявиться и в других приложениях.

RSS: Новости на портале Anti-Malware.ru