



Ботнет с талантом Брюса Ли провел 3000 DDoS-атак на клиентов Cloudflare

Ботнет с талантом Брюса Ли провел 3000 DDoS-атак на клиентов Cloudflare

Ботнет с талантом Брюса Ли провел 3000 DDoS-атак на клиентов Cloudflare

В июне Cloudflare столкнулась с рекордной по мощности DDoS-атакой типа HTTPS flood — мусорный поток на пике достиг 26 млн запросов в секунду (requests per second, RPS). С тех пор CDN-провайдер следит за новым ботнетом и за истекший месяц насчитал 3 тыс. атак из этого источника.

Специалисты Cloudflare по защите от DDoS прозвали новую бот-сеть Mantis — по ассоциации с mantis shrimp, раком-богомолом. Небольшой, до 10 см длиной, морской хищник наносит клешнями удары с убойной силой пули и с легкостью крушит панцирь краба, гораздо большего по размеру.

В состав Mantis входят немногим более 5 тыс. зараженных устройств — преимущественно серверы и виртуальные машины. Традиционные ботнеты для DDoS строятся на IoT-гаджетах, небогатых ресурсами, поэтому их численность обычно намного больше (иначе они не смогут создать поток, способный положить сайт).

Предыдущий рекорд по мощности DDoS прикладного уровня поставил Mēris, составленный из десятков тысяч сетевых устройств (в основном роутеров MikroTik). Сентябрьская атака на «Яндекс» на пике показала 21,8 RPS.

В Cloudflare склонны считать Mantis новым витком эволюции Mēris — или ветвью, так как он поддерживает запуск различных HTTP-прокси. Последние пару недель наблюдается рост активности новоявленных ботоводов: атакам подверглись около 1 тыс. клиентов CDN-провайдера.

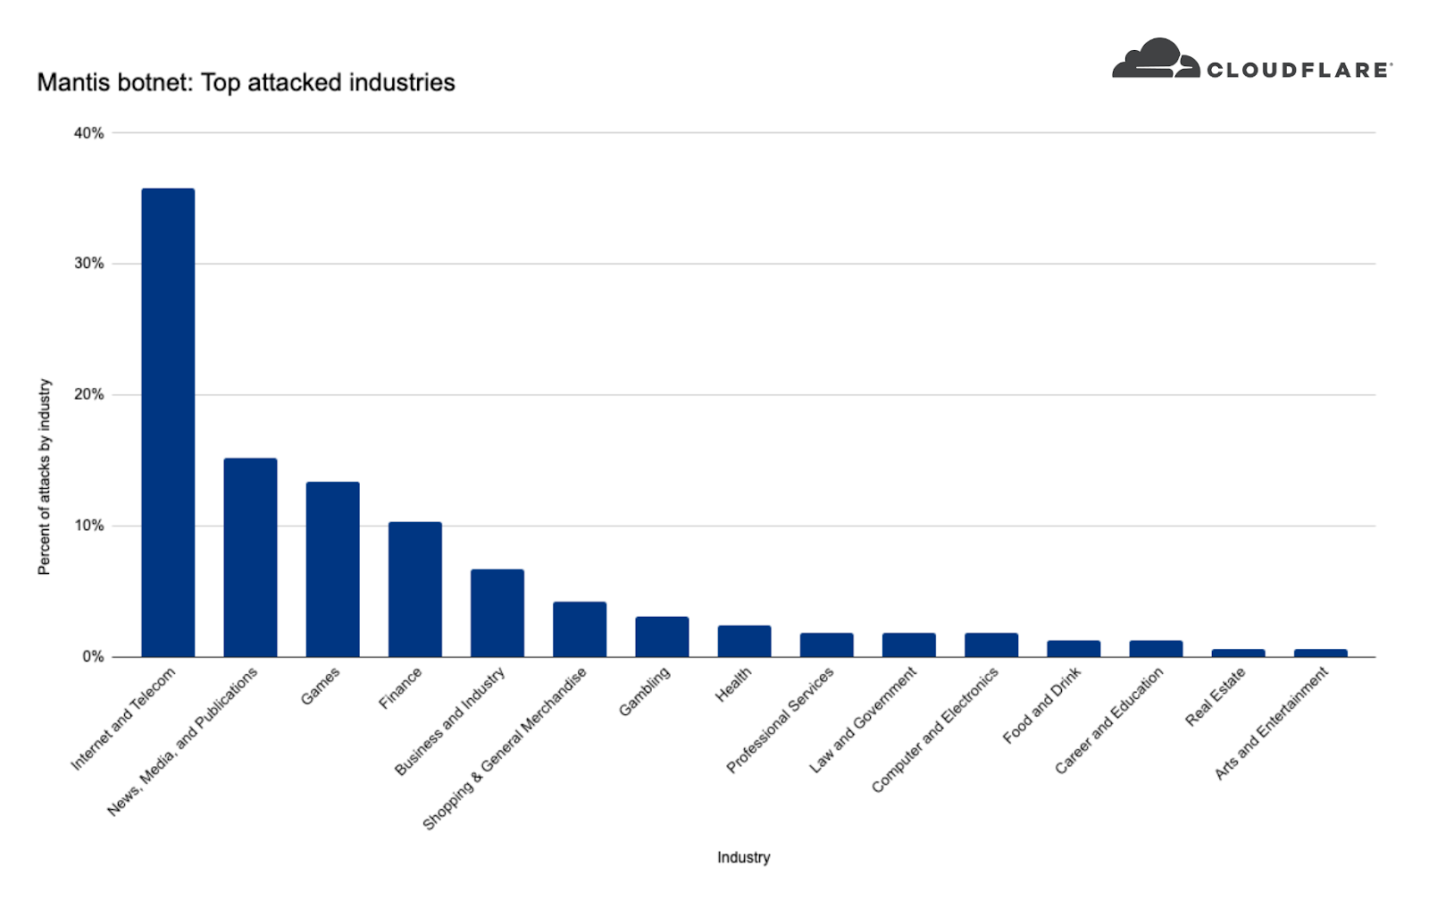
Основными мишенями Mantis являются ИТ- и телеком-компании (совокупно 36% DDoS-инцидентов), новостные агентства и СМИ (15%), представители игровой индустрии (12%) и финансовые институты (10%).


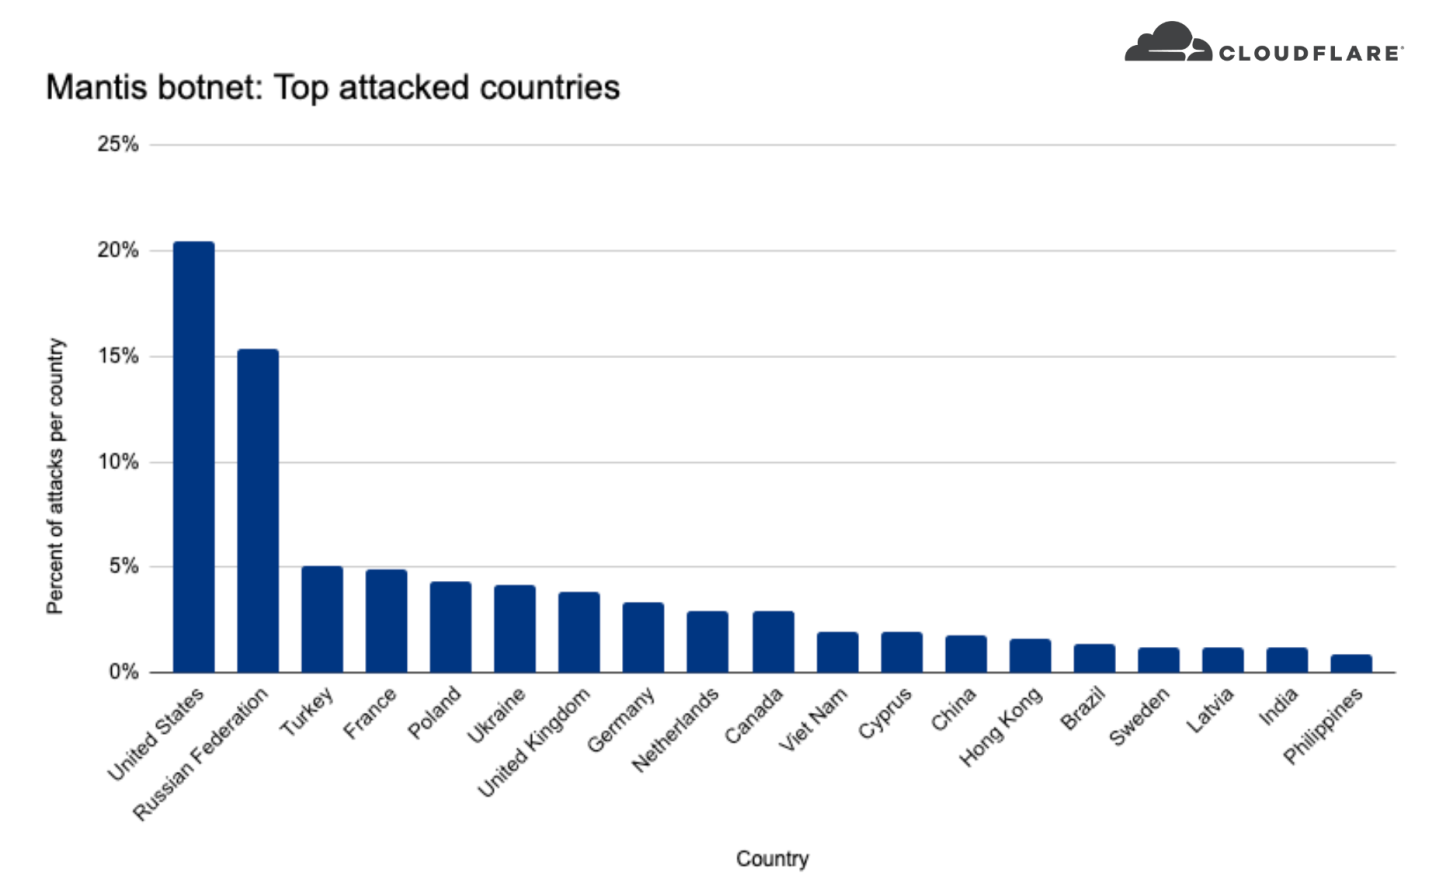
Большинство целевых организаций базируются в США и России.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru