



Новый фишинговый набор подстерегает юзеров PayPal на WordPress-сайтах

Новый фишинговый набор подстерегает юзеров PayPal на WordPress-сайтах

Новый фишинговый набор подстерегает юзеров PayPal на WordPress-сайтах

В Сети обнаружили новый фишинговый набор, атакующий пользователей PayPal. Задача авторов этого тулкита — добраться до персональной информации людей, включая удостоверяющие личность документы и фотографии.

Учитывая, что PayPal пользуются более 400 миллионов физлиц и организаций, фишерам есть где разгуляться. Набор хостится на изначально безобидных WordPress-сайтах, которые перед этим взламываются — такой метод в какой-то мере помогает уйти от детектирования.

На новую киберугрозу обратили внимание исследователи из Akamai, когда злоумышленники попытались установить его на один из WordPress-ханипотов (honeypot).

Киберпреступники берут в оборот слабо защищённые веб-ресурсы, которые можно взломать с помощью обычного брутфорса. В процессе злоумышленники используют наборы из распространённых имён пользователей и паролей.

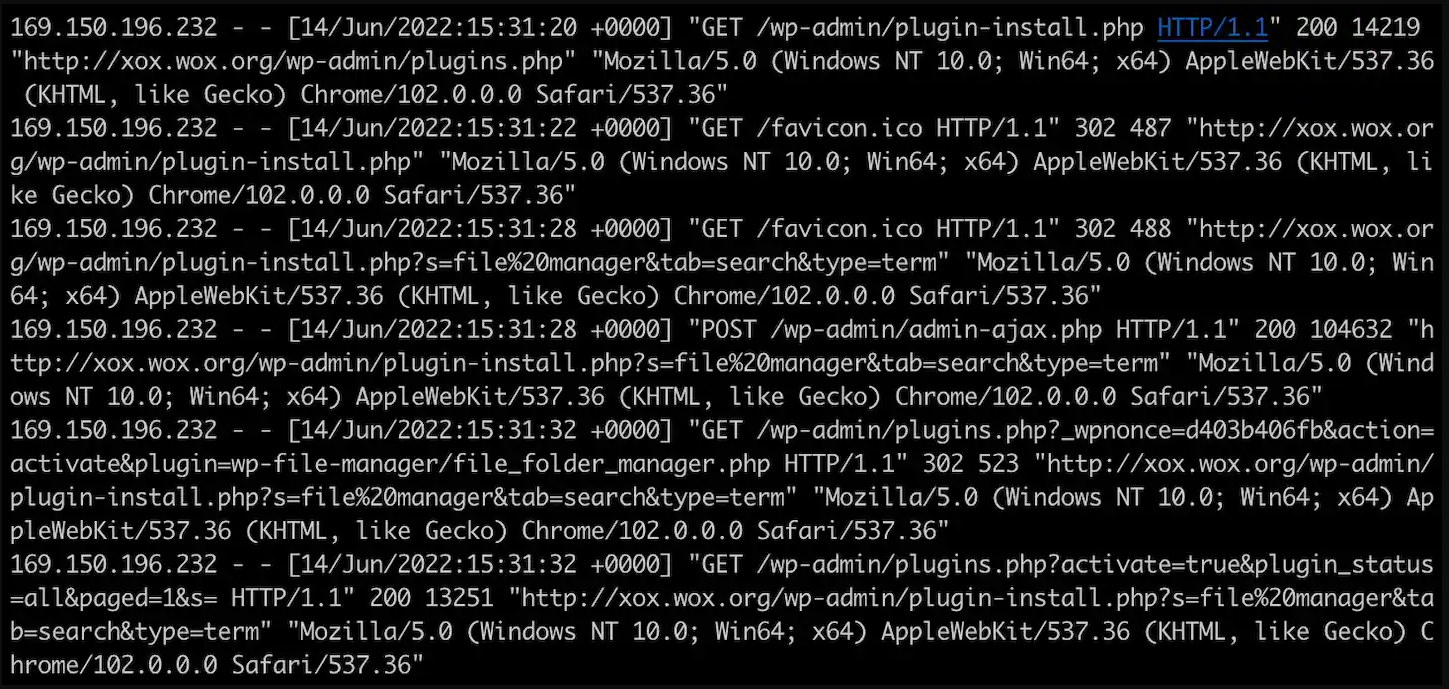
Если атакующим удаётся проникнуть в админку, они устанавливают плагин для управления файлами, позволяющий загрузить фишинговый набор на скомпрометированный сайт.


По словам специалистов Akamai, фишеры также используют перекрёстные ссылки IP-адресов на домены, принадлежащие определённым компаниям. Кстати, часть таких организаций занимается кибербезопасностью.

Злоумышленники приложили немало усилий, чтобы фишинговая страница смотрелась точной копией официального сайта PayPal. Файл htaccess используется для перезаписи URL, чтобы ссылка в адресной строке не заканчивалась расширением PHP.

Что касается графического интерфейса, киберпреступники чётко соблюдают все формы и элементы веб-страниц и делают их в стиле PayPal. Попав на такой ресурс, пользователь сначала видит капчу, после прохождения которой его просят ввести учётные данные от аккаунта.

Интересно, что фишинг-набор пытается вытащить как можно больше личной информации: номера социального страхования, девичья фамилия матери и даже ПИН-код, который необходим для взаимодействия с банкоматами.

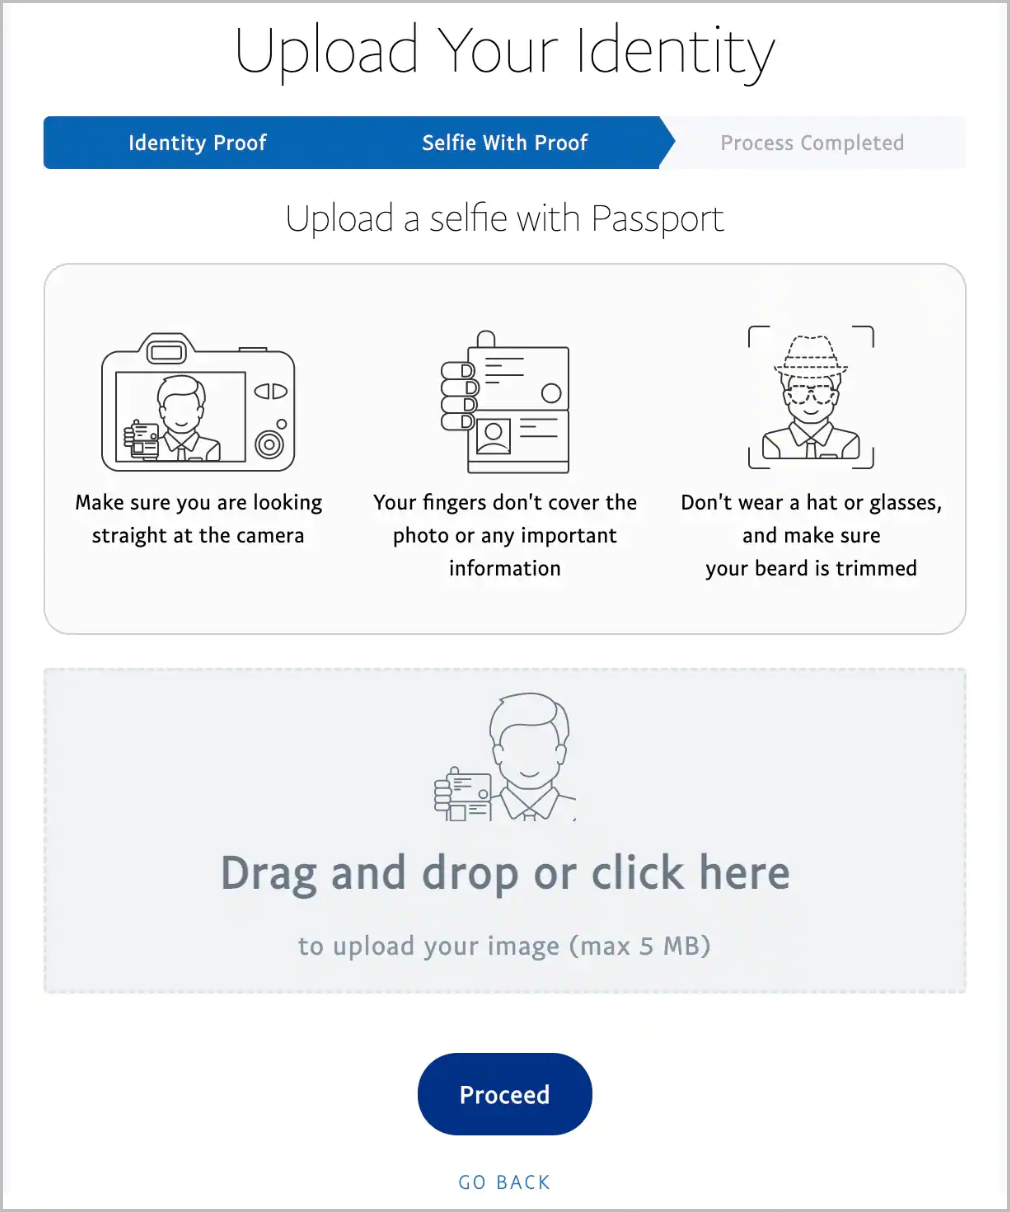
Но и это ещё не всё. Злоумышленники просят жертву загрузить документы, подтверждающие личность, и приложить к ним фотографию.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru