



Новый фишинговый набор подстерегает юзеров PayPal на WordPress-сайтах

Новый фишинговый набор подстерегает юзеров PayPal на WordPress-сайтах

Новый фишинговый набор подстерегает юзеров PayPal на WordPress-сайтах

В Сети обнаружили новый фишинговый набор, атакующий пользователей PayPal. Задача авторов этого тулкита — добраться до персональной информации людей, включая удостоверяющие личность документы и фотографии.

Учитывая, что PayPal пользуются более 400 миллионов физлиц и организаций, фишерам есть где разгуляться. Набор хостится на изначально безобидных WordPress-сайтах, которые перед этим взламываются — такой метод в какой-то мере помогает уйти от детектирования.

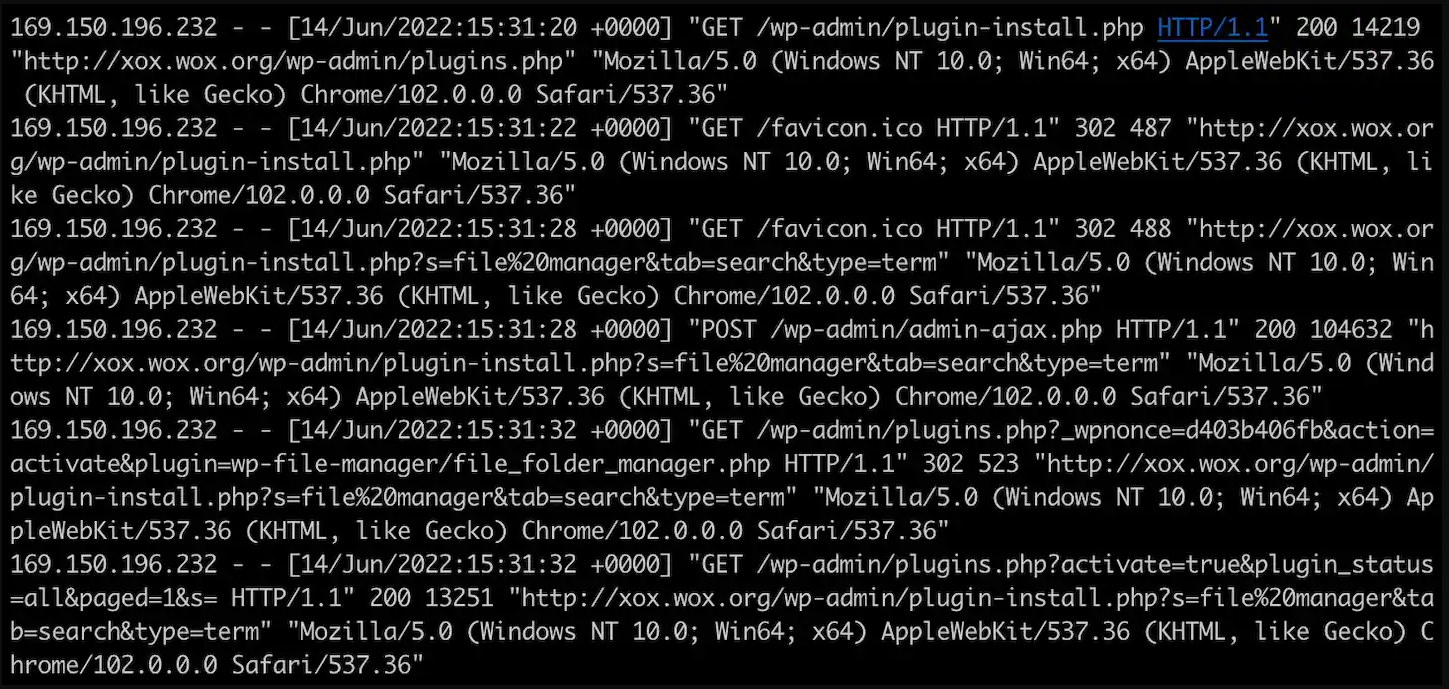
На новую киберугрозу обратили внимание исследователи из Akamai, когда злоумышленники попытались установить его на один из WordPress-ханипотов (honeypot).

Киберпреступники берут в оборот слабо защищённые веб-ресурсы, которые можно взломать с помощью обычного брутфорса. В процессе злоумышленники используют наборы из распространённых имён пользователей и паролей.

Если атакующим удаётся проникнуть в админку, они устанавливают плагин для управления файлами, позволяющий загрузить фишинговый набор на скомпрометированный сайт.


По словам специалистов Akamai, фишеры также используют перекрёстные ссылки IP-адресов на домены, принадлежащие определённым компаниям. Кстати, часть таких организаций занимается кибербезопасностью.

Злоумышленники приложили немало усилий, чтобы фишинговая страница смотрелась точной копией официального сайта PayPal. Файл htaccess используется для перезаписи URL, чтобы ссылка в адресной строке не заканчивалась расширением PHP.

Что касается графического интерфейса, киберпреступники чётко соблюдают все формы и элементы веб-страниц и делают их в стиле PayPal. Попав на такой ресурс, пользователь сначала видит капчу, после прохождения которой его просят ввести учётные данные от аккаунта.

Интересно, что фишинг-набор пытается вытащить как можно больше личной информации: номера социального страхования, девичья фамилия матери и даже ПИН-код, который необходим для взаимодействия с банкоматами.

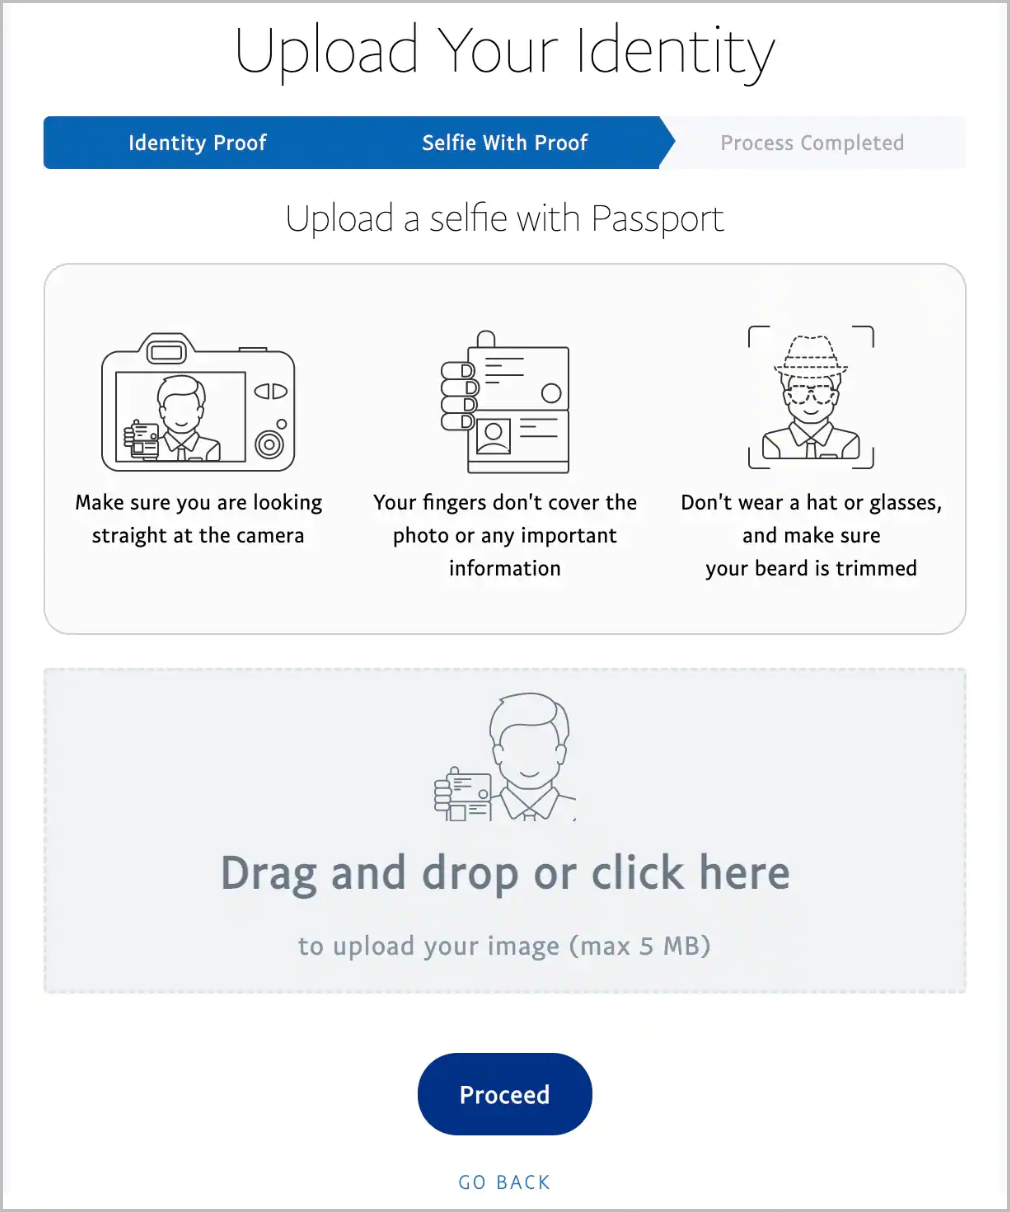
Но и это ещё не всё. Злоумышленники просят жертву загрузить документы, подтверждающие личность, и приложить к ним фотографию.

Подпишитесь на новости

Чаты в окнах, файлы в Проводнике: Android глубже интегрируют в Windows 11

Телефон лежит рядом, но тянуться к нему Microsoft предлагает всё реже. Компания раскрыла планы по более тесной интеграции смартфонов с Windows 11: сообщения и уведомления появятся в «Пуске», переписки — в отдельных окнах, а управление звуком телефона — в быстрых настройках.

Как рассказала Microsoft, пользователь сможет просмотреть сообщение со связанного Android-смартфона или iPhone прямо в меню «Пуск». Для ответа разговор можно открыть в отдельном окне.

В быстрых настройках предусмотрены команды, позволяющие отключить звук телефона или заставить его зазвонить, если аппарат куда-то потерялся.

Для совместимых Android-смартфонов возможностей больше: приложения телефона можно открывать в отдельных окнах с изменяемым размером, а файлы — просматривать через Проводник. После съёмки фотографии на десктопе появится уведомление, позволяющее открыть снимок одним нажатием.


Функция Resume также поможет продолжить поддерживаемые действия после перехода с одного устройства на другое.

Часть подобных возможностей уже знакома пользователям Phone Link. Смысл изменений — глубже встроить их в интерфейс Windows, чтобы смартфон ощущался частью рабочего окружения.

Точной даты выпуска всего набора Microsoft не назвала. Доступность будет зависеть от модели телефона и мобильной платформы: владельцам iPhone обещать полный набор Android-функций не стоит.

RSS: Новости на портале Anti-Malware.ru