



Новый фишинговый набор подстерегает юзеров PayPal на WordPress-сайтах

Новый фишинговый набор подстерегает юзеров PayPal на WordPress-сайтах

Новый фишинговый набор подстерегает юзеров PayPal на WordPress-сайтах

В Сети обнаружили новый фишинговый набор, атакующий пользователей PayPal. Задача авторов этого тулкита — добраться до персональной информации людей, включая удостоверяющие личность документы и фотографии.

Учитывая, что PayPal пользуются более 400 миллионов физлиц и организаций, фишерам есть где разгуляться. Набор хостится на изначально безобидных WordPress-сайтах, которые перед этим взламываются — такой метод в какой-то мере помогает уйти от детектирования.

На новую киберугрозу обратили внимание исследователи из Akamai, когда злоумышленники попытались установить его на один из WordPress-ханипотов (honeypot).

Киберпреступники берут в оборот слабо защищённые веб-ресурсы, которые можно взломать с помощью обычного брутфорса. В процессе злоумышленники используют наборы из распространённых имён пользователей и паролей.

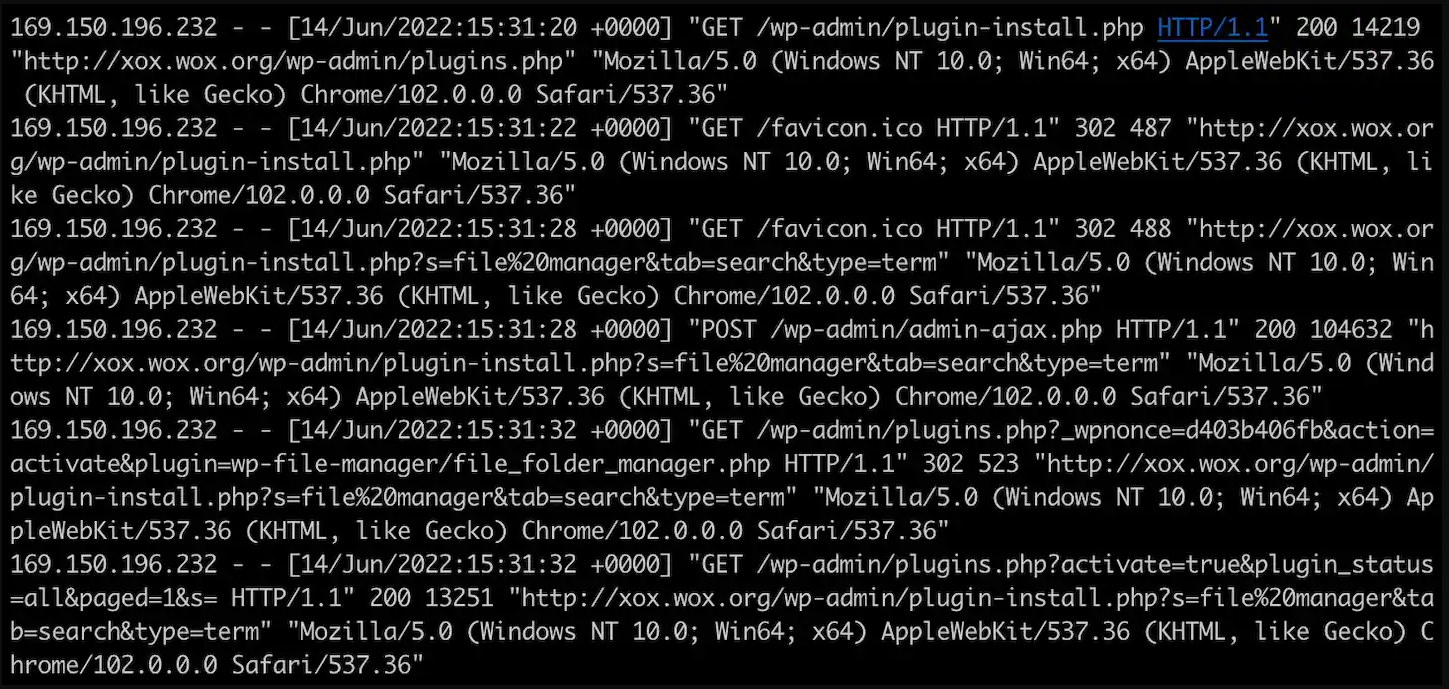
Если атакующим удаётся проникнуть в админку, они устанавливают плагин для управления файлами, позволяющий загрузить фишинговый набор на скомпрометированный сайт.


По словам специалистов Akamai, фишеры также используют перекрёстные ссылки IP-адресов на домены, принадлежащие определённым компаниям. Кстати, часть таких организаций занимается кибербезопасностью.

Злоумышленники приложили немало усилий, чтобы фишинговая страница смотрелась точной копией официального сайта PayPal. Файл htaccess используется для перезаписи URL, чтобы ссылка в адресной строке не заканчивалась расширением PHP.

Что касается графического интерфейса, киберпреступники чётко соблюдают все формы и элементы веб-страниц и делают их в стиле PayPal. Попав на такой ресурс, пользователь сначала видит капчу, после прохождения которой его просят ввести учётные данные от аккаунта.

Интересно, что фишинг-набор пытается вытащить как можно больше личной информации: номера социального страхования, девичья фамилия матери и даже ПИН-код, который необходим для взаимодействия с банкоматами.

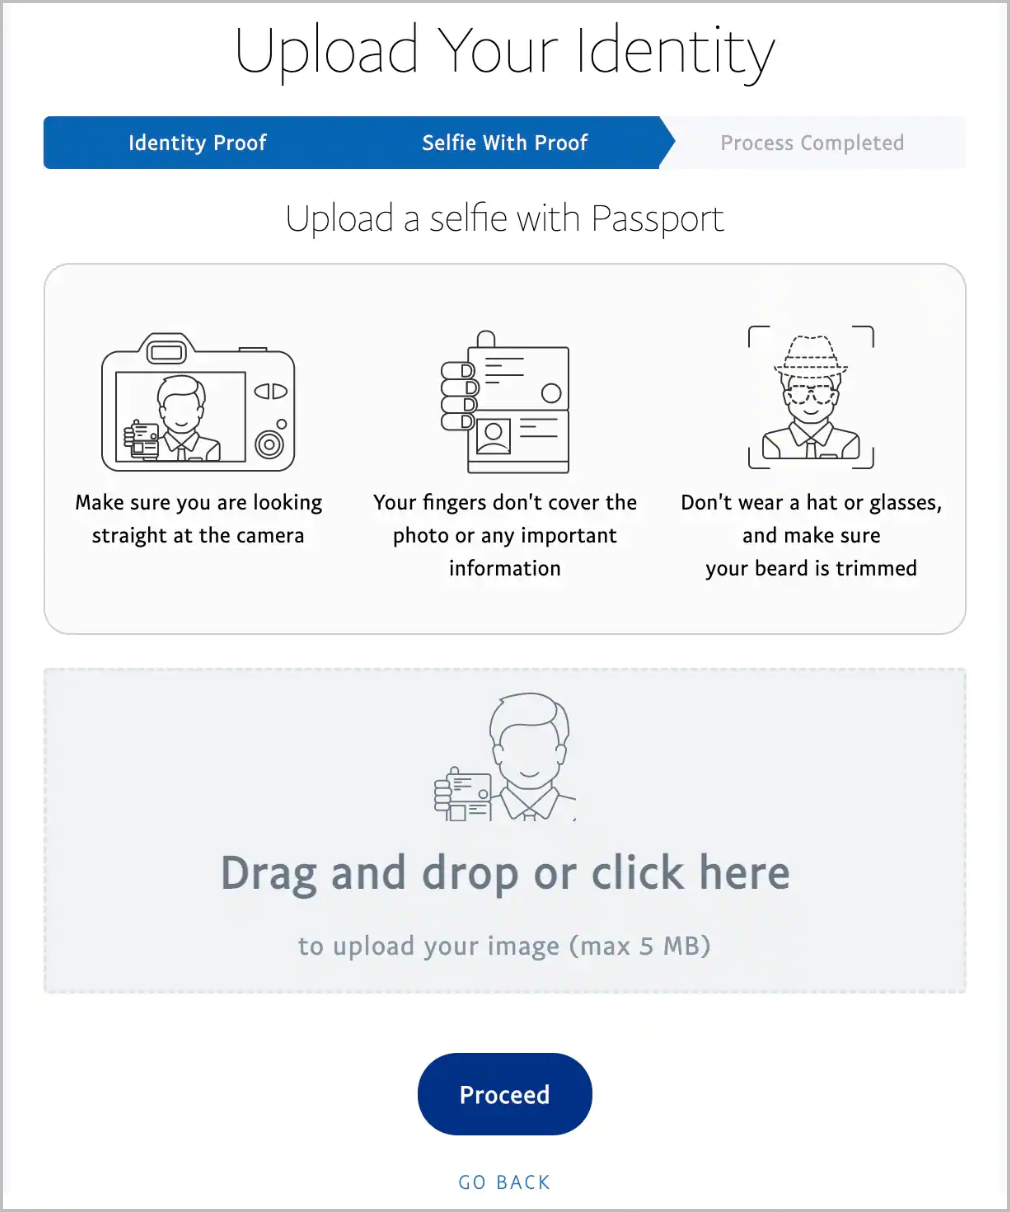
Но и это ещё не всё. Злоумышленники просят жертву загрузить документы, подтверждающие личность, и приложить к ним фотографию.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru