



Новый фишинговый набор подстерегает юзеров PayPal на WordPress-сайтах

Новый фишинговый набор подстерегает юзеров PayPal на WordPress-сайтах

Новый фишинговый набор подстерегает юзеров PayPal на WordPress-сайтах

В Сети обнаружили новый фишинговый набор, атакующий пользователей PayPal. Задача авторов этого тулкита — добраться до персональной информации людей, включая удостоверяющие личность документы и фотографии.

Учитывая, что PayPal пользуются более 400 миллионов физлиц и организаций, фишерам есть где разгуляться. Набор хостится на изначально безобидных WordPress-сайтах, которые перед этим взламываются — такой метод в какой-то мере помогает уйти от детектирования.

На новую киберугрозу обратили внимание исследователи из Akamai, когда злоумышленники попытались установить его на один из WordPress-ханипотов (honeypot).

Киберпреступники берут в оборот слабо защищённые веб-ресурсы, которые можно взломать с помощью обычного брутфорса. В процессе злоумышленники используют наборы из распространённых имён пользователей и паролей.

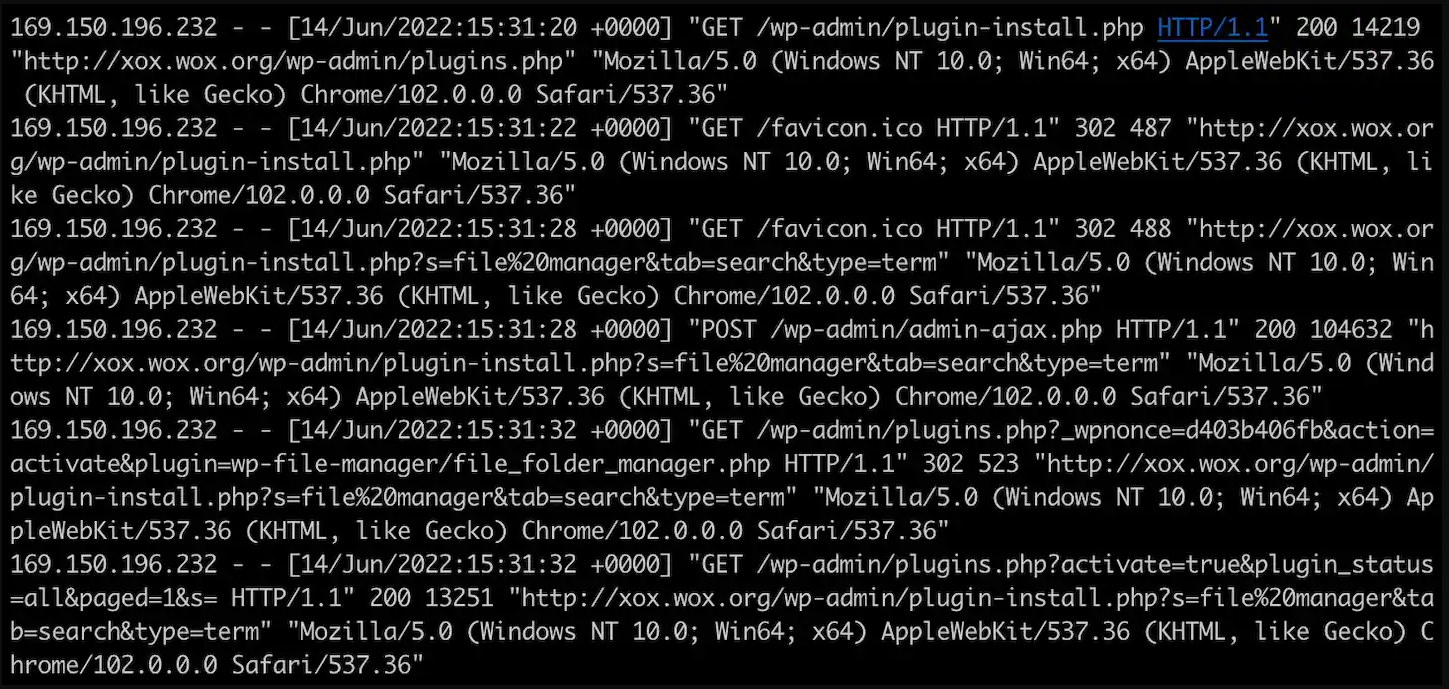
Если атакующим удаётся проникнуть в админку, они устанавливают плагин для управления файлами, позволяющий загрузить фишинговый набор на скомпрометированный сайт.


По словам специалистов Akamai, фишеры также используют перекрёстные ссылки IP-адресов на домены, принадлежащие определённым компаниям. Кстати, часть таких организаций занимается кибербезопасностью.

Злоумышленники приложили немало усилий, чтобы фишинговая страница смотрелась точной копией официального сайта PayPal. Файл htaccess используется для перезаписи URL, чтобы ссылка в адресной строке не заканчивалась расширением PHP.

Что касается графического интерфейса, киберпреступники чётко соблюдают все формы и элементы веб-страниц и делают их в стиле PayPal. Попав на такой ресурс, пользователь сначала видит капчу, после прохождения которой его просят ввести учётные данные от аккаунта.

Интересно, что фишинг-набор пытается вытащить как можно больше личной информации: номера социального страхования, девичья фамилия матери и даже ПИН-код, который необходим для взаимодействия с банкоматами.

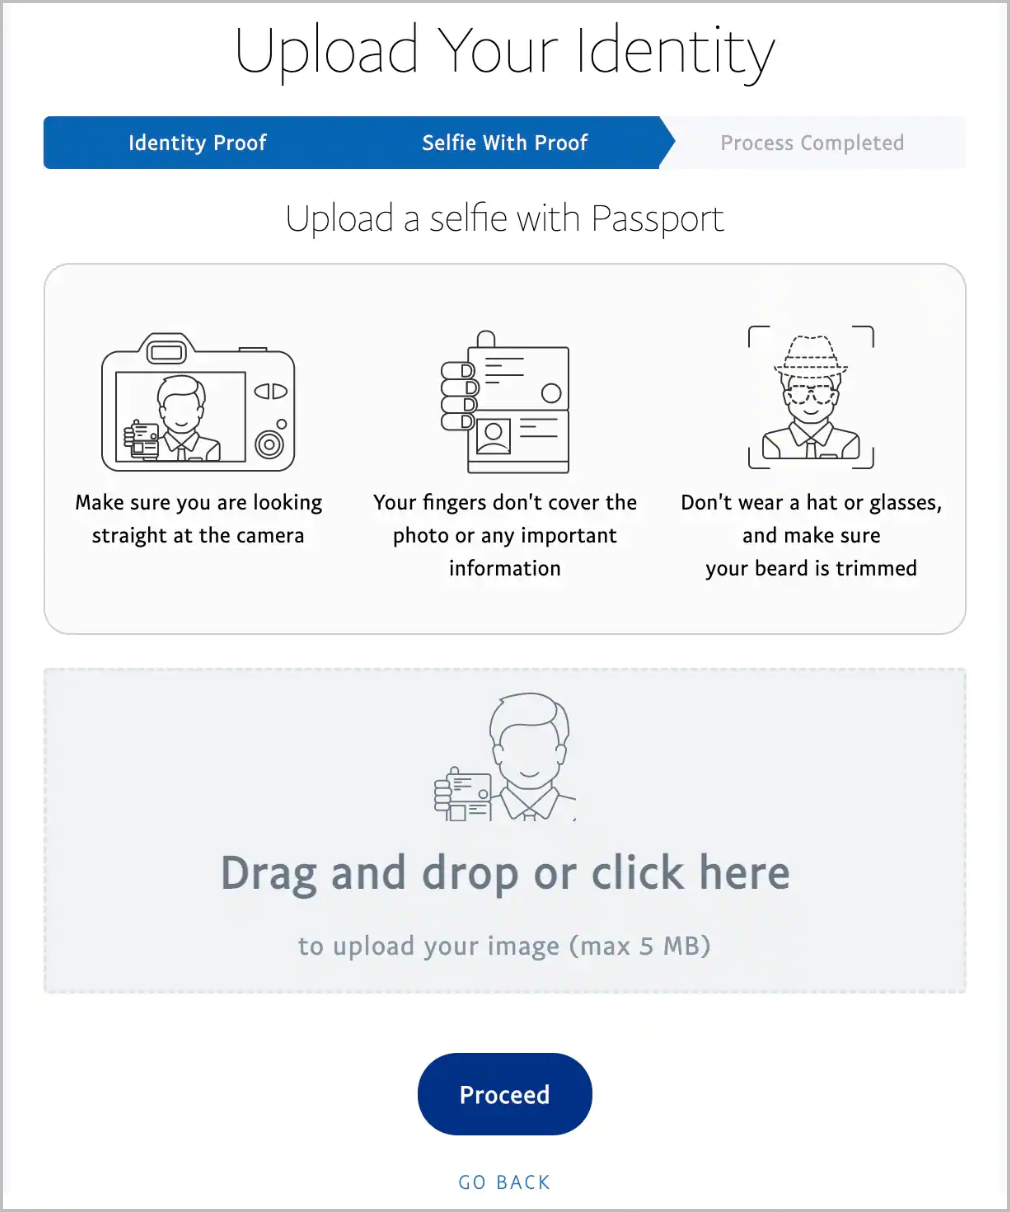
Но и это ещё не всё. Злоумышленники просят жертву загрузить документы, подтверждающие личность, и приложить к ним фотографию.

Подпишитесь на новости

Avanpost вывела Identity Cloud на рынок, первым партнёром стал CURATOR

Защита корпоративного входа переезжает в облако. Avanpost запустила коммерческую эксплуатацию Identity Cloud — сервиса многофакторной аутентификации и единого входа для сотрудников и подрядчиков. Первым партнёром, развернувшим платформу у себя, стал CURATOR: он предлагает её под брендом CURATOR.IDENTITY.

Avanpost Identity Cloud позволяет подключать защиту доступа по подписке, без отдельного тяжёлого проекта по развёртыванию ядра IAM.

После тестирования с июня по октябрь сервис выходит на рынок со стоимостью от 168 рублей за пользователя в месяц.

Тарифы есть под разные задачи. Start предназначен для базовой защиты VPN и веб-приложений: второй фактор и единый вход. Expert добавляет контекстную аутентификацию, оценку риска, правила для групп и аварийный вход. E-passport ориентирован на бесшовный доступ между разными типами приложений и криптографическую защиту сессий.

 

Zero Trust предполагает проверку устройств и непрерывную оценку доверия; на сайте этот тариф пока отмечен как предстоящий. Часть возможностей старших пакетов тоже появится позднее.

Рыночный контекст показательный: за рубежом облачная идентификация давно стала самостоятельным сегментом. В России направление пока заметно скромнее — но говорить, что до запуска его вообще не существовало, было бы перебором.

Для каждого клиента предусмотрен отдельный контур с собственной базой данных. Внутренние системы подключаются через Access Bridge: инфраструктурные секреты остаются у заказчика, а офлайн-аутентификация предусмотрена на случай потери связи с облаком.

Партнёрам доступны две модели: перепродавать сервис Avanpost либо развернуть платформу в своей инфраструктуре и продавать под собственным брендом, как сделал CURATOR.

RSS: Новости на портале Anti-Malware.ru