



Новый фишинговый набор подстерегает юзеров PayPal на WordPress-сайтах

Новый фишинговый набор подстерегает юзеров PayPal на WordPress-сайтах

Новый фишинговый набор подстерегает юзеров PayPal на WordPress-сайтах

В Сети обнаружили новый фишинговый набор, атакующий пользователей PayPal. Задача авторов этого тулкита — добраться до персональной информации людей, включая удостоверяющие личность документы и фотографии.

Учитывая, что PayPal пользуются более 400 миллионов физлиц и организаций, фишерам есть где разгуляться. Набор хостится на изначально безобидных WordPress-сайтах, которые перед этим взламываются — такой метод в какой-то мере помогает уйти от детектирования.

На новую киберугрозу обратили внимание исследователи из Akamai, когда злоумышленники попытались установить его на один из WordPress-ханипотов (honeypot).

Киберпреступники берут в оборот слабо защищённые веб-ресурсы, которые можно взломать с помощью обычного брутфорса. В процессе злоумышленники используют наборы из распространённых имён пользователей и паролей.

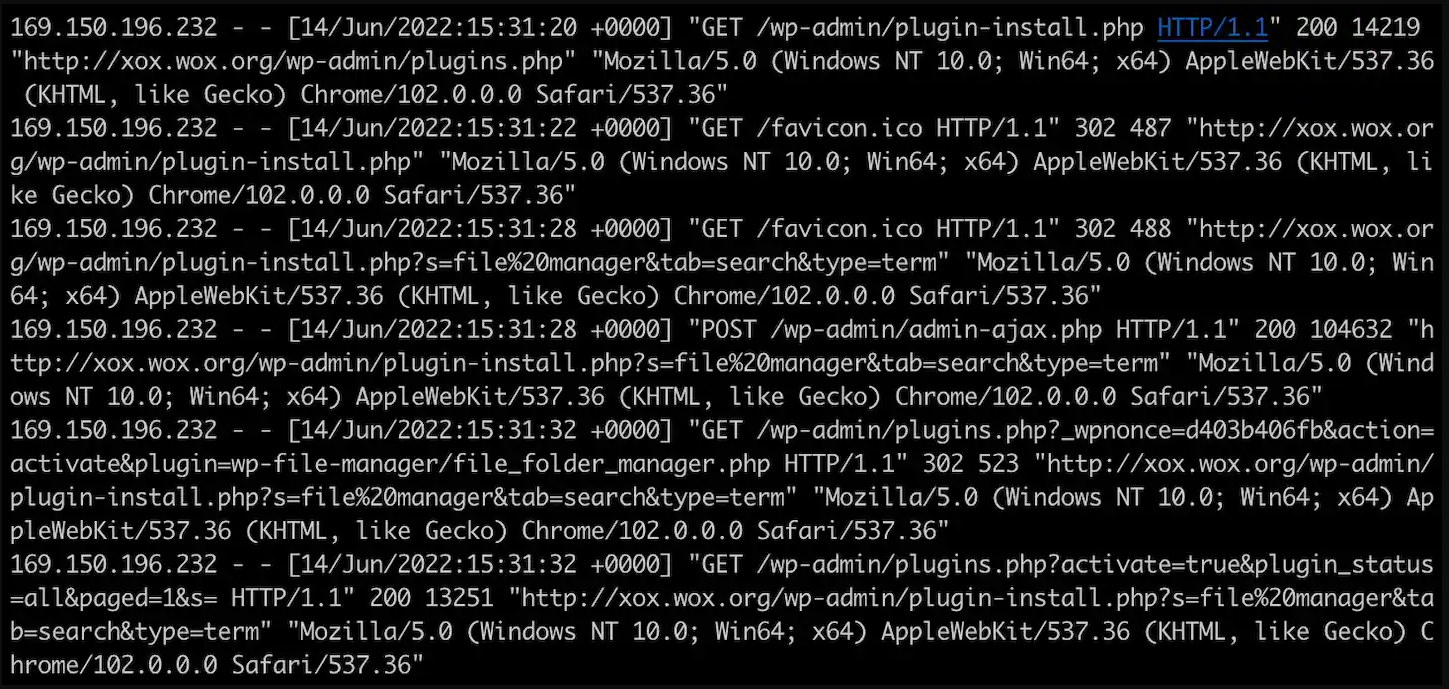
Если атакующим удаётся проникнуть в админку, они устанавливают плагин для управления файлами, позволяющий загрузить фишинговый набор на скомпрометированный сайт.


По словам специалистов Akamai, фишеры также используют перекрёстные ссылки IP-адресов на домены, принадлежащие определённым компаниям. Кстати, часть таких организаций занимается кибербезопасностью.

Злоумышленники приложили немало усилий, чтобы фишинговая страница смотрелась точной копией официального сайта PayPal. Файл htaccess используется для перезаписи URL, чтобы ссылка в адресной строке не заканчивалась расширением PHP.

Что касается графического интерфейса, киберпреступники чётко соблюдают все формы и элементы веб-страниц и делают их в стиле PayPal. Попав на такой ресурс, пользователь сначала видит капчу, после прохождения которой его просят ввести учётные данные от аккаунта.

Интересно, что фишинг-набор пытается вытащить как можно больше личной информации: номера социального страхования, девичья фамилия матери и даже ПИН-код, который необходим для взаимодействия с банкоматами.

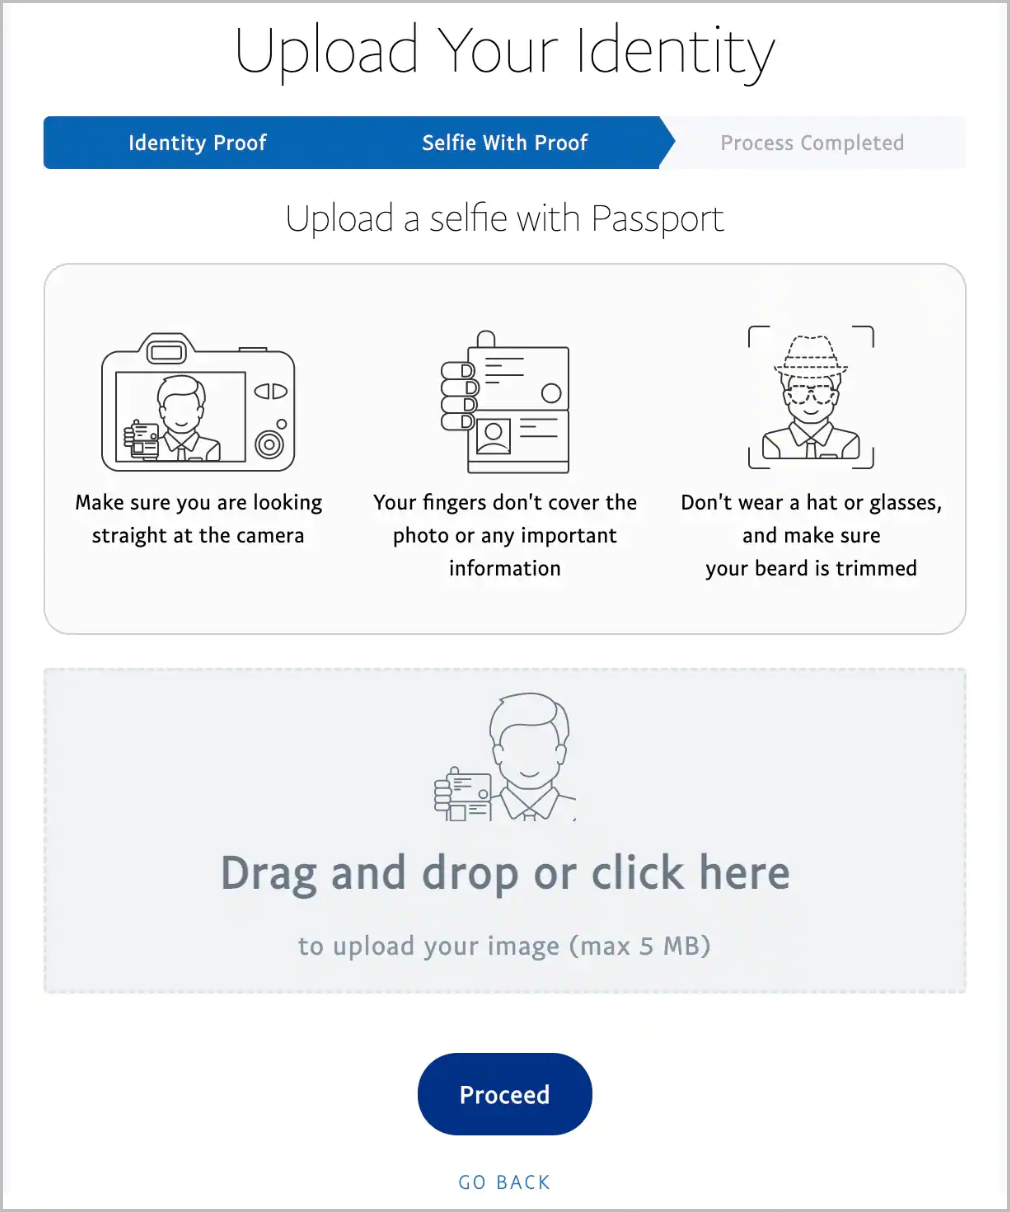
Но и это ещё не всё. Злоумышленники просят жертву загрузить документы, подтверждающие личность, и приложить к ним фотографию.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru