



Роскомнадзор поставил на Twitch клеймо нарушителя закона

Роскомнадзор поставил на Twitch клеймо нарушителя закона

Роскомнадзор поставил на Twitch клеймо нарушителя закона

Поисковики “Яндекс” и Mail.ru обяжут маркировать стриминговый видеосервис Twitch нарушающим законы России. Компания отказалась удалять информацию о спецоперации. Запрещённый контент может обойтись Twitch еще и в 4 миллиона рублей.

 Сообщение о “мерах понуждения” Twitch появилось сегодня:

“В связи с невыполнением американской ИТ-компанией Twitch Interactive, Inc. обязанности по удалению противоправной информации Роскомнадзором принято решение о применении меры понуждения в виде информирования поисковыми системами интернет-пользователей о нарушении иностранным лицом российского законодательства”, — говорится на сайте ведомства.

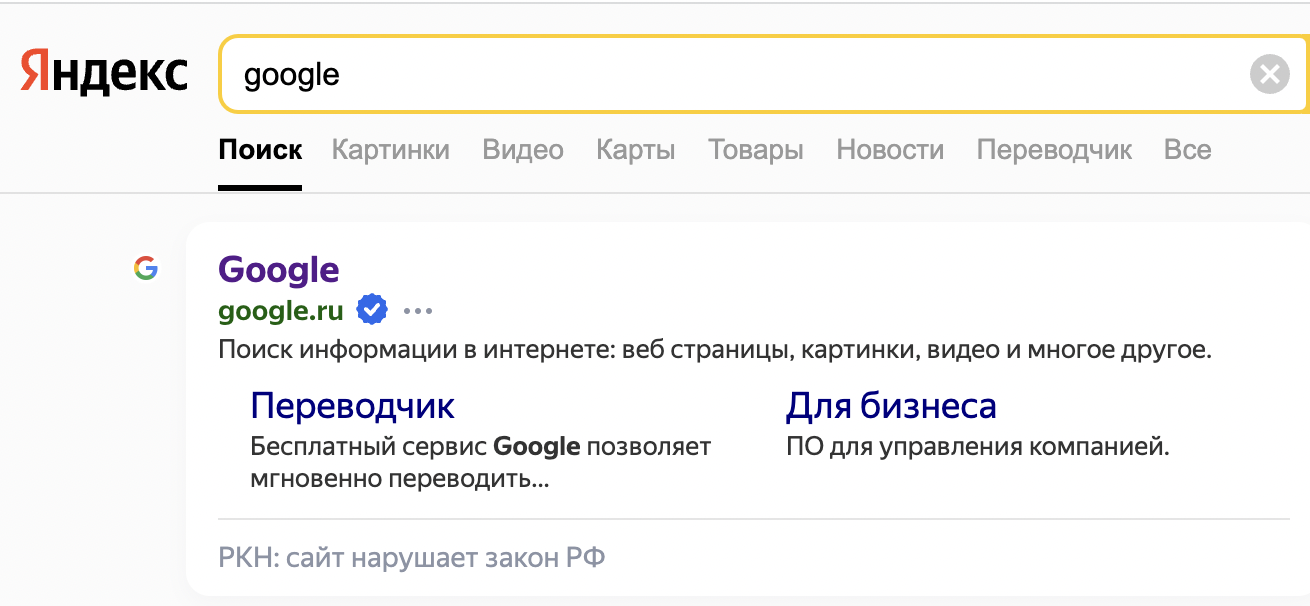
Маркировать Twitch в выдаче будут за отказ удалять информацию о действиях Вооруженных сил России. В апреле то же самое сделали с сервисами Google.


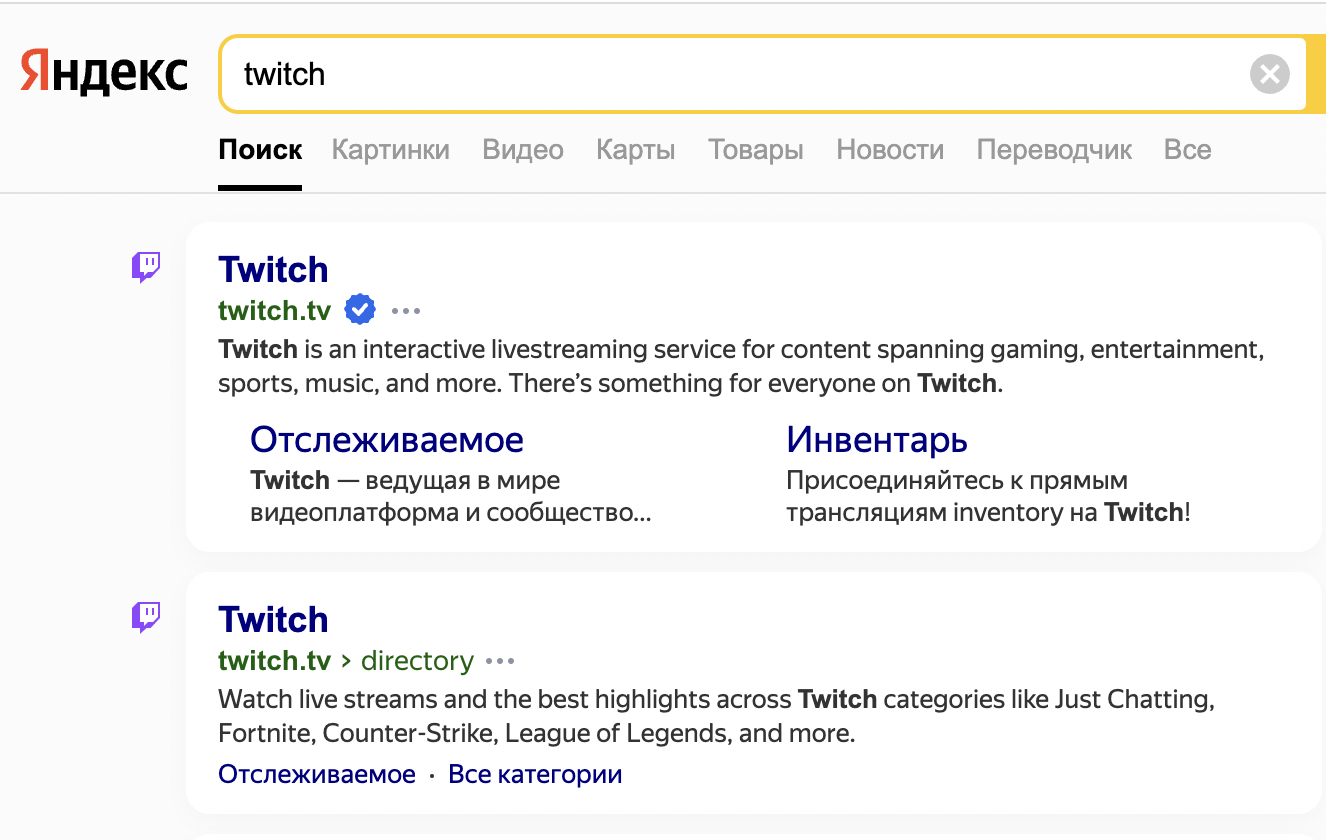
На момент публикации Twitch выдаётся еще без “ярлыка”:


По тому же протоколу о фейках сервис могут оштрафовать на 4 миллиона рублей:

"Также в отношении стриминговой платформы Twitch Роскомнадзором был составлен административный протокол по ч. 2 ст. 13.41 КоАП РФ за неудаление запрещенной информации — фейков о проводимой Вооруженными силами РФ специальной военной операции на территории Украины", — сообщили в РКН.

Видеостриминговый сервис Twitch специализируется на компьютерных играх и киберспортивных турнирах. В конце июня Twitch уже получил штраф за отказ локализовать данные российских пользователей. Компания должна заплатить в казну два миллиона рублей.

По этой же статье на неделе оштрафовали Apple — на 2 миллиона рублей, Speedtest и Zoom — по миллиону рублей.

Claude помог хакерам пробраться во внутренний репозиторий OpenAI

Команда белых хакеров превратила загрузку одной картинки на официальном форуме OpenAI в пропуск к корпоративным аккаунтам ChatGPT, Codex и закрытому репозиторию компании. Взлом занял менее трёх суток, а значительную часть работы помог выполнить ИИ.

Как рассказали исследователи HackTron AI, точкой входа стал форум community.openai.com на платформе Discourse.

При загрузке изображений он использовал ImageMagick и библиотеку libheif, в которой обнаружилось переполнение буфера. Специально подготовленный HEIC-файл позволил удалённо выполнить код и получить административный доступ к форуму.

На этом цепочка только разогрелась. Исследователи воспользовались отдельной ошибкой в системе единого входа OpenAI: токены аутентификации форума подходили для ChatGPT и Codex. Среди них оказались токены сотрудников компании.

Через скомпрометированный аккаунт разработчика команда добралась до внутреннего монорепозитория OpenAI на GitHub. Чтобы доказать доступ и не устраивать экскурсию по чужому коду, специалисты создали безопасный тестовый pull request, после чего остановили проверку и сообщили о проблеме.

В роли помощников выступили модели Claude Opus 4.8 и Opus 5. Первая исследовала уязвимость, но споткнулась о защитные механизмы. Более новая версия, по данным HackTron, помогла собрать рабочий эксплойт за несколько часов.

OpenAI устранила уязвимость в своей инфраструктуре примерно через 14 часов после отчёта, ограничила права токенов Community и отозвала затронутые сессии. Discourse отдельно исправила проблему обработки изображений.

За находку OpenAI выплатила исследователям $6500. Скромная сумма для цепочки, которая началась с картинки на форуме, а закончилась pull request во внутреннем репозитории.

RSS: Новости на портале Anti-Malware.ru