



Создан декриптор для жертв шифровальщика Hive 5 (который на Rust)

Создан декриптор для жертв шифровальщика Hive 5 (который на Rust)

Создан декриптор для жертв шифровальщика Hive 5 (который на Rust)

Итальянский ИБ-исследователь, известный в Твиттере как @reecdeep, создал декриптор ключевого потока, генерируемого Hive версии 5. Инструмент, позволяющий вернуть данные, которые зашифровал переписанный на Rust вредонос, выложен в безвозмездное пользование на GitHub.

В конце прошлого месяца вышел бесплатный декриптор для жертв Hive, написанного на Go (версий c 1 по 4 включительно). Авторы утилиты предупредили, что в случае заражения шифровальщиком новейшей версии она бесполезна.

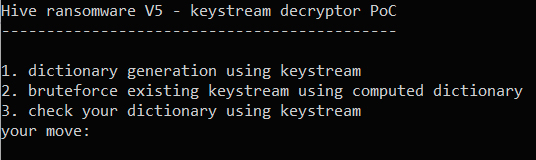
Это ограничение теперь снято благодаря reecDeep. Специалист по реверс-инжинирингу изучил шифратор, написанный на Rust, и создал PoC-кейген, а затем программу, способную из-под отладчика генерировать списки ключей и подбирать нужные прямо на зараженной машине. Пользователю при этом предоставляется выбор из трех возможных операций:


В комментарии для Tech Monitor аналитик отметил, что стимулом для создания PoC-декриптора послужил рост активности Hive. Операторы шифровальщика сосредоточили внимание на медицинских учреждениях, и такие атаки ставят под угрозу здоровье и даже жизнь пациентов.

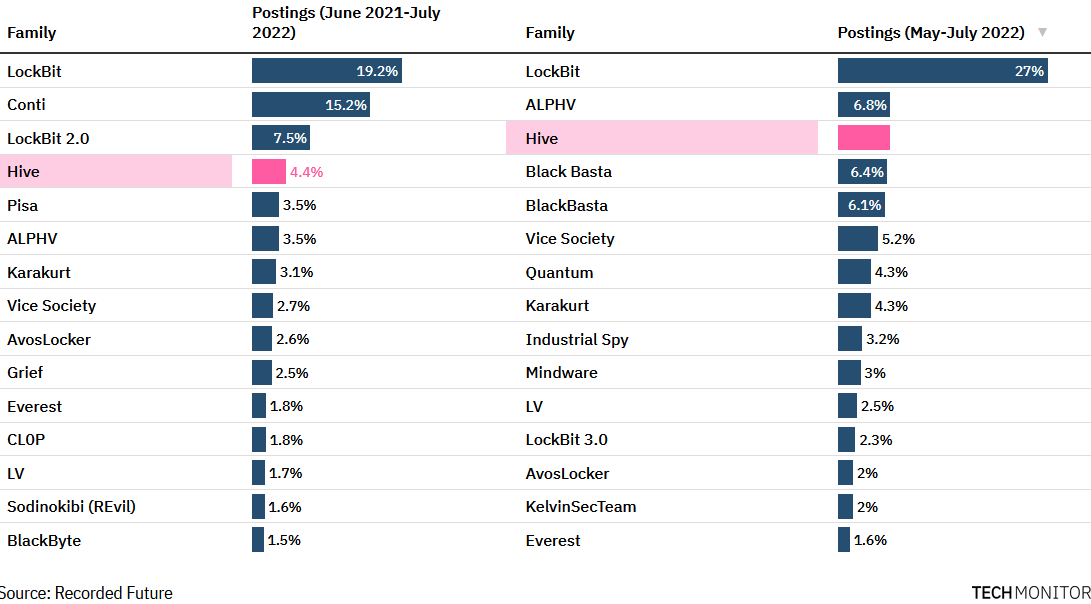
По данным Recorded Future, с которыми ознакомился репортер, Hive сейчас делит второе место с BlackCat в рейтинге вредоносов по числу публикаций на сайтах утечек, созданных вымогателями. Возглавляет печальный список по-прежнему LockBit — похожие результаты за май получили аналитики из NCC Group.

Подпишитесь на новости

GhostMap вызывает сбои Android в цикле, достаточно установить приложение

Ни разрешений, ни запуска: специально подготовленному приложению достаточно оказаться в системе, чтобы Android застрял на загрузочной анимации. Исследователи из Bitdefender обнаружили ошибку GhostMap, вызывающую бесконечные падения системного процесса.

Подробности эксперимента команда опубликовала в своём исследовании. Проблема возникает при обработке APK — пакета установки Android.

Системные библиотеки по-разному интерпретируют параметры ZIP-архива, из-за чего чтение повреждённого ресурса может аварийно завершить процесс.

В демонстрации такой ресурс читает system_server. Android перезапускает процесс, тот снова обращается к тому же файлу и снова падает. Само приложение при этом не содержит исполняемого кода.

По данным Bitdefender, ошибка воспроизводится начиная с Android 10. Цикл сбоев показали на Pixel 10 с Android 17 и патчем безопасности от 5 августа 2026 года. Безопасный режим не помог.

Восстановление может потребовать сброса к заводским настройкам с потерей локальных данных. Удаление проблемного файла через ADB иногда возможно, но USB-отладка должна быть включена заранее, а окно для вмешательства ограничено.

На момент публикации патча нет. По словам исследователей, Google сначала закрыла обращение как невоспроизводимое, а после повторного отчёта передала её профильной команде для возможного устранения в будущей версии.

Атак с таким циклом сбоев Bitdefender пока не наблюдала.

RSS: Новости на портале Anti-Malware.ru