



Создан декриптор для жертв шифровальщика Hive 5 (который на Rust)

Создан декриптор для жертв шифровальщика Hive 5 (который на Rust)

Создан декриптор для жертв шифровальщика Hive 5 (который на Rust)

Итальянский ИБ-исследователь, известный в Твиттере как @reecdeep, создал декриптор ключевого потока, генерируемого Hive версии 5. Инструмент, позволяющий вернуть данные, которые зашифровал переписанный на Rust вредонос, выложен в безвозмездное пользование на GitHub.

В конце прошлого месяца вышел бесплатный декриптор для жертв Hive, написанного на Go (версий c 1 по 4 включительно). Авторы утилиты предупредили, что в случае заражения шифровальщиком новейшей версии она бесполезна.

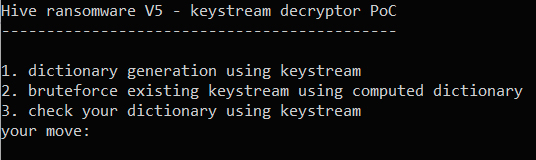
Это ограничение теперь снято благодаря reecDeep. Специалист по реверс-инжинирингу изучил шифратор, написанный на Rust, и создал PoC-кейген, а затем программу, способную из-под отладчика генерировать списки ключей и подбирать нужные прямо на зараженной машине. Пользователю при этом предоставляется выбор из трех возможных операций:


В комментарии для Tech Monitor аналитик отметил, что стимулом для создания PoC-декриптора послужил рост активности Hive. Операторы шифровальщика сосредоточили внимание на медицинских учреждениях, и такие атаки ставят под угрозу здоровье и даже жизнь пациентов.

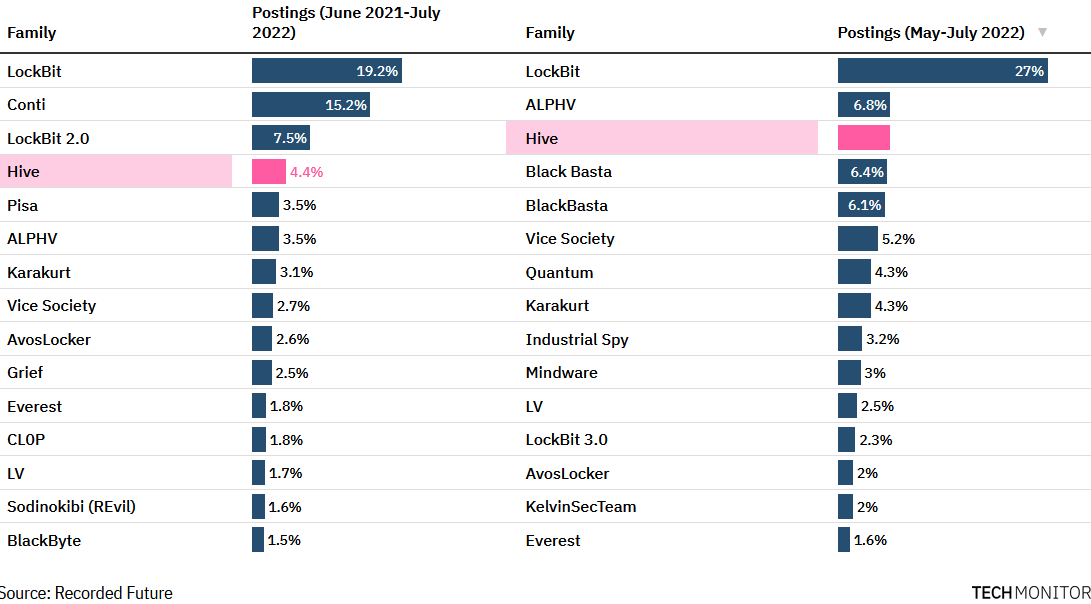
По данным Recorded Future, с которыми ознакомился репортер, Hive сейчас делит второе место с BlackCat в рейтинге вредоносов по числу публикаций на сайтах утечек, созданных вымогателями. Возглавляет печальный список по-прежнему LockBit — похожие результаты за май получили аналитики из NCC Group.

Подпишитесь на новости

Sega отключила аркадные сервисы после взлома серверов

Киберпреступники устроили японским аркадам незапланированный Game Over. Sega Fave, подразделение Sega по выпуску игрушек и аркадных автоматов, сообщила о взломе серверов, связанных с сетевыми платформами ALL.Net и Aime. С 1 ноября компания приостановила связанные сервисы для расследования и проверки безопасности.

Об инциденте Sega Fave сообщила на официальном сайте. Под отключение попали сетевые режимы игр, использование карт Aime, сервис PrizeON, онлайн-лотереи Sega Lucky Kuji и регистрация новых Sega ID.

Недоступной оказалась даже информация о расположении автоматов на сайтах поддерживаемых игр. Aime позволяет автомату узнавать игрока и загружать его результаты, рейтинги и накопленные предметы.

Инцидент касается и совместимых с ALL.Net игр Bandai Namco. При этом корпорация перечисляет конкретные отключённые функции и предлагает проверять статус отдельных игр.

По результатам первоначальной проверки утечку сведений о пользователях и партнёрах не обнаружили. Платёжные данные, включая информацию о банковских картах, хранятся отдельно и, по заявлению Sega Fave, не пострадали.

Способ проникновения и виновников представители не назвали. В сообщении от 2 ноября срок восстановления также не указан, сервисы обещают вернуть после расследования и проверки защиты.

RSS: Новости на портале Anti-Malware.ru