



Microsoft выявила фишинговые атаки, обходящие многофакторную аутентификацию

Microsoft выявила фишинговые атаки, обходящие многофакторную аутентификацию

Microsoft выявила фишинговые атаки, обходящие многофакторную аутентификацию

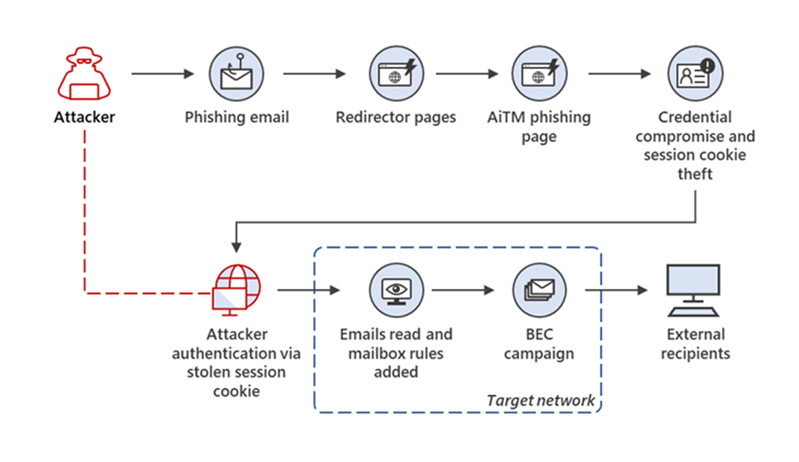
Microsoft зафиксировала серию фишинговых атак, жертвами которых с сентября 2021 года стали 10 тысяч организаций. У этой кампании есть интересная особенность: злоумышленники обходят многофакторную аутентификацию (MFA), которой защищены почтовые ящики сотрудников.

Фишинговые веб-страницы замаскированы под форму для входа в систему Office 365. Потенциальную жертву заманивали на такие страницы с помощью HTML-вложений, выступающих в роли гейткиперов.

Киберпреступники крадут не только учётные данные, но и cookies сессии. Скомпрометировав имейл-аккаунт сотрудника, фишеры использовали этот доступ для развития BEC-атаки (business email compromise).

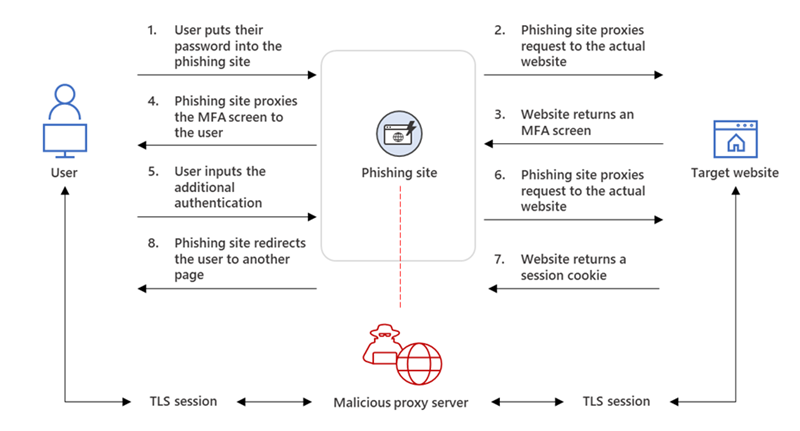
«Злоумышленники задействуют схему “противник посередине“ (adversary-in-the-middle, AiTM) и фишинговые сайты для кражи паролей, перехватывают активную сессию и обходят аутентификацию, даже если пользователь включил MFA», — пишут специалисты Microsoft 365 Defender Research Team и Microsoft Threat Intelligence Center (MSTIC).

«После этого атакующие используют украденные учётные данные и cookies сессии для развития BEC-кампании против организаций».


Фишеры автоматизируют процесс с помощью тулкитов с открытым исходным кодом: Evilginx2, Modlishka и Muraena. Вредоносные сайты работают в качестве обратных прокси и размещаются на веб-серверах, настроенных на перенаправление запросов аутентификации легитимным веб-ресурсам.

Благодаря такой схеме и двум отдельным сессиям Transport Layer Security (TLS) фишинговые страницы выступали как «человек посередине», вклиниваясь в процесс аутентификации и извлекая конфиденциальные данные из HTTP-запросов.


Для защиты Microsoft рекомендует использовать специальные имплементации MFA с поддержкой Fast ID Online (FIDO), устойчивые к фишингу.

Подпишитесь на новости

На Госуслугах появится зеленая кнопка для разморозки онлайн-операций

Попались на уловки мошенников и заморозили важные онлайн-операции? Но потом нужно вернуть контроль над ситуацией и снять ограничения. На «Госуслугах» готовят не только красную, но и зеленую кнопку, последняя позволит отменить защитную блокировку после подтверждения личности.

О разработке красной кнопки вице-премьер Дмитрий Григоренко ранее рассказал СМИ. Ее задача — замораживать значимые онлайн-операции, если человек стал жертвой аферистов. Теперь он сообщил и об обратном механизме: зеленая кнопка должна заработать в 2026 году.

Но просто вернуть все как было не получится, для снятия заморозки потребуется подтвердить личность. Каким именно способом и сколько времени займет восстановление доступа к операциям, в приведенном заявлении не уточняется.

Кнопки появятся на фоне подготовки третьего пакета мер против кибермошенников. В конце сентября Минцифры вынесло его на общественное обсуждение — внутри почти 20 инициатив.

Среди них есть единая «Платформа согласий» на «Госуслугах». Через нее пользователи смогут увидеть, какие организации используют их персональные данные и зачем, а также отозвать ранее выданные разрешения. Пакет затрагивает и оборот сим-карт, и правила СМС-рассылок.

Ране мы писали, что вход на «Госуслуги» и восстановление доступа могут получить дополнительные условия безопасности. Михаил Мишустин поручил Минцифры проработать такие меры.

RSS: Новости на портале Anti-Malware.ru