



Шифровальщик BlackCat повысил ставки до $2,5 миллионов

Шифровальщик BlackCat повысил ставки до $2,5 миллионов

Шифровальщик BlackCat повысил ставки до $2,5 миллионов

Наблюдатели из Resecurity отметили рост аппетитов операторов BlackCat: размер выкупа, который те обычно просят за дешифратор, уже превысил $2 миллиона. Злоумышленники также усовершенствовали поиск по базе краденых данных; сотрудники и клиенты атакованных компаний теперь могут проверить, пострадали или нет ПДн и пароли, и подать коллективный иск, создав, таким образом, дополнительный рычаг давления на жертву.

Как показали недавние атаки в странах Северной Европы, иногда зарвавшиеся вымогатели могут попросить и $14 млн, предложив 50%-ную скидку тому, кто готов платить. В среднем ставка повысилась до $2,5 млн, которые нужно отдать в BTC или XMR в течение 5-7 дней.

Согласно Resecurity, за первую половину 2021 года средняя стоимость ключа дешифровки, назначаемая авторами атак, возросла до рекордных $570 тыс., а к 2022 году почти удвоилась. (В отчете Group-IB за 2021 год приведена более скромная цифра — $247 тысяч.) По последним прогнозам, к 2031 году активность шифровальщиков будет обходиться бизнесу в $265 млрд, а с учетом всех негативных последствий, включая потерю репутации, — в $10,5 триллионов. К сожалению, несмотря на увещевания экспертов, вымогателям платит около половины жертв заражения — за неимением альтернативы.

Кросс-платформенный шифровальщик BlackCat, он же ALPHV, AlphaVM и AphaV, активен в интернете как минимум с ноября 2021 года и используется в основном против крупных компаний. Построенный на его основе RaaS-сервис (Ransomware-as-a-Service, вымогательский софт как услуга) связан партнерскими узами с брокерами доступа к чужим сетям.

Последнее время в таких атаках зачастую используются эксплойты ProxyShell (уязвимости CVE-2021-31207, CVE-2021-34473 и CVE-2021-34523 в Microsoft Exchange), дропперы (скрипты .bat или PowerShell) и бесфайловый метод загрузки (подменой DLL). В Linux злоумышленники создают обратный туннель SSH для связи зараженной машины с командной инфраструктурой BlackCat.

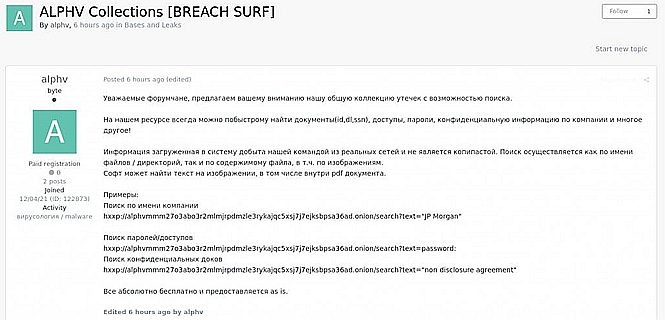
В рамках RaaS-сервиса в сети Tor функционирует сайт утечек, созданный для оказания дополнительного давления на жертв. От аналогов он отличается тем, что предоставляет возможность поиска по базе — по имени компании, а с недавних пор также по названию документов и их содержимому.


В базе BlackCat исследователи обнаружили более 2270 проиндексированных файлов с незашифрованными учетными данными, а также свыше 100 тыс. документов с пометкой «для служебного пользования», содержащих внутреннюю переписку и вложения (тоже проиндексированы).

В начале текущего года операторы BlackCat провели разрушительные атаки на OilTanking GmbH и Swissport International. В июне они опубликовали данные, украденные у спа-курорта в Орегоне, а позднее взяли на себя ответственность за атаки на два американских университета, во Флориде и Северной Каролине.

Вчера, 10 июля, список жертв вымогателей пополнился новыми именами — ИТ-провайдера COUNT+CARE Gmbh, отельера Dusit D2 Kenz (Дубай), австралийского аудитора Sinclair Wilson, дизайнера Adler Display из Балтимора, штат Мэриленд. По данным Resecurity, новые записи на сайте BlackCat появляются каждую неделю, а то и чаще.

Подпишитесь на новости

Бэкдор MacSync научился получать команды через публичные календари iCloud

Создатели вредоносной программы MacSync нашли новое применение iCloud Calendar: теперь публичные события сервиса помогают доставлять команды и следующие компоненты атаки на компьютеры с macOS. Корпоративный календарь, говорите? У киберпреступников там своя повестка.

Как выяснили эксперты «Лаборатории Касперского», загрузчик скачивает данные публичного события и отправляет их прямо в командную оболочку zsh.

Большая часть текста вызывает ошибки, зато команда, спрятанная после строки DESCRIPTION:, успешно запускается и загружает из iCloud архив с очередным вредоносным приложением.

MacSync распространяется через ClickFix-атаки, пиратский софт и поддельные приложения. В одной из обнаруженных кампаний зловред изображал несуществующий криптокошелёк Toria, для которого злоумышленники создали отдельный сайт и даже устроили рекламу в соцсетях.

Сам стилер собирает историю браузера, файлы cookie, сохранённые пароли, данные криптовалютных кошельков, Telegram и Keychain. В его список покупок также попали конфигурации SSH, AWS, Kubernetes и Git, история команд Zsh и Bash, сведения об устройстве и другие полезные разработчикам секреты.


Новая версия получила отдельный бэкдор на Objective-C, который маскируется под Finder. Он закрепляется через LaunchAgent, файл .zshrc и глобальные Git-хуки, а заодно завершает процессы уведомлений macOS, чтобы система не задавала владельцу лишних вопросов.

Бэкдор умеет запускать полученные с управляющего сервера AppleScript-команды, похищать файлы и заменять расширения браузера. Особенно интересно выглядит возможность подменить установленное приложение аппаратного кошелька Ledger версией от злоумышленников.

Присутствует и загадочная команда live_browser, назначение которой исследователям пока установить не удалось. Пользователям советуют не выполнять найденные в интернете команды, не устанавливать DMG-файлы с сомнительных сайтов и внимательно относиться к запросам пароля администратора.

RSS: Новости на портале Anti-Malware.ru