



Хакер продает доступ к 50 сетям с непропатченным Confluence Server

Хакер продает доступ к 50 сетям с непропатченным Confluence Server

Хакер продает доступ к 50 сетям с непропатченным Confluence Server

Исследователи из Rapid7 обнаружили на хакерском форуме XSS объявление о продаже root-доступа к серверам Atlassian Confluence в сетях 50 американских компаний. По словам брокера, у него имеются сведения о других 10 тыс. уязвимых машин, и этому заявлению можно верить: продавец пользуется хорошей репутацией у киберкриминала.

Критическая RCE-уязвимость, которую предлагается использовать с оплатой эксплойта (CVE-2022-26134), была обнаружена при разборе целевой атаки на одного из клиентов Volexity. Патч для нее Atlassian выпустила в срочном порядке в начале текущего месяца; на тот момент в интернете было выявлено более 9 тыс. уязвимых серверов Confluence, в том числе в России.

Пользуясь тем, что админы зачастую тормозят с установкой столь важных обновлений, раскрытую 0-day быстро взяли на вооружение несколько китайских APT-групп, а также распространители шифровальщиков — форка Cerber и объявившегося в прошлом году AvosLocker (согласно Prodaft).

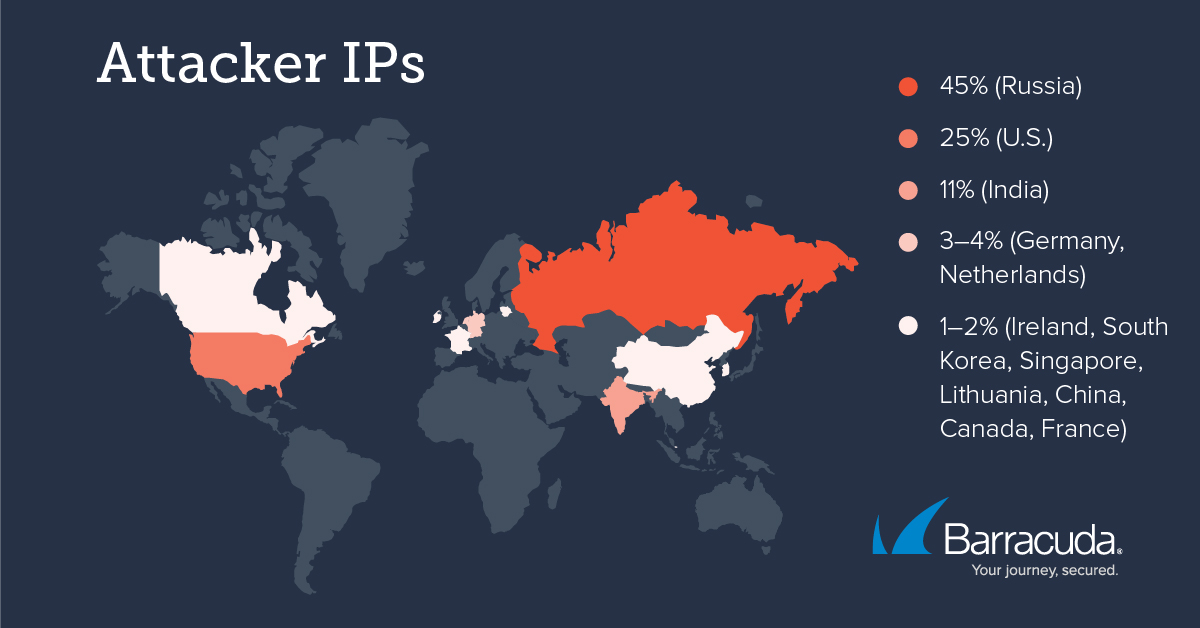
В этом месяце наблюдатели из Barracuda Networks ежедневно фиксируют попытки эксплойта CVE-2022-26134 по своей клиентской базе, с пиком, пришедшимся на 13 июня. Агрессивный поток исходит в основном из сетей облачных и хостинг-провайдеров России, США и Индии. Конечные цели при этом различны, от безобидного тестирования на проникновение до засева DDoS-ботов (вариантов Mirai) и криптомайнеров.


В связи с повышенной эксплойт-активностью админам рекомендуется незамедлительно обновить Atlassian Confluence до пропатченной версии. Нелишне будет также поискать признаки компрометации таких серверов. Эксперты Rapid7 тем временем пытаются установить владельцев 50 взломанных сетей, чтобы сообщить им о неприятной находке.

Подпишитесь на новости

WhatsApp для Android начал внедрять одноразовые сообщения

WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) начал выпускать функцию одноразового просмотра для текстовых сообщений. Ее получила часть участников бета-тестирования на Android с версией 2.26.45.6, в ближайшие недели функция станет доступна большему числу пользователей. Раньше отправлять в режиме одноразового просмотра можно было только фото, видео и голосовые сообщения.

Функцию обнаружили в WABetaInfo. Чтобы отправить такое сообщение, нужно набрать текст, зажать кнопку отправки и выбрать в меню пункт «Просмотр один раз».

Сообщение уйдет сразу: запланировать одноразовый текст на определенное время пока нельзя. Подсказка о новом жесте появится внизу чата.


Получатель увидит вместо текста отметку, которую нужно открыть. Сообщение откроется на отдельном экране, и после закрытия вернуться к нему уже не получится. В чате останется пометка о том, что сообщение было открыто. Если у собеседника включены отчеты о прочтении, отправитель узнает, когда его прочитали.

Пока сообщение открыто, WhatsApp блокирует скриншоты и запись экрана. Скопировать, переслать или сохранить текст получатель не сможет. В WABetaInfo считают, что функция пригодится, когда нужно передать пароль или одноразовый код и не оставлять его в истории переписки.

О сроках выхода функции в стабильной версии WhatsApp и на iOS пока ничего не известно.

RSS: Новости на портале Anti-Malware.ru