



Cloudflare зафиксировала HTTPS DDoS мощностью 26 млн запросов в секунду

Cloudflare зафиксировала HTTPS DDoS мощностью 26 млн запросов в секунду

Cloudflare зафиксировала HTTPS DDoS мощностью 26 млн запросов в секунду

На прошлой неделе автоматизированные средства защиты CDN-сети Cloudflare выявили и погасили рекордную по мощности DDoS-атаку вида HTTPS flood. Поток мусорных запросов, направленный на сайт клиента компании, на пике показал 26 млн запросов в секунду (requests per second, RPS).

Вредоносные запросы генерировал ботнет из 5067 хостов в сетях облачных провайдеров. По всей видимости, злоумышленники намеренно использовали угнанные виртуальные машины и мощные серверы — они способны создать более внушительный поток, чем IoT-устройства.

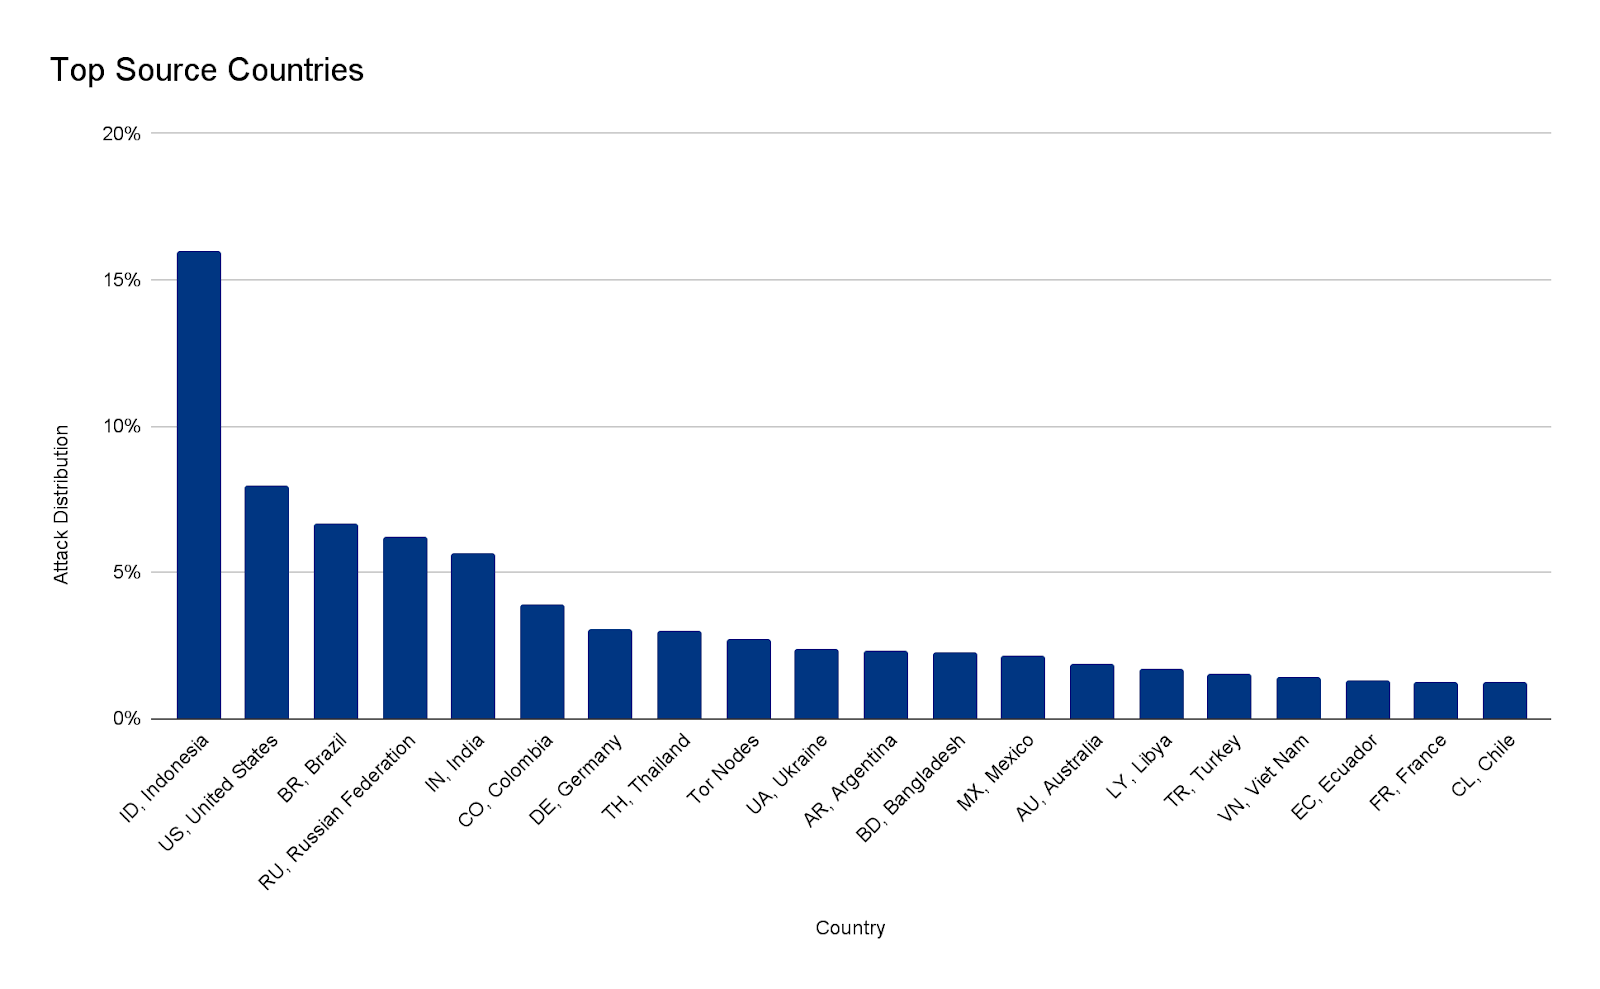
В ходе атаки вредоносные боты менее чем за 30 секунд сгенерировали свыше 212 млн HTTPS-запросов. По данным Cloudflare, мусорный поток исходил из 1500+ сетей, расположенных в 120 странах — в основном в Индонезии, США, Бразилии, России и Индии. Около 3% DDoS-трафика проводилось через Tor-ноды.


Наиболее агрессивно вели себя зараженные серверы в сетях французского провайдера OVH (AS 16276), индонезийского Telkomnet (AS 7713), американского iboss (AS 137922) и ливийского Ajeel (AS 37284).

В отличие от DDoS сетевого уровня (3 и 4), забивающих каналы, атаки на приложения (уровня 7) нацелены на исчерпание ресурсов сетевых устройств — серверов, роутеров. Использование HTTPS в прикладных DDoS встречается реже, так требует дополнительных затрат на обеспечение защищенных TLS-соединений.

Атаки HTTPS flood также сложнее отражать. Спецзащита Cloudflare пока с ними справляется; в апреле, например, была с успехом отбита атака мощностью до 15,3 млн RPS. А в прошлом году в обширной CDN-сети был зафиксирован рекордный по мощности HTTP-флуд — 17,2 млн RPS на пике.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru