


Отечественные ИТ-компании хотят взять ПО от SAP и Oracle на передержку

Отечественные ИТ-компании хотят взять ПО от SAP и Oracle на передержку

Отечественные ИТ-компании хотят взять ПО от SAP и Oracle на передержку

Российский бизнес планирует заняться доработкой и поддержкой программного обеспечения иностранных компаний, покинувших страну. Капитализация рынка может превысить миллиард рублей, но никто не гарантирует защиту от утечек.

О планах занять нишу поддержки зарубежного системного ПО “Ъ” рассказали в двух крупных ИТ-компаниях, Sitronics Group и «Группе Т1». Для этого там уже наняли специалистов, которые раньше работали в SAP и Oracle.

 «Сами решения лежат в основе бизнес-процессов предприятий, их замена на отечественный софт — дело длинной перспективы», — объясняет мотивацию президент Sitronics Group Николай Пожидаев.

Ниша может стать “перевалочным пунктом” на пути к полноценному переходу на отечественное ПО. Бизнес лишается сервиса от зарубежного вендора, а русский софт «требует серьезных временных затрат на внедрение и модернизацию существующих процессов», считает техдиректор Crosstech Solutions Group Никита Андреянов.

«Постепенно доступные продукты смогут полностью удовлетворить все потребности российского рынка, но техническая поддержка продуктов SAP, Oracle или Microsoft будет востребована ближайшие пару лет», — уверен представитель Softline Евгений Суржиков.

Крупные компании настраивали системы несколько лет. «Не все готовы списать затраты и пойти на новое тяжелое внедрение», — добавляет гендиректор CorpSoft24 Константин Рензяев.

Если игроки, которые занимались внедрением SAP и Oracle, возьмут на себя задачи по их сопровождению и доработке, емкость этого рынка составит не менее 1 млрд руб., полагает Рензяев.

При этом пока никто не может гарантировать безопасность: без поддержки правообладателя нет проверенных сценариев защиты от утечек и потери других данных.

Червь в WeChat перепрыгивал между контактами через входящие звонки

Специалисты компании Calif разработали червя 0-click, способного захватить аккаунт WeChat через входящий звонок. Жертве не нужно отвечать, нажимать ссылку или вообще прикасаться к смартфону; достаточно, чтобы атакующий уже находился в списке контактов.

В демонстрации Android-смартфон позвонил на iPhone и угнал аккаунт, пока тот продолжал звонить.

Затем заражённый iPhone атаковал второй Android-смартфон. Так доверенный контакт превращался в следующего распространителя. Это почти классический сетевой червь, только вместо компьютеров в цепочке профили WeChat.

Ответ на звонок атаку не останавливал: пользователь слышал тишину, а эксплойт продолжал работать. Отклонение вызова прерывало конкретную попытку, но ничто не мешало позвонить повторно, например ночью.
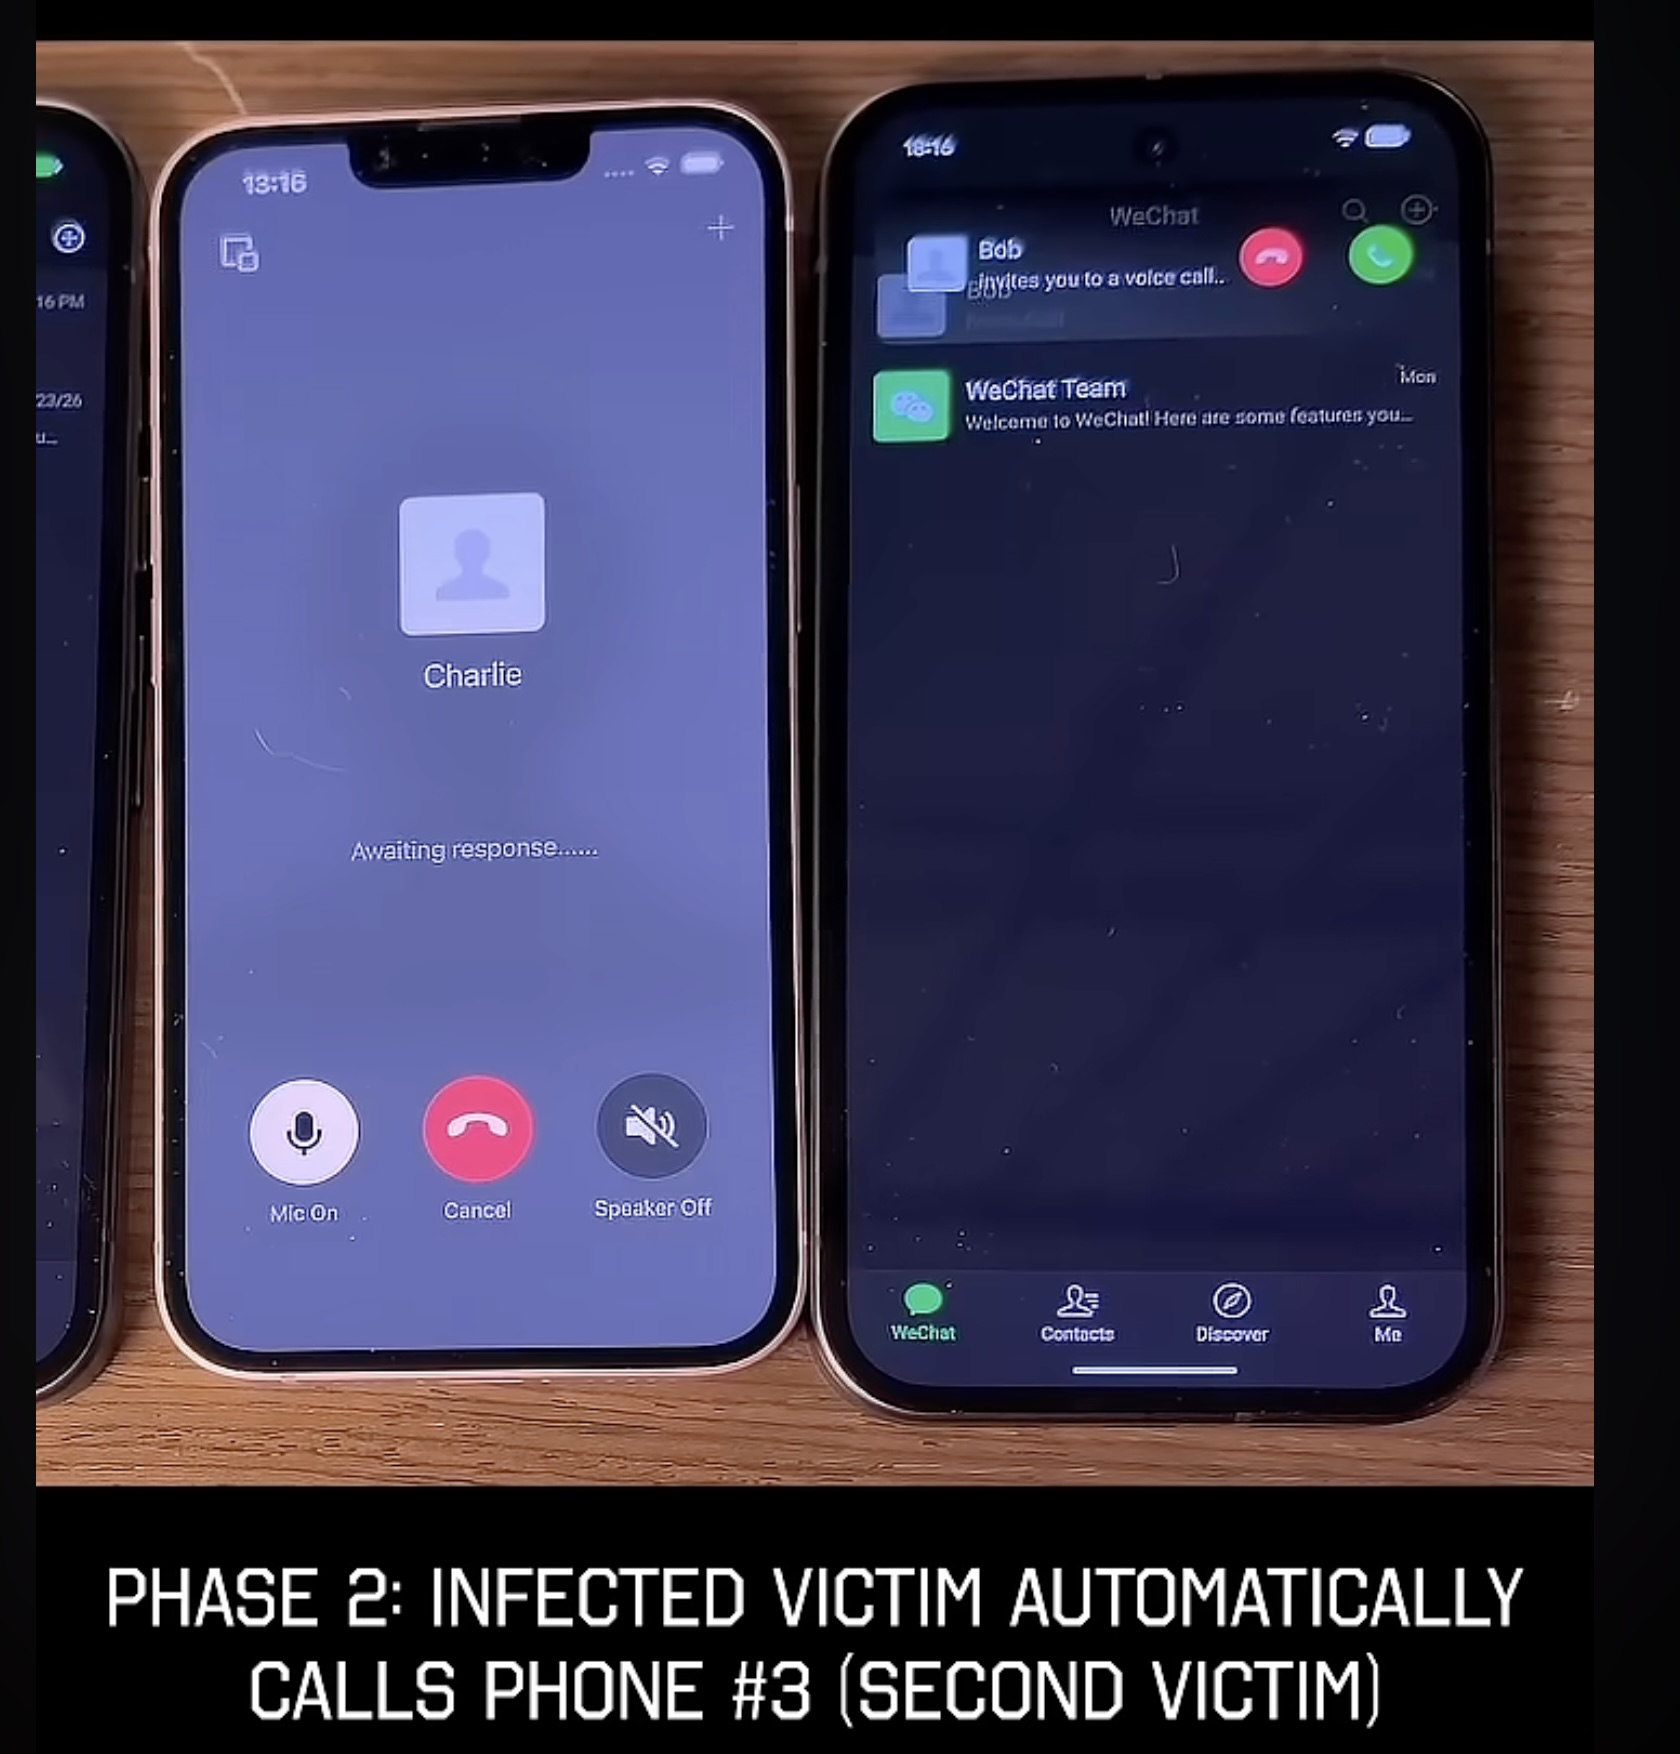

После взлома исследователи получили полный контроль над учётной записью: могли читать и отправлять сообщения, совершать звонки и действовать от имени владельца.

Сам смартфон при этом под контроль не переходил. Но для сервиса, объединяющего переписку, платежи, мини-приложения и 1,4 млрд активных пользователей, одного аккаунта уже вполне достаточно для большой головной боли.

Calif сообщила об уязвимости Tencent в июле. Компания выпустила обновления WeChat 8.0.77 для Android и 8.0.76 для iOS, а 28 августа исследователи подтвердили, что эксплойт заблокирован на серверной стороне для всех пользователей. Устанавливать патч для этой блокировки не требуется, хотя обновить приложение всё равно стоит.

Реальных атак не обнаружено, CVE и бюллетеня Tencent пока нет. Технические детали Calif придерживает до конференции. По словам команды, найти уязвимость и создать первый эксплойт помог ИИ.

RSS: Новости на портале Anti-Malware.ru