



Шифровальщик Black Basta портирован на Linux, атакует VMware ESXi

Шифровальщик Black Basta портирован на Linux, атакует VMware ESXi

Шифровальщик Black Basta портирован на Linux, атакует VMware ESXi

Создатели шифровальщика Black Basta добавили ему *nix-компонент. Вредоносные ELF-бинарники уже замечены в атаках на корпоративные серверы VMware ESXi.

Анализ образца, проведенный в Uptycs, показал, что Linux-версия Black Basta нацелена на шифрование файлов виртуальных машин и с этой целью ищет в зараженной системе папку /vmfs/volumes. Получить полный доступ к таким файлам зловреду помогает утилита chmod; чтобы ускорить шифрование, используется многопоточный режим.

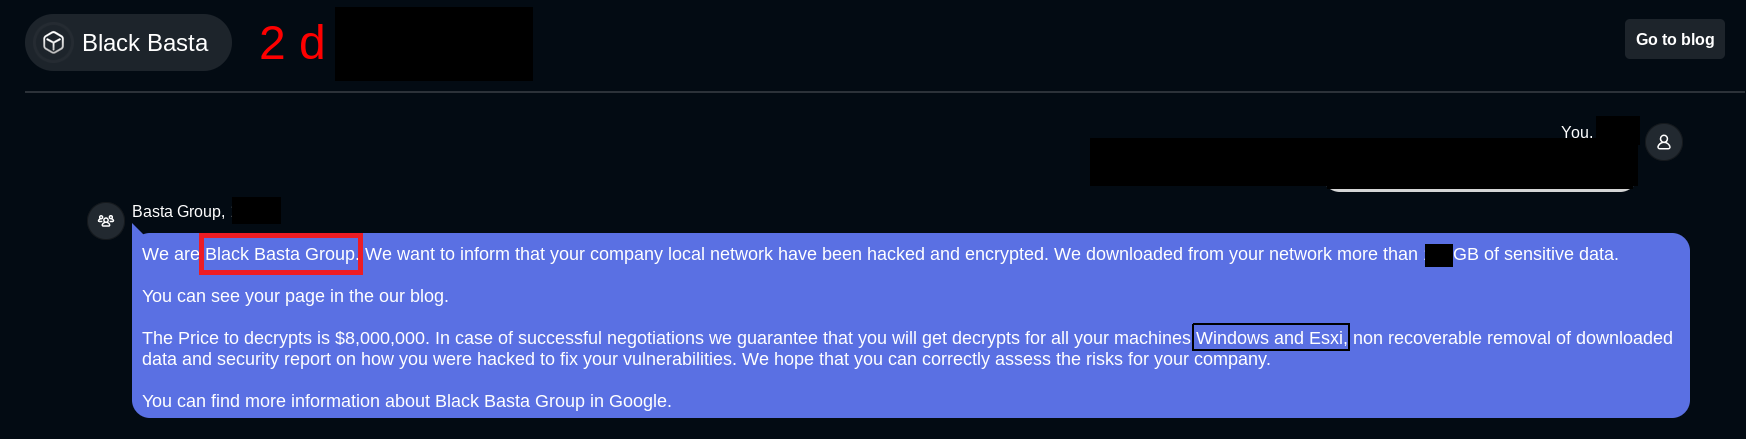
Способ преобразования файлов остался прежним — содержимое шифруется по алгоритму ChaCha20, к итогу добавляется расширение .basta. В каждой папке с зашифрованными файлами создается readme.txt с запиской о выкупе и ссылкой на чат в сети Tor для связи с вымогателями.


Уровень детектирования Linux-версии Black Basta пока невысок: по состоянию на 9 июня ее распознают лишь 12 из 59 антивирусов из коллекции VirusTotal. Поскольку инициаторы ESXi-кампании не сменили ссылку на чат и расширение, добавляемое с файлам, эксперты предположили, что атаки проводят те же злоумышленники, которые ранее атаковали Windows-системы.

«Ресурсов на серверах значительно больше, чем в обычных системах, поэтому шифровальщики там работают намного быстрее, — отметил эксперт Uptycs Сиддхарт Шарма (Siddharth Sharma) в комментарии для Dark Reading. — Владельцам частных облаков на базе VMware ESXi и тем, кто использует ESXi-хосты для хранения данных и других производственных нужд, следует тщательно мониторить механизмы доступа к папкам с чувствительной информацией в системах и на серверах».

Серверы ESXi — привлекательная мишень для вымогателей, атакующих организации: взлом таких систем позволяет зашифровать все ВМ в корпоративной сети с помощью единственной команды. За последний год шифратор для VMware ESXi обрели REvil, AvosLocker, RansomEXX и даже Conti, заточенный под Windows. В прошлом месяце также появился специализированный зловред — Cheers.

Подпишитесь на новости

WhatsApp вводит родительский контроль для подростков

Разработчики WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) внедрили новые инструменты родительского контроля. Семьи смогут управлять настройками приватности, группами, каналами, статусами и доступом к Meta (корпорация Meta признана экстремистской и запрещена в России) AI. При этом читать личную переписку подростка родители не смогут. Функции добровольные: настроить их предлагается вместе с подростком.

Родители смогут выбрать, кто видит его фото профиля и кто может добавлять его в группы.

Захочется ослабить ограничения — понадобится родительский ПИН-код. Просто вернуть всё обратно в настройках уже не выйдет.

Также родителям будут приходить уведомления, когда подросток вступает в группу, выходит из неё или число участников заметно увеличивается. Отдельные настройки позволят определить использование каналов, доступные для просмотра статусы и аудиторию собственных публикаций.

Добрались и до нейросети. Для Meta AI можно выбрать стандартный режим 13+ либо более строгий Limited Content с ограничениями контента. Подробный перечень этих ограничений в анонсе не раскрывается.

Все настройки защищены одним ПИН-кодом. Родители смогут менять их или полностью отключать. Личные сообщения и звонки, по заявлению WhatsApp, останутся защищены сквозным шифрованием: родительский контроль не превращается в пропуск к чужим разговорам.

Компания обещает развивать инструменты поэтапно с учётом отзывов семей.

RSS: Новости на портале Anti-Malware.ru