



Шифровальщик Magniber начал маскироваться под обновление Windows 11

Шифровальщик Magniber начал маскироваться под обновление Windows 11

Шифровальщик Magniber начал маскироваться под обновление Windows 11

В конце апреля эксперты Qihoo 360 Technology зафиксировали новую волну атак, нацеленных на засев Magniber; злоумышленники предлагали владельцам Windows 10 совершить апгрейд. Спустя месяц появились вредоносные пакеты, развивающие эту легенду: шифровальщик начал атаковать Windows 11 под видом обновления для этой ОС.

По свидетельству Qihoo 360, способы распространения Magniber остались прежними. Его раздают с различных форумов, пиратских и порносайтов через ссылки на сторонние сетевые диски. Изменились только имена вредоносных файлов; теперь они называются win10-11_system_upgrade_software.msi, иногда — covid.warning.readme.xxxxxxxx.msi.

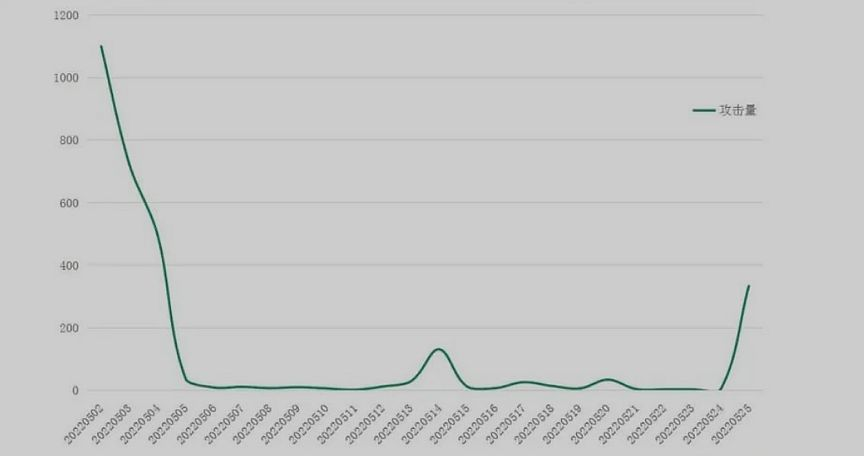
Динамика атак шифровальщика в мае в версии китайских специалистов по ИБ выглядит следующим образом:


Анализ новейших семплов показал, что сама вредоносная программа почти не изменилась. Она по-прежнему способна заражать разные версии Windows, а используемый метод шифрования (AES + RSA-2048) оставляет мало надежды на создание бесплатного декриптора.

К зашифрованным файлам Magniber добавляет расширение — случайный набор символов. Для каждой жертвы в сети Tor создается отдельная страница. Если выкуп не уплачен в назначенный срок, onion-ссылка деактивируется. Тем, кто совершит платеж в течение пяти дней, предлагаются скидки — с них возьмут только 0,09 биткоина (около $2850 по текущему курсу); по истечении этого срока сумма удваивается.

В конце прошлого года распространители Magniber внедряли его через уязвимости в Internet Explorer. В январе они вооружились эксплойтами для Microsoft Edge и Google Chrome и выдавали зловреда за приложение для браузера, используя файлы .appx с действующим сертификатом.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru