



Новый Linux-шифровальщик Cheers атакует серверы VMware ESXi

Новый Linux-шифровальщик Cheers атакует серверы VMware ESXi

Новый Linux-шифровальщик Cheers атакует серверы VMware ESXi

Новое семейство программ-вымогателей, получившее имя “Cheers“, начало свои операции с атак на уязвимые серверы VMware ESXi. Таким образом, в зоне риска находится ряд крупных организаций по всему миру, поскольку они часто используют эту платформу виртуализации.

Ранее VMware ESXi вызывала интерес у операторов таких известных вредоносов, как LockBit и Hive. Теперь к ним добавился Cheers, как отмечают в отчёте эксперты Trend Micro, называющие зловред “Cheerscrypt“.

Как только операторы Cheers скомпрометируют сервер VMware ESXi, они запускают шифровальщик, который пронумерует запущенные виртуальные машины и завершит их работу с помощью следующей команды:

esxcli vm process kill –type=force –world-id=$(esxcli vm process list|grep ‘World ID’|awk ‘{print $3}’)

Для шифрования Cheers ищет файлы с расширениями .log, .vmdk, .vmem, .vswp и .vmsn, другими словами — его интересуют снимки файловой системы, логи, файлы подкачки и виртуальные диски.

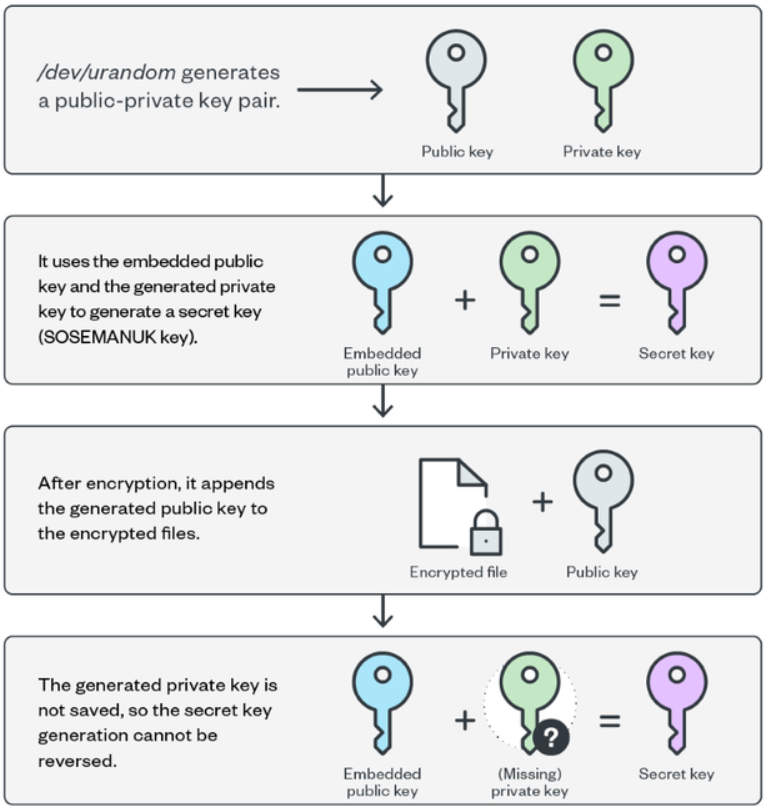
В процессе шифрования вредонос добавляет расширение “.Cheers“ к именам всех поражённых файлов. Причём переименование происходит перед самим шифрованием. Схема использует стандартную пару ключей — открытый и закрытый, а секретный ключ (SOSEMANUK) вшивается в каждый затронутый файл.


Записка с требованиями выкупа копируется под именем “How To Restore Your Files.txt“. Злоумышленники предлагают жертве связаться с ними через Tor-сайт. Помимо этого, операторы похищают важные внутренние файлы, чтобы потом давить на организацию ещё и возможностью продать эти данные.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru