



Новый Linux-шифровальщик Cheers атакует серверы VMware ESXi

Новый Linux-шифровальщик Cheers атакует серверы VMware ESXi

Новый Linux-шифровальщик Cheers атакует серверы VMware ESXi

Новое семейство программ-вымогателей, получившее имя “Cheers“, начало свои операции с атак на уязвимые серверы VMware ESXi. Таким образом, в зоне риска находится ряд крупных организаций по всему миру, поскольку они часто используют эту платформу виртуализации.

Ранее VMware ESXi вызывала интерес у операторов таких известных вредоносов, как LockBit и Hive. Теперь к ним добавился Cheers, как отмечают в отчёте эксперты Trend Micro, называющие зловред “Cheerscrypt“.

Как только операторы Cheers скомпрометируют сервер VMware ESXi, они запускают шифровальщик, который пронумерует запущенные виртуальные машины и завершит их работу с помощью следующей команды:

esxcli vm process kill –type=force –world-id=$(esxcli vm process list|grep ‘World ID’|awk ‘{print $3}’)

Для шифрования Cheers ищет файлы с расширениями .log, .vmdk, .vmem, .vswp и .vmsn, другими словами — его интересуют снимки файловой системы, логи, файлы подкачки и виртуальные диски.

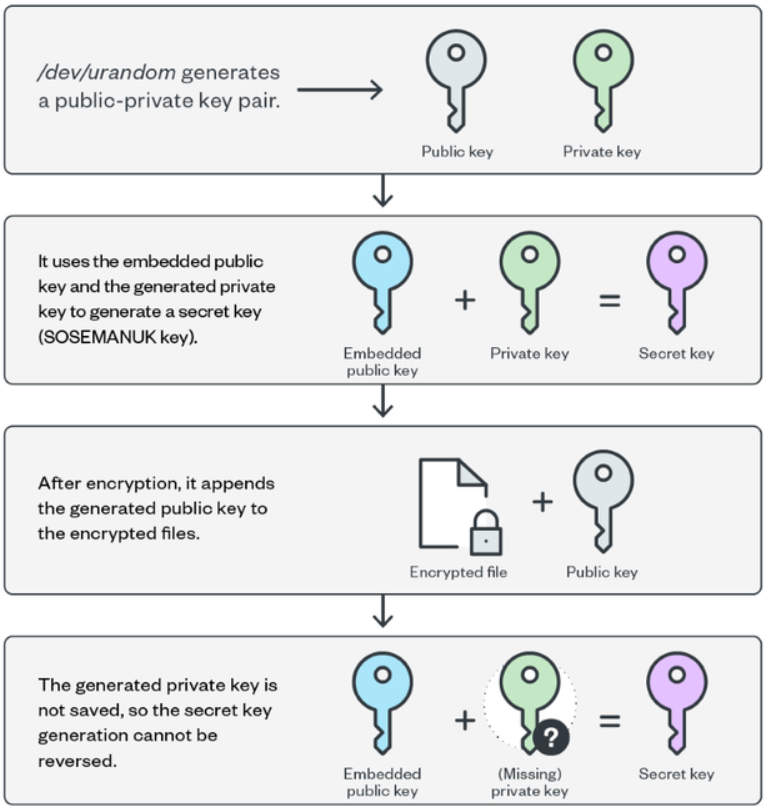
В процессе шифрования вредонос добавляет расширение “.Cheers“ к именам всех поражённых файлов. Причём переименование происходит перед самим шифрованием. Схема использует стандартную пару ключей — открытый и закрытый, а секретный ключ (SOSEMANUK) вшивается в каждый затронутый файл.


Записка с требованиями выкупа копируется под именем “How To Restore Your Files.txt“. Злоумышленники предлагают жертве связаться с ними через Tor-сайт. Помимо этого, операторы похищают важные внутренние файлы, чтобы потом давить на организацию ещё и возможностью продать эти данные.

Подпишитесь на новости

ЦОД судного дня предложили разместить в Арктике

У отработанных арктических шахт может появиться новая специальность — хранить данные вместо полезных ископаемых. Такие подземные сооружения предложили использовать для ЦОДа судного дня, который поможет восстанавливать сервисы при потере основной инфраструктуры.

Идею в разговоре с РИА Новости озвучил координатор экспертного совета проектного офиса развития Арктики, доцент РАНХиГС Александр Воротников. Среди потенциальных площадок он выделил шахты Воркуты.

По мнению эксперта, под землей можно размещать не только резервные, но и основные дата-центры. В частности, они могли бы обслуживать задачи Северного морского пути — помогать отслеживать и контролировать обстановку.

Еще один аргумент Воротникова — арктический холод, который способен сократить эксплуатационные расходы.

Поводом для обсуждения стало заявление зампреда правления «Ростелекома» Валерия Ермакова о необходимости резервной площадки судного дня — места, откуда можно восстановить работу сервисов, если основные мощности станут недоступны.

В приведённом сообщении нет ни выбранной шахты, ни бюджета, ни сроков строительства. Пригодность конкретных объектов ещё предстоит оценить.

RSS: Новости на портале Anti-Malware.ru