



Операторы LockBit уверяют, что похитили ПДн клиентов криптобиржи PayBito

Операторы LockBit уверяют, что похитили ПДн клиентов криптобиржи PayBito

Операторы LockBit уверяют, что похитили ПДн клиентов криптобиржи PayBito

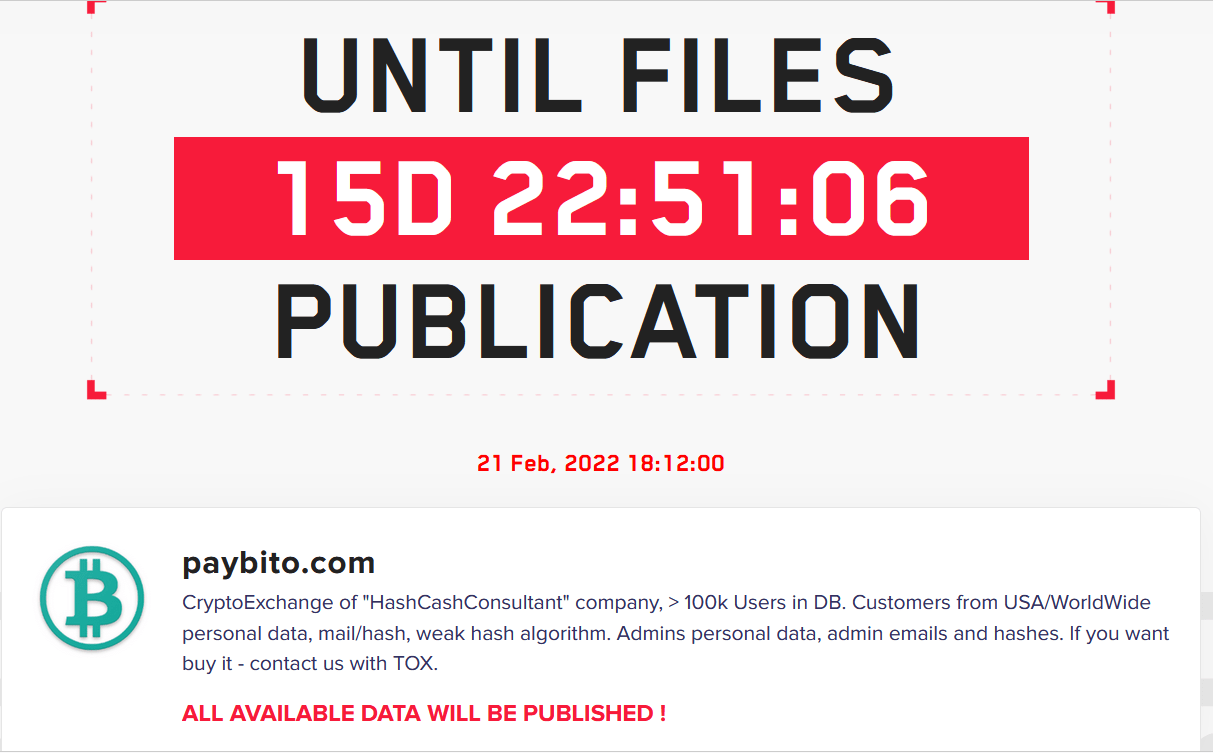
Криптовалютная биржа PayBito, работающая с Bitcoin Cash, Bitcoin, Ethereum, HCX, Litecoin, Ethereum Classic и управляемая компанией HashCash, стала жертвой кибератаки. Операторы программы-вымогателя LockBit уверяют, что это их рук дело.

Как отметили киберпреступники, в ходе кампании им удалось выкрасть данные клиентов PayBito. На сайте злоумышленников в сети Tor, где они обычно публикуют информацию о жертвах, появилось имя криптобиржи.

«Криптовалютная биржа компании "HashCashConsultant" > база данных 100 тысяч пользователей. ПДн клиентов по всему миру, администраторов, а также электронные письма и хеши. Если хотите приобрести всё это, свяжитесь с нами через TOX», — пишут операторы шифровальщика.


По словам злоумышленников, PayBito использовала слабые алгоритмы хеширования, что позволяет легко расшифровать пароли и имейлы затронутых пользователей. Кроме того, группировка извлекла персональные данные администраторов.

Если пострадавшая компания не заплатит выкуп до 21 февраля 2022 года, все перечисленные сведения будут опубликованы в Сети.

Напомним, что операторы LockBit проводят атаки с сентября 2019 года. Согласно недавнему отчёту Group-IB, Lockbit в 2021 году занял второе место среди наиболее агрессивных шифровальщиков (251 жертва). На первом месте оказался Conti (361 жертва).

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru