



Кейлогер Snake распространяется через PDF-файлы, в которые вшит DOCX

Кейлогер Snake распространяется через PDF-файлы, в которые вшит DOCX

Кейлогер Snake распространяется через PDF-файлы, в которые вшит DOCX

Исследователи наткнулись на кампанию киберпреступников, в которой используются вложения в формате PDF для установки в систему жертвы кейлогера Snake. Как отметили специалисты, PDF-вложения в сравнении с DOCX или XLS используются достаточно редко.

Скорее всего, выбранный формат связан с тем, что люди постепенно привыкают к мысли о реальной опасности бездумного открытия файлов Microsoft Office. В связи с этим злоумышленники могут рассчитывать на то, что PDF вызовет больше доверия.

В отчёте компании HP Wolf Security исследователи приводят пример использования PDF для передачи документов с вредоносными макросами. Цель таких документов — установить на устройство пользователя вредоносную программу, похищающую важные данные.

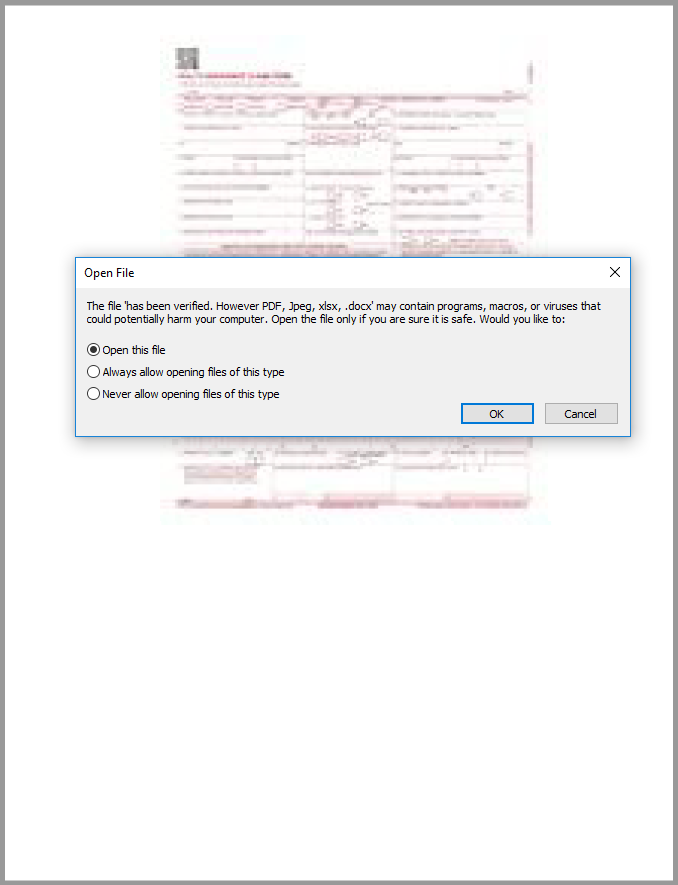
В HP Wolf Security отметили, что упомянутые PDF доставляются письмом с темой "Remittance Invoice", а в теле написано о том, что получателю полагаются какие-то выплаты. При открытии PDF Adobe Reader предлагает пользователю запустить DOCX-файл, зашитый внутрь изначального документа.

Уже на этом этапе опытный получатель должен заподозрить неладное — это нетипичное поведение для PDF-документов. Тем не менее преступники постарались предусмотреть это и назвали встроенный файл "has been verified", поэтому пользователю выводилось сообщение «Файл подтверждён».

Такой подход рассчитан на следующее: потенциальная жертва посчитает, что Adobe подтвердил подлинность и безобидность встроенного файла.


Само собой, во встроенном DOCX-файле присутствуют вредоносные макросы, которые загрузят на компьютер пользователя другой файл — в формате RTF. Как выяснили эксперты, атакующие используют старую уязвимость в Microsoft Equation Editor для запуска произвольного кода (CVE-2017-11882). Эту брешь устранили аж в ноябре 2017 года.

На заключительном этапе атаки в систему жертвы загружается модульный кейлогер Snake, собирающий и отправляющий операторам конфиденциальные данные жертвы.

Подпишитесь на новости

Ограничения доступа к сайтам заметили 39% пользователей в России

Пока одни осваивают обходные маршруты к привычным сервисам, другие готовы просто закрыть вкладку. Ограничения и усложнение доступа к сайтам замечают 39% российских интернет-пользователей. А если ресурс перестанет открываться из-за проблем с сертификатами, 26% опрошенных готовы вовсе отказаться от его посещения.

Результаты телефонного опроса Russian Field опубликовал «Код.ру», получивший их от пресс-службы исследователей.

При проблемах с сертификатами 55% участников попробуют другой браузер, 22% установят необходимые сертификаты, 21% зайдут с мобильного устройства. Молодёжь чаще допускает использование VPN или прокси, старшие пользователи охотнее выбирают вариант «ну и не надо».

О том, что российские сайты могут не открываться в отдельных браузерах из-за отзыва зарубежных сертификатов, знают 57% пользователей. Ещё 7% что-то слышали. Для 40% недоступность привычного сайта в основном браузере стала бы серьёзной проблемой.

Чаще всего респонденты отмечают технические изменения рунета — в скорости, доступности и стабильности интернета: их назвали 41%.

Дальнейших изменений рунета ожидают 77% опрошенных. Только 9% считают, что он останется прежним. Судя по ответам, запасной браузер постепенно превращается из инструмента для энтузиастов в обычную бытовую принадлежность.

Опрос проводили 23-30 сентября 2026 года среди 1600 человек. По заявлению исследователей, выборка представительна по полу, возрасту, федеральным округам и типам населённых пунктов, погрешность не превышает 2,44%.

RSS: Новости на портале Anti-Malware.ru