



Кейлогер Snake распространяется через PDF-файлы, в которые вшит DOCX

Кейлогер Snake распространяется через PDF-файлы, в которые вшит DOCX

Кейлогер Snake распространяется через PDF-файлы, в которые вшит DOCX

Исследователи наткнулись на кампанию киберпреступников, в которой используются вложения в формате PDF для установки в систему жертвы кейлогера Snake. Как отметили специалисты, PDF-вложения в сравнении с DOCX или XLS используются достаточно редко.

Скорее всего, выбранный формат связан с тем, что люди постепенно привыкают к мысли о реальной опасности бездумного открытия файлов Microsoft Office. В связи с этим злоумышленники могут рассчитывать на то, что PDF вызовет больше доверия.

В отчёте компании HP Wolf Security исследователи приводят пример использования PDF для передачи документов с вредоносными макросами. Цель таких документов — установить на устройство пользователя вредоносную программу, похищающую важные данные.

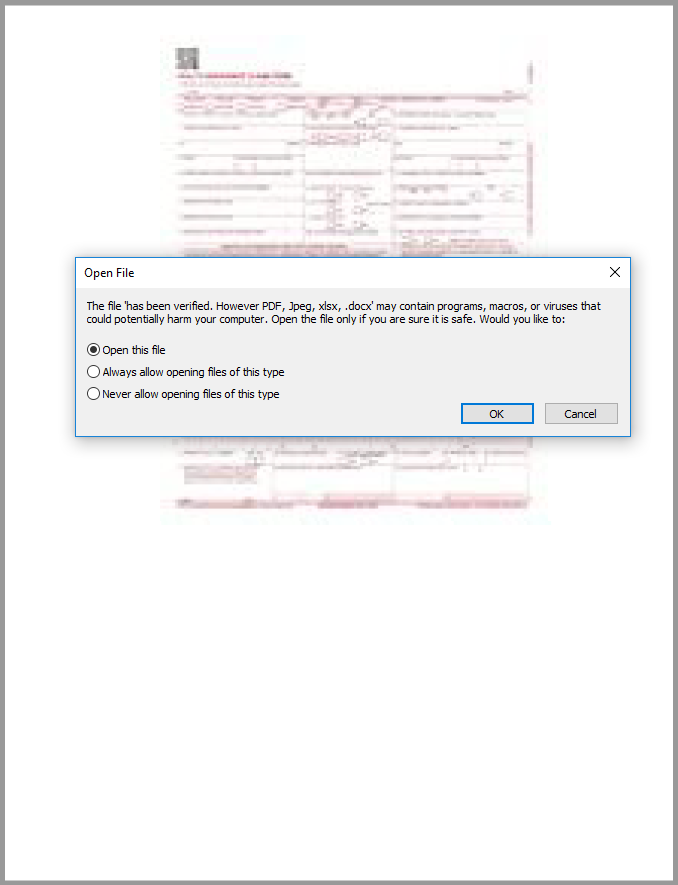
В HP Wolf Security отметили, что упомянутые PDF доставляются письмом с темой "Remittance Invoice", а в теле написано о том, что получателю полагаются какие-то выплаты. При открытии PDF Adobe Reader предлагает пользователю запустить DOCX-файл, зашитый внутрь изначального документа.

Уже на этом этапе опытный получатель должен заподозрить неладное — это нетипичное поведение для PDF-документов. Тем не менее преступники постарались предусмотреть это и назвали встроенный файл "has been verified", поэтому пользователю выводилось сообщение «Файл подтверждён».

Такой подход рассчитан на следующее: потенциальная жертва посчитает, что Adobe подтвердил подлинность и безобидность встроенного файла.


Само собой, во встроенном DOCX-файле присутствуют вредоносные макросы, которые загрузят на компьютер пользователя другой файл — в формате RTF. Как выяснили эксперты, атакующие используют старую уязвимость в Microsoft Equation Editor для запуска произвольного кода (CVE-2017-11882). Эту брешь устранили аж в ноябре 2017 года.

На заключительном этапе атаки в систему жертвы загружается модульный кейлогер Snake, собирающий и отправляющий операторам конфиденциальные данные жертвы.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru