



Новый мощный инфостилер Prynt Stealer можно купить за $100 в месяц

Новый мощный инфостилер Prynt Stealer можно купить за $100 в месяц

Новый мощный инфостилер Prynt Stealer можно купить за $100 в месяц

Специалисты наткнулись на ещё одну вредоносную программу, пополнившую ряды опасных инфостилеров. Получивший имя Prynt Stealer зловред предоставляет операторам богатые функциональные возможности, включая кейлоггер и мониторинг буфера обмена.

Prynt Stealer способен атаковать целый спектр популярных браузеров, мессенджеров и игровых приложений. Также вредонос прекрасно справляется с компрометацией финансовой информации.

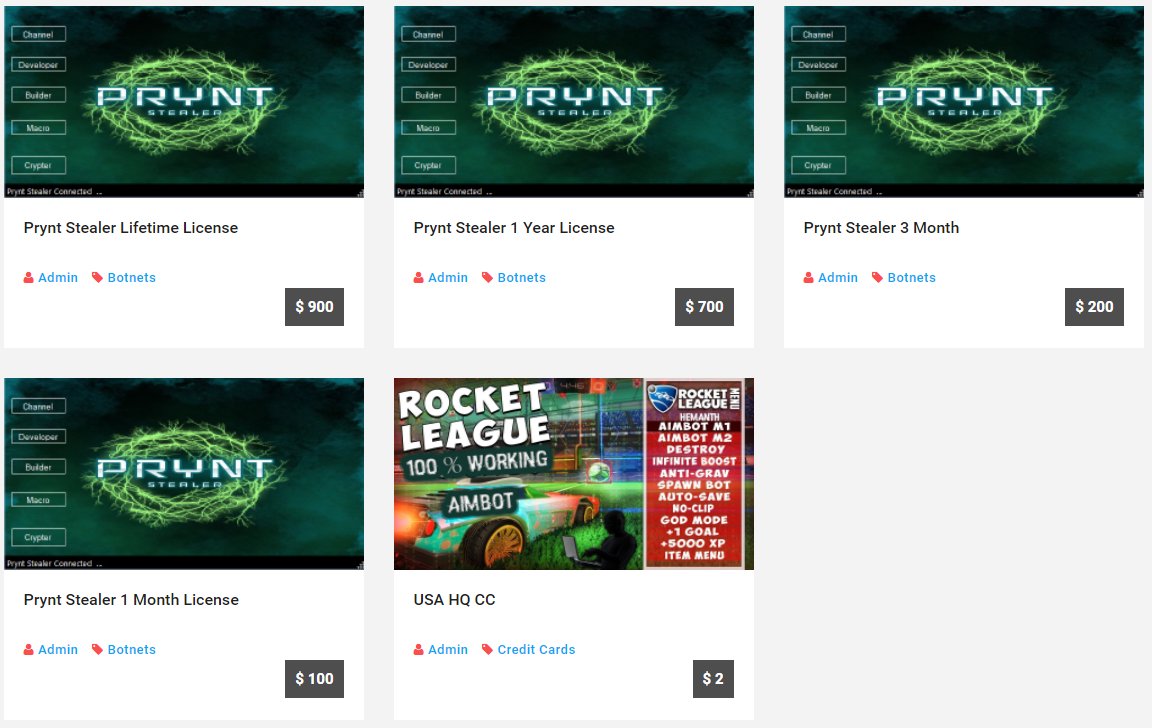
Авторы Prynt Stealer дают в распоряжение своё детище по подписке: 100 долларов на месяц, 200 долларов на квартал, $700 на год. Также можно приобрести пожизненную лицензию за 900 долларов.

Более того, покупателям предоставляют отдельный билдер вредоносных программ, с помощью которого они могут создавать кастомные зловреды, способные обойти детектирование на устройстве жертвы.


Аналитики компании Cyble изучили новую киберугрозу, отметив, что при разработке Prynt Stealer приоритет авторов отдавался скрытности программы. Например, об этом может свидетельствовать обфускация бинарника и зашифрованные Rijndael строки.

Также все командные серверы (C2) злоумышленников зашифрованы с помощью AES256, а директория AppData, которая используется для временного хранения украденных данных, скрыта вместе с подпапками.

Проникнув на устройство жертвы, инфостилер начинает сканировать все диски, пытаясь найти там документы, файлы БД, исходные коды и образы, размер которых не превышает 5 Кбайт. После этого вредонос принимается за автозаполнение, учётные данные, банковские карты, историю поиска и cookies, сохранённые в браузерах.

Далее Prynt Stealer проходится по мессенджерам вроде Discord, Pidgin и Telegram, а также пытается вытащить токены Discord. Файлы сохранений в видеоиграх и сведения аккаунтов геймеров в системах Ubisoft Uplay, Steam и Minecraft — всё это тоже интересует зловреда. Инфостилер также способен похищать информацию из FileZilla, OpenVPN, NordVPN и ProtonVPN.

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru