



Новый мощный инфостилер Prynt Stealer можно купить за $100 в месяц

Новый мощный инфостилер Prynt Stealer можно купить за $100 в месяц

Новый мощный инфостилер Prynt Stealer можно купить за $100 в месяц

Специалисты наткнулись на ещё одну вредоносную программу, пополнившую ряды опасных инфостилеров. Получивший имя Prynt Stealer зловред предоставляет операторам богатые функциональные возможности, включая кейлоггер и мониторинг буфера обмена.

Prynt Stealer способен атаковать целый спектр популярных браузеров, мессенджеров и игровых приложений. Также вредонос прекрасно справляется с компрометацией финансовой информации.

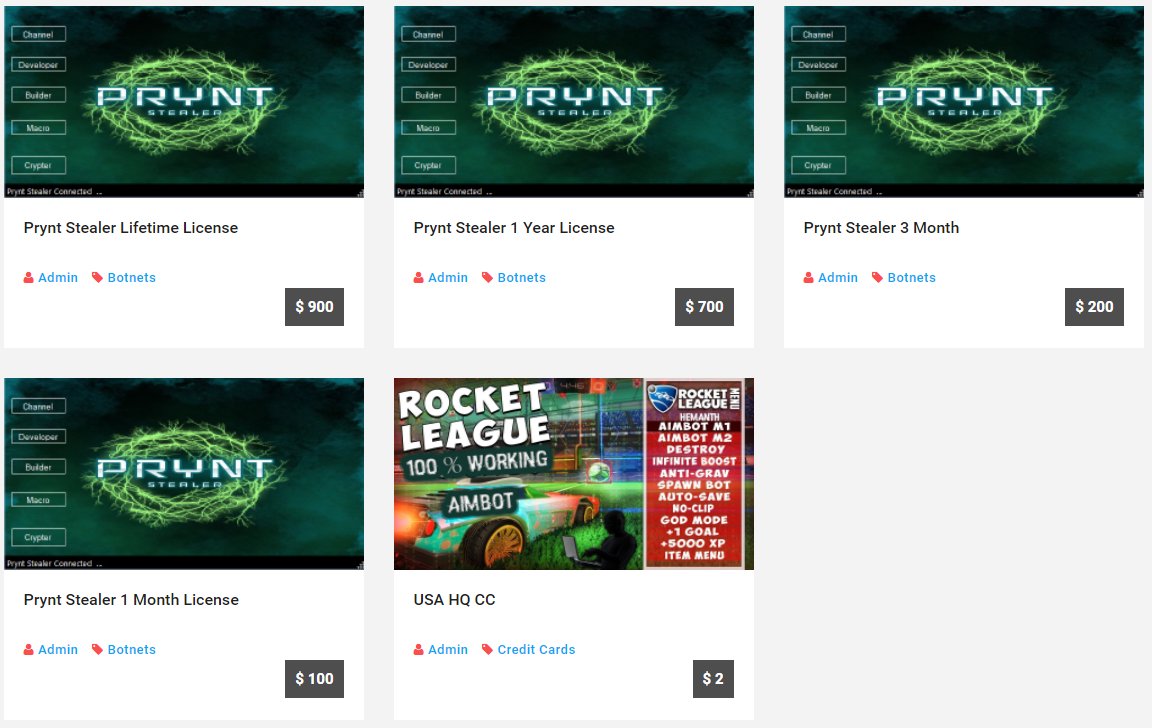
Авторы Prynt Stealer дают в распоряжение своё детище по подписке: 100 долларов на месяц, 200 долларов на квартал, $700 на год. Также можно приобрести пожизненную лицензию за 900 долларов.

Более того, покупателям предоставляют отдельный билдер вредоносных программ, с помощью которого они могут создавать кастомные зловреды, способные обойти детектирование на устройстве жертвы.


Аналитики компании Cyble изучили новую киберугрозу, отметив, что при разработке Prynt Stealer приоритет авторов отдавался скрытности программы. Например, об этом может свидетельствовать обфускация бинарника и зашифрованные Rijndael строки.

Также все командные серверы (C2) злоумышленников зашифрованы с помощью AES256, а директория AppData, которая используется для временного хранения украденных данных, скрыта вместе с подпапками.

Проникнув на устройство жертвы, инфостилер начинает сканировать все диски, пытаясь найти там документы, файлы БД, исходные коды и образы, размер которых не превышает 5 Кбайт. После этого вредонос принимается за автозаполнение, учётные данные, банковские карты, историю поиска и cookies, сохранённые в браузерах.

Далее Prynt Stealer проходится по мессенджерам вроде Discord, Pidgin и Telegram, а также пытается вытащить токены Discord. Файлы сохранений в видеоиграх и сведения аккаунтов геймеров в системах Ubisoft Uplay, Steam и Minecraft — всё это тоже интересует зловреда. Инфостилер также способен похищать информацию из FileZilla, OpenVPN, NordVPN и ProtonVPN.

Подпишитесь на новости

Beget восстановил более 215 тыс. сайтов и отбивается от новой DDoS-атаки

Хостинг-провайдер Beget сообщил, что вернул к работе из резервных копий более 215 тыс. сайтов клиентов, пострадавших после кибератаки в начале ноября. Восстановление виртуального хостинга, по словам компании, близится к завершению. Одновременно Beget отражает DDoS-атаку высокой интенсивности, которая, как утверждают в компании, не влияет на уже восстановленные сервисы и сайты.

Об этом Beget сообщил в своем телеграм-канале. О DDoS-атаке провайдер объявил 15 ноября. Сначала ее мощность достигала 850 Гбит/с, затем выросла до 2,1 Тбит/с.

Злоумышленники перебирали сетевые диапазоны Beget, поэтому у части пользователей возникали проблемы с доступом к сервисам, в том числе к Ozon, Wildberries и Сбербанку, а некоторые FTP- и SSH-сессии обрывались.

Провайдер ограничил SSH-подключения с зарубежных IP-адресов: с одного адреса допускается не больше пяти попыток в секунду.

В панель управления постепенно возвращаются функции. Пользователям виртуального хостинга снова доступны разделы Crontab и Backup.

Нынешняя атака наложилась на последствия предыдущей. В ночь с 1 на 2 ноября злоумышленники получили доступ к управляющему уровню инфраструктуры Beget и запустили скрипты, уничтожающие данные.

Облачная инфраструктура провайдера была разрушена, а файловые резервные копии VPS, по данным компании, будут доступны примерно половине пользователей. На время восстановления Beget приостановил списание оплаты.

Компания просит клиентов следить за новостями в ее официальных каналах, а не в СМИ.

Напомним, после кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

RSS: Новости на портале Anti-Malware.ru