



Новый мощный инфостилер Prynt Stealer можно купить за $100 в месяц

Новый мощный инфостилер Prynt Stealer можно купить за $100 в месяц

Новый мощный инфостилер Prynt Stealer можно купить за $100 в месяц

Специалисты наткнулись на ещё одну вредоносную программу, пополнившую ряды опасных инфостилеров. Получивший имя Prynt Stealer зловред предоставляет операторам богатые функциональные возможности, включая кейлоггер и мониторинг буфера обмена.

Prynt Stealer способен атаковать целый спектр популярных браузеров, мессенджеров и игровых приложений. Также вредонос прекрасно справляется с компрометацией финансовой информации.

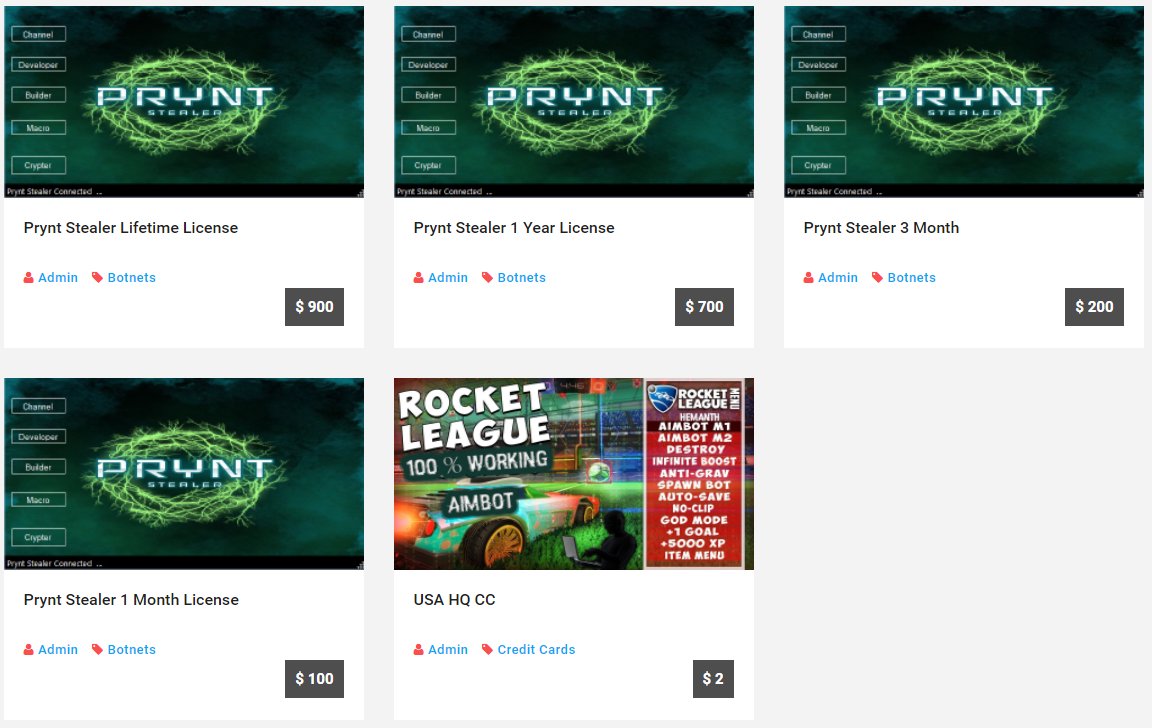
Авторы Prynt Stealer дают в распоряжение своё детище по подписке: 100 долларов на месяц, 200 долларов на квартал, $700 на год. Также можно приобрести пожизненную лицензию за 900 долларов.

Более того, покупателям предоставляют отдельный билдер вредоносных программ, с помощью которого они могут создавать кастомные зловреды, способные обойти детектирование на устройстве жертвы.


Аналитики компании Cyble изучили новую киберугрозу, отметив, что при разработке Prynt Stealer приоритет авторов отдавался скрытности программы. Например, об этом может свидетельствовать обфускация бинарника и зашифрованные Rijndael строки.

Также все командные серверы (C2) злоумышленников зашифрованы с помощью AES256, а директория AppData, которая используется для временного хранения украденных данных, скрыта вместе с подпапками.

Проникнув на устройство жертвы, инфостилер начинает сканировать все диски, пытаясь найти там документы, файлы БД, исходные коды и образы, размер которых не превышает 5 Кбайт. После этого вредонос принимается за автозаполнение, учётные данные, банковские карты, историю поиска и cookies, сохранённые в браузерах.

Далее Prynt Stealer проходится по мессенджерам вроде Discord, Pidgin и Telegram, а также пытается вытащить токены Discord. Файлы сохранений в видеоиграх и сведения аккаунтов геймеров в системах Ubisoft Uplay, Steam и Minecraft — всё это тоже интересует зловреда. Инфостилер также способен похищать информацию из FileZilla, OpenVPN, NordVPN и ProtonVPN.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru