



Face.Pay.May: в мае автобусы Москвы начинают тесты «оплаты лицом»

Face.Pay.May: в мае автобусы Москвы начинают тесты «оплаты лицом»

Face.Pay.May: в мае автобусы Москвы начинают тесты «оплаты лицом»

Тест-драйвы Face Pay на московском наземном транспорте начнутся в мае. Об этом накануне заявили в столичном Департаменте транспорта. Первую фокус-группу из ста человек планируют сформировать уже до конца апреля.

Face Pay — бесконтактный способ оплаты, когда списание средств подтверждается биометрическими данными лица.

Осенью система начала работать в московском метро, теперь её поднимают и наверх.

Принцип работы Face Pay идентичен: клиенты регистрируются в мобильном приложении (в подземке это Метро Москвы) и «привязывают» к аккаунту фотографию лица, “Тройку” и банковскую карту. В метро пассажир должен выбрать турникет с черным стикером на полу и посмотреть в камеру.

Сбор таких персональных данных вызывает закономерный вопрос их конфиденциальности, безопасности и защиты. В Дептрансе заявляют: все серверы находятся в России, отключить их международными санкциями невозможно.

Сами данные хранятся на стороне банка ВТБ, технологическим партнером выступает компания VisionLabs. Изображение лица шифруется в биометрический дескриптор (уникальный идентификатор), и система привязывает его к банковской карте. Face Pay использует нейросети и способен узнать человека даже в маске.

В Дептрансе утверждают, что не хранят сами изображения, а только их зашифрованные ключи. Камера считывает такой код и сравнивает с сохраненным, а все платежные данные пользователей системы держит у себя банк.

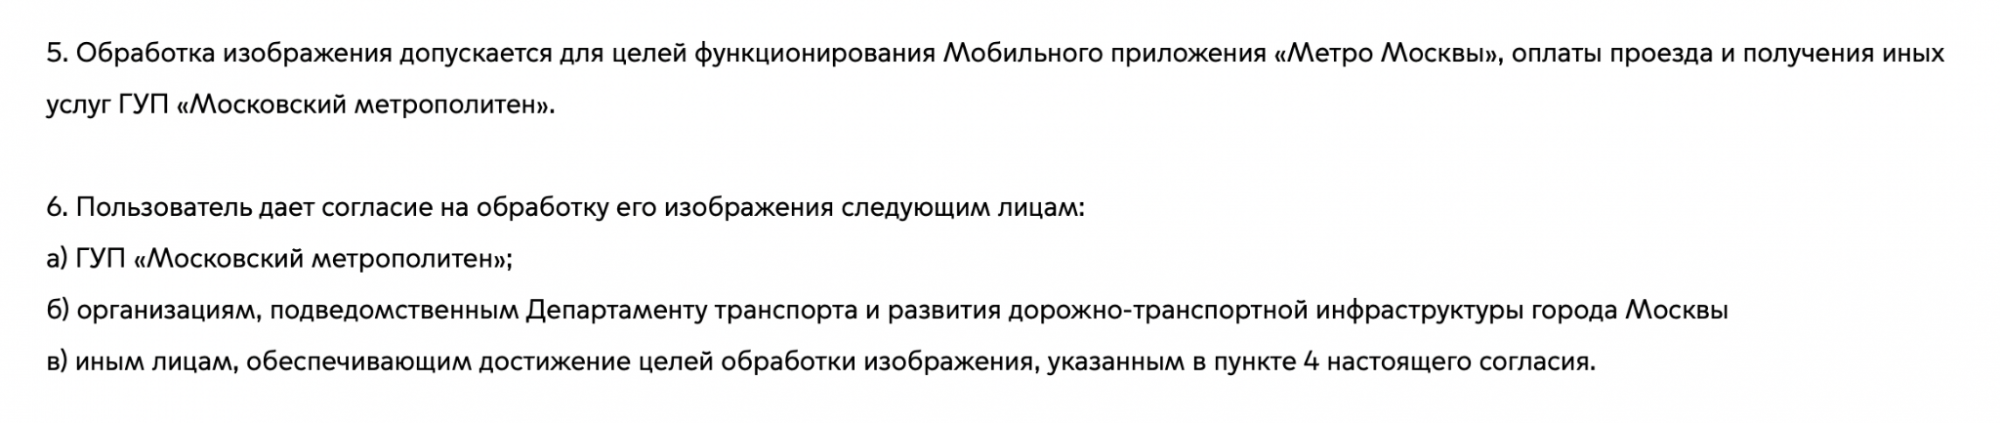
Не забудьте только прочитать согласие, которое Вы даете при регистрации на Face Pay. Там есть такие пункты:

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru