



Pwn2Own принёс хакерам $400 тыс. за 0-day эксплойты для атак на АСУ ТП

Pwn2Own принёс хакерам $400 тыс. за 0-day эксплойты для атак на АСУ ТП

Pwn2Own принёс хакерам $400 тыс. за 0-day эксплойты для атак на АСУ ТП

Знаменитый конкурс для хакеров Pwn2Own, проходивший в этом году в Майами, принёс участникам 400 тысяч долларов за разработку и демонстрацию 26 эксплойтов, которые потенциально могут использоваться в атаках на продукты АСУ ТП и SCADA.

В ходе исследований специалисты пытались атаковать целый спектр категорий: командный сервер, сервер OPC UA, шлюз к данным и человеко-машинный интерфейс (Human-Machine Interface, HMI).

«Всем ещё раз огромное спасибо, что приняли участие в Pwn2Own. Также выражаем благодарность вендорам за сотрудничество и за устранение уязвимостей, выявленных специалистами», — объявили организаторы конкурса.

К слову, вендорам дали 120 дней на выпуск патчей, по истечении которых представители Trend Micro Zero Day Initiative (ZDI) раскроют технические подробности обнаруженных багов.

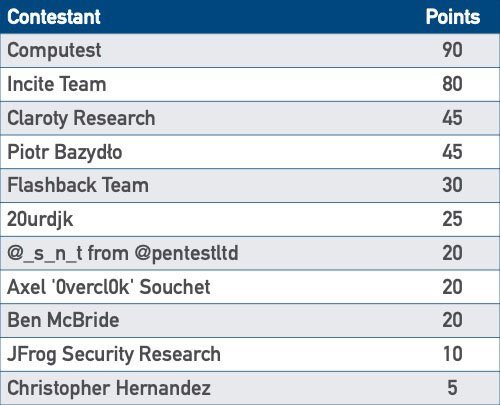
Победителями конкурса стали Даан Кёпер (@daankeuper) и Таис Алкемейд (@xnyhps) из Computest Sector 7 (@sector7_nl). В первый день они заработали 20 тысяч долларов после того, как выполнили код на сервере SCADA Inductive Automation Ignition с помощью бреши в процессе аутентификации.

Позже в этот же день они получили ещё $20 тыс. за уязвимость бесконтрольного поиска пути, которая привела к удалённому выполнению кода в софте AVEVA Edge HMI / SCADA. Второй день отметился для Computest Sector 7 успешной DoS-атакой на демосервер Unified Automation C++ (заработали $5000).

После этого команде удалось обойти проверку доверенных приложений в OPC Foundation OPC UA .NET, что принесло ей $40 000. Таким образом, Computest Sector 7 заняла первую строчку, за ней идёт Incite Team, а замыкает тройку лидеров Claroty Research.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru