



Пользователей WhatsApp атакуют инфостилером под видом голосовых сообщений

Пользователей WhatsApp атакуют инфостилером под видом голосовых сообщений

Пользователей WhatsApp атакуют инфостилером под видом голосовых сообщений

В рамках новой фишинговой кампании, нацеленной на пользователей WhatsApp, злоумышленники распространяют вредоносную программу, задача которой — стащить данные жертвы. Для маскировки фишеры прикрываются функцией голосовых сообщений популярного мессенджера.

По информации исследователей из Armoblox, подобные вредоносные письма ушли по меньшей мере на 27 655 адресов электронной почты. Если пользователь клюнет на уловку, злоумышленники проведут его через ряд шагов, кульминацией которых станет установка инфостилера.

Этот вредонос интересуется преимущественно учётными данными, которые пользователи сохраняют в браузерах и других приложениях. Также операторам отправляются данные криптовалютных кошельков, SSH-ключи и даже отдельные файлы, сохранённые на жёстком диске.

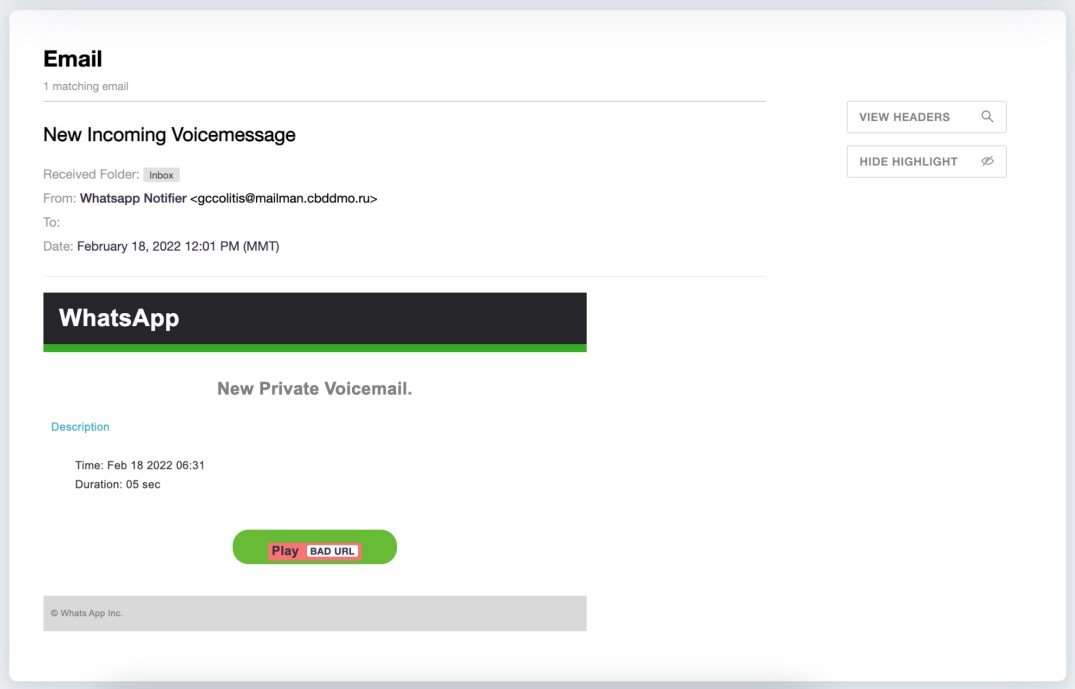
Подобную фишинговую кампанию злоумышленники приурочили к обновлению функциональности голосовых сообщений, которое разработчики WhatsApp представили на прошлой неделе. Потенциальной жертве приходит письмо, сообщающее о получении голосового сообщения в мессенджере. В теле такого письма находится кнопка «Play», которая якобы должна воспроизвести сообщение.

Отправитель, замаскированный под сервис «Whatsapp Notifier», использует адрес электронной почты Центра безопасности дорожного движения Московской области. Команда Armoblox считает, что киберпреступники скомпрометировали домен, а его хозяева не в курсе кампании.


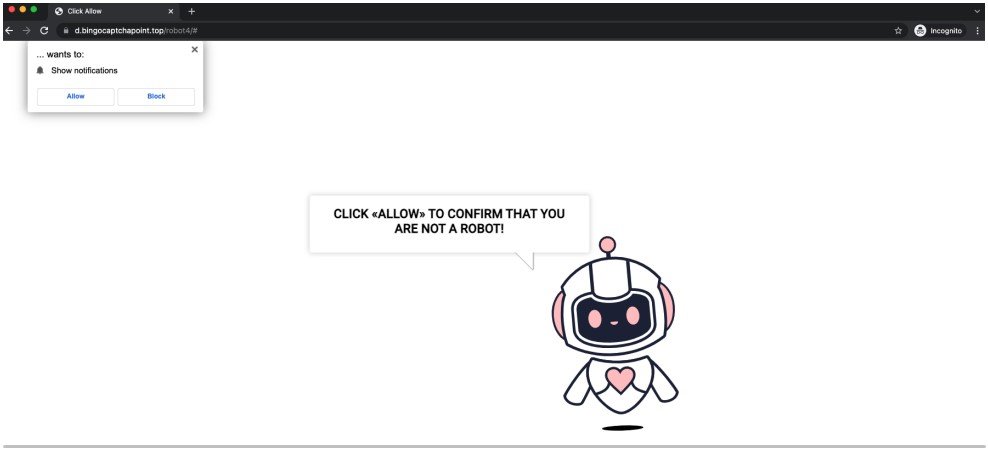
При нажатии на кнопку «Play» пользователя перенаправят на сайт, распространяющий троян JS/Kryptic. На этом ресурсе пользователя обманом заставляют разрешить уведомления в браузере, через которые недобросовестный сайт будет отправлять навязчивую и агрессивную рекламу, а также вредоносные программы.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru