



Новый троян Borat обеспокоил экспертов богатой функциональностью

Новый троян Borat обеспокоил экспертов богатой функциональностью

Новый троян Borat обеспокоил экспертов богатой функциональностью

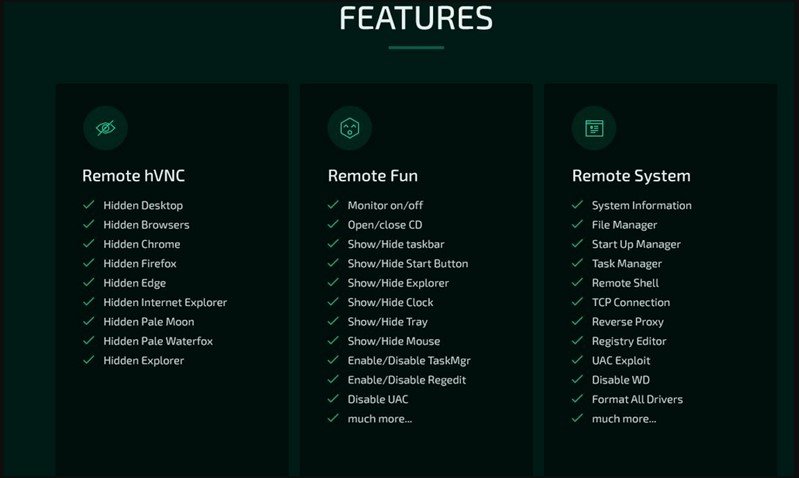
Новый троян, обеспечивающий операторам удалённый доступ (RAT), появился на торговых площадках даркнета. Согласно описанию, вредонос под именем Borat крайне прост в использовании и позволяет злоумышленникам с лёгкостью запускать DDoS-атаки, обходить контроль учётных записей (UAC) и разворачивать программы-вымогатели в сети жертвы.

Кроме того, вооружившиеся Borat киберпреступники могут получить полный контроль над мышью и клавиатурой пользователя, а также доступ к файлам. При этом зловред мастерски скрывает своё присутствие и активность в системе.

Borat позволяет операторам выбрать из нескольких вариантов компиляции, которые создают маленькие пейлоады, нацеленные лишь на узкий набор задач. Исследователи из Cyble обнаружили троян в реальных атаках и проанализировали его функциональность.


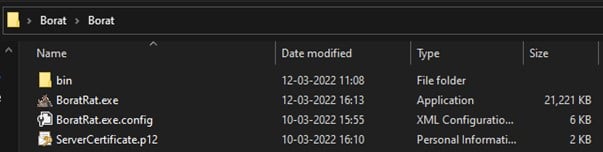
Пока непонятно, распространяется ли Borat бесплатно или же авторы продают его другим киберпреступникам. Команда Cyble отметила, что вредонос поставляется в виде пакета, включающего билдер, модули и сертификат для сервера.


Список функций трояна, для каждой из которых есть свой модуль, выглядит следующим образом:

  • Кейлогер — мониторит и записывает нажатия клавиш, храня все эти данные в TXT-файле.
  • Вымогатель — разворачивает в системе жертвы программу-вымогатель, автоматически генерирует записку с требованием выкупа.
  • DDoS — направляет мусорный трафик на атакуемый сервер, используя ресурсы скомпрометированного устройства.
  • Запись аудиопотока — записывает аудио с помощью микрофона на взломанном устройстве, соответствующие файлы хранятся в формате WAV.
  • Запись видео — если на устройстве доступна камера, вредонос может записывать видеопоток.
  • Удалённый доступ — предоставляет операторам функцию удалённого рабочего стола  
  • Кража учётных данных — шерстит основанные на Chromium браузеры, пытаясь вытащить логины и пароли.
  • Кража токенов Discord — вытаскивает Discord-токены из системы жертвы.
Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru