



URL-рендеринг позволяет фишить пользователей WhatsApp, iMessage, Instagram

URL-рендеринг позволяет фишить пользователей WhatsApp, iMessage, Instagram

URL-рендеринг позволяет фишить пользователей WhatsApp, iMessage, Instagram

Определённая техника рендеринга, по словам специалистов, позволяет киберпреступникам создавать фишинговые сообщения, которые выглядят безобидно. Проблема затрагивает сервисы обмена сообщениями, используемые в Instagram, iMessage, WhatsApp, Signal и Facebook Messenger.

Такой вектор атаки существует из-за багов, приводящих к некорректному отображению URL, которые внедряют управляющие символы Юникода методом коррекции справа налево (Right-To-Left Override, RTLO). Так появляется возможность URI-спуфинга.

Метод RTLO подразумевает, что браузер или мессенджер будет отображать URL-адреса не слева направо, как это обычно бывает, а справа налево. Например, такой подход используется в случае с арабским языком и ивритом.

С помощью этой техники киберпреступники могут подделать ссылки на доверенные и известные домены в сообщениях, отправленных пользователям WhatsApp, iMessage, Instagram, Facebook Messenger и Signal. Например, фишеры могут выдать вредоносные URL за поддомены apple.com или google.com.


Соответствующие уязвимости в мессенджерах получили следующие идентификаторы:

  • CVE-2020-20093 – Facebook Messenger 227.0 и более ранние версии для iOS и 228.1.0.10.116 и более ранние для Android.
  • CVE-2020-20094 – Instagram 106.0 и более ранние версии для iOS и 107.0.0.11 и более ранние для Android
  • CVE-2020-20095 – iMessage 14.3 и более поздние версии для iOS.
  • CVE-2020-20096 – WhatsApp 2.19.80 и более ранние версии для iOS и 2.19.222 и более ранние для Android.

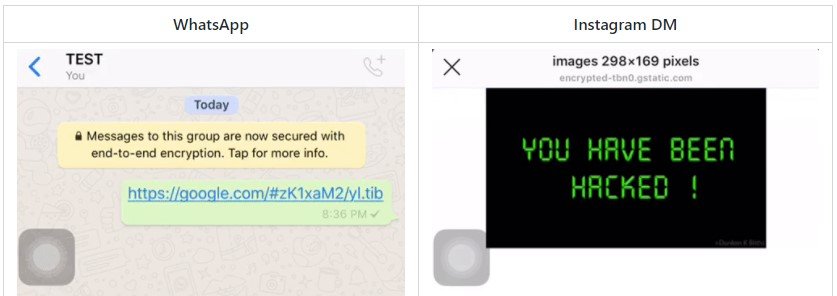
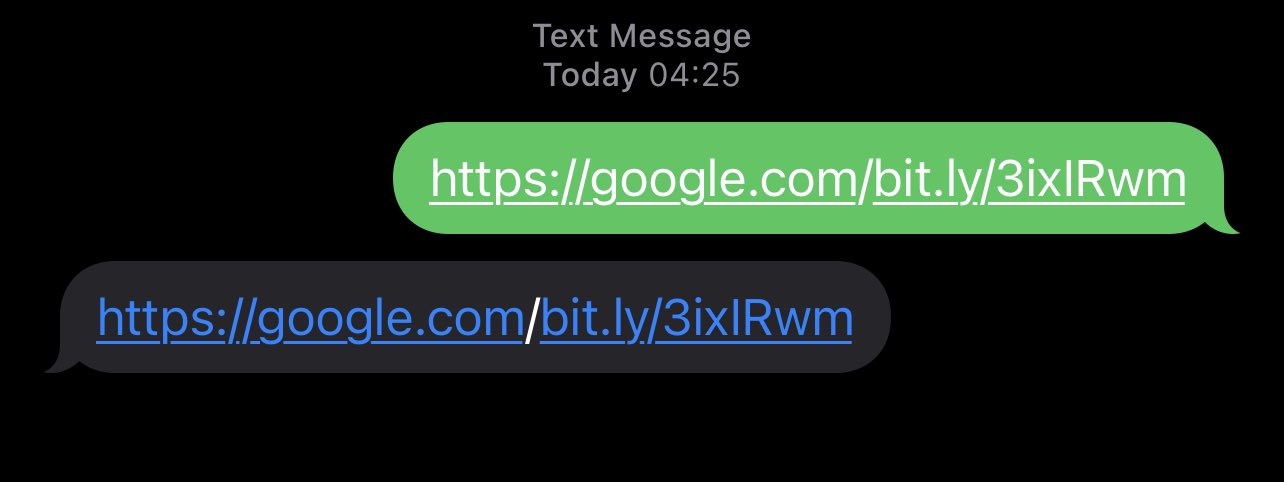
В примере, который показали авторы демонстрационного эксплойта (PoC), google.com используется для маскировки потенциально вредоносного URL:

Подпишитесь на новости

Обновление Windows 11 начало выбрасывать игроков из Battlefield 6

Необязательное обновление KB5124010 для Windows 11 может создавать серьёзные проблемы любителям игр. Пользователи Reddit и Steam жалуются на внезапные вылеты Battlefield 6, Battlefield 2042 и других проектов после установки патча.

Microsoft выпустила KB5124010 в начале сентября для участников программы Windows Insider с версиями Windows 11 24H2 и 25H2, а позднее распространила его как необязательное обновление, не связанное с безопасностью.

Судя по сообщениям игроков на Reddit, Battlefield 6 закрывается через 15-30 секунд или несколько минут после запуска (зачастую молча, без кода ошибки).

Переустановка игры, проверка DirectX и попытки починить античит результата не дали. А вот удаление KB5124010 в ряде случаев моментально вернуло всё в рабочее состояние.

Под подозрение попал конфликт обновления с античитерскими системами. Battlefield 6 и Battlefield 2042 используют Javelin от Electronic Arts, однако похожие сбои отмечены и в проектах с Easy Anti-Cheat.

В частности, игроки Wardogs сообщают об ошибке WD-L020-95bc94d86a0d и невозможности запустить игру после установки патча.

Жалобы поступают от владельцев разных конфигураций, поэтому свалить всё на конкретную видеокарту или процессор пока не получается. При этом Microsoft официально не подтвердила связь с античитами, а выводы основаны на пользовательских наблюдениях.

Тем, кто столкнулся со сбоями, временно помогает удаление KB5124010. Но обновление необязательное, так что любителям Battlefield разумнее пока пройти мимо него.

RSS: Новости на портале Anti-Malware.ru