



URL-рендеринг позволяет фишить пользователей WhatsApp, iMessage, Instagram

URL-рендеринг позволяет фишить пользователей WhatsApp, iMessage, Instagram

URL-рендеринг позволяет фишить пользователей WhatsApp, iMessage, Instagram

Определённая техника рендеринга, по словам специалистов, позволяет киберпреступникам создавать фишинговые сообщения, которые выглядят безобидно. Проблема затрагивает сервисы обмена сообщениями, используемые в Instagram, iMessage, WhatsApp, Signal и Facebook Messenger.

Такой вектор атаки существует из-за багов, приводящих к некорректному отображению URL, которые внедряют управляющие символы Юникода методом коррекции справа налево (Right-To-Left Override, RTLO). Так появляется возможность URI-спуфинга.

Метод RTLO подразумевает, что браузер или мессенджер будет отображать URL-адреса не слева направо, как это обычно бывает, а справа налево. Например, такой подход используется в случае с арабским языком и ивритом.

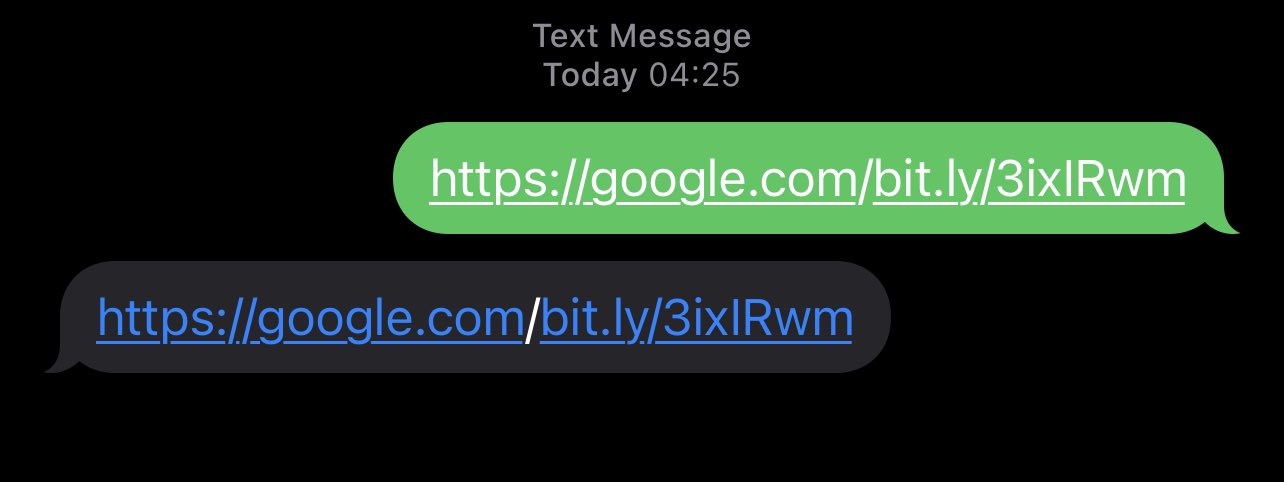
С помощью этой техники киберпреступники могут подделать ссылки на доверенные и известные домены в сообщениях, отправленных пользователям WhatsApp, iMessage, Instagram, Facebook Messenger и Signal. Например, фишеры могут выдать вредоносные URL за поддомены apple.com или google.com.


Соответствующие уязвимости в мессенджерах получили следующие идентификаторы:

  • CVE-2020-20093 – Facebook Messenger 227.0 и более ранние версии для iOS и 228.1.0.10.116 и более ранние для Android.
  • CVE-2020-20094 – Instagram 106.0 и более ранние версии для iOS и 107.0.0.11 и более ранние для Android
  • CVE-2020-20095 – iMessage 14.3 и более поздние версии для iOS.
  • CVE-2020-20096 – WhatsApp 2.19.80 и более ранние версии для iOS и 2.19.222 и более ранние для Android.

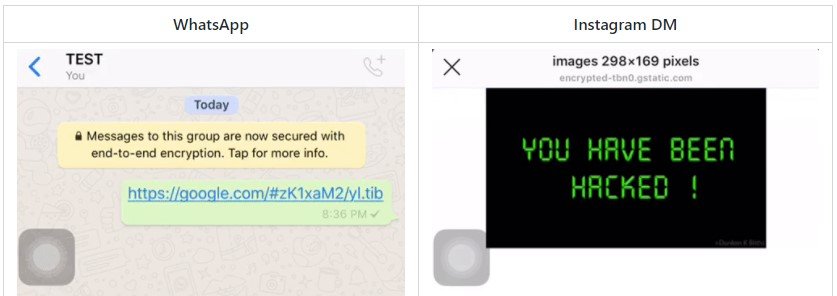
В примере, который показали авторы демонстрационного эксплойта (PoC), google.com используется для маскировки потенциально вредоносного URL:

Подпишитесь на новости

Google Chrome сам перезапустится для обновления, когда вы отойдёте за кофе

Google готовит для Chrome функцию отложенного перезапуска, которая позволит установить обновление без внезапного закрытия браузера в самый неподходящий момент. Корпорация добра уже добавила варианты перезапуска, напоминания, визуальные индикаторы и сбор технической статистики. До стабильной версии Chrome новинка пока не добралась.

На разработку указывают изменения в коде Chromium, объединённые темой queued-restarts.

После загрузки обновления браузер сможет предложить два варианта: перезапуститься немедленно или дождаться, когда пользователь отойдёт от компьютера. Во втором случае Chrome выждет примерно пять минут бездействия и только затем попробует закрыться и запуститься заново.


Перезапуск отменят, если Chrome скачивает файл, воспроизводит аудио или видео, записывает экран либо использует камеру. То есть сериал, видеозвонок и загрузка архива теоретически переживут обновление.

О запланированном перезапуске сообщат всплывающее уведомление и индикатор в меню приложения с надписью «Запланированное обновление». Напоминания могут появляться при открытии новой вкладки, чтобы Chrome не лез со своими апдейтами посреди работы.

Правда, название Scheduled Restart звучит пока солиднее самой функции. Выбрать точное время, как в Windows Update, текущая реализация не позволяет: браузер ориентируется прежде всего на отсутствие активности.

Google ранее обещала искать менее раздражающие способы перезапуска Chrome ради обновлений. Когда функция появится у всех — неизвестно.

RSS: Новости на портале Anti-Malware.ru