



В контроллерах Текон нашли дыру, грозящую выполнением кода с правами root

В контроллерах Текон нашли дыру, грозящую выполнением кода с правами root

В контроллерах Текон нашли дыру, грозящую выполнением кода с правами root

Исследователь Хосе Бертин (Jose Bertin) обнаружил в интернете более 100 ПЛК от Текон-Автоматика, доступных по дефолтным логину и паролю. Как оказалось, это упущение можно использовать не только для взлома, но и для удаленного выполнения произвольного кода на уровне root.

Программируемые контроллеры Текон предназначены для использования в составе измерительных систем коммерческого учета, автоматизированного контроля и управления технологическими процессами. Такие устройства можно встретить в сфере ЖКХ, на энергетических объектах и нефтегазовых предприятиях.

Обнаружив открытые для атак устройства, Бертин решил отыскать учетные данные, которые производитель задает по умолчанию, и начал просматривать в паблике руководства по установке и настройке ПЛК Текон. Старания исследователя увенчались успехом, и он без труда получил админ-доступ к интерфейсу одного из устройств.

В мануалах также содержались сведения об одном интересном модуле — он позволял добавлять плагины (LUA-скрипты), которые запускались в системе с самыми высокими привилегиями. Созданный по результатам исследования PoC-код исправно отработал; подобная находка, по словам автора, позволяет установить полный контроль над устройством и причинить значительный ущерб.

Злоумышленник может, например, внедрить бэкдоры на все подключенные к интернету устройства или отключить их одним махом. В последнем случае можно будет говорить о диверсии, если Текон используются, к примеру, в системе управления домовыми лифтами или SCADA-среде.

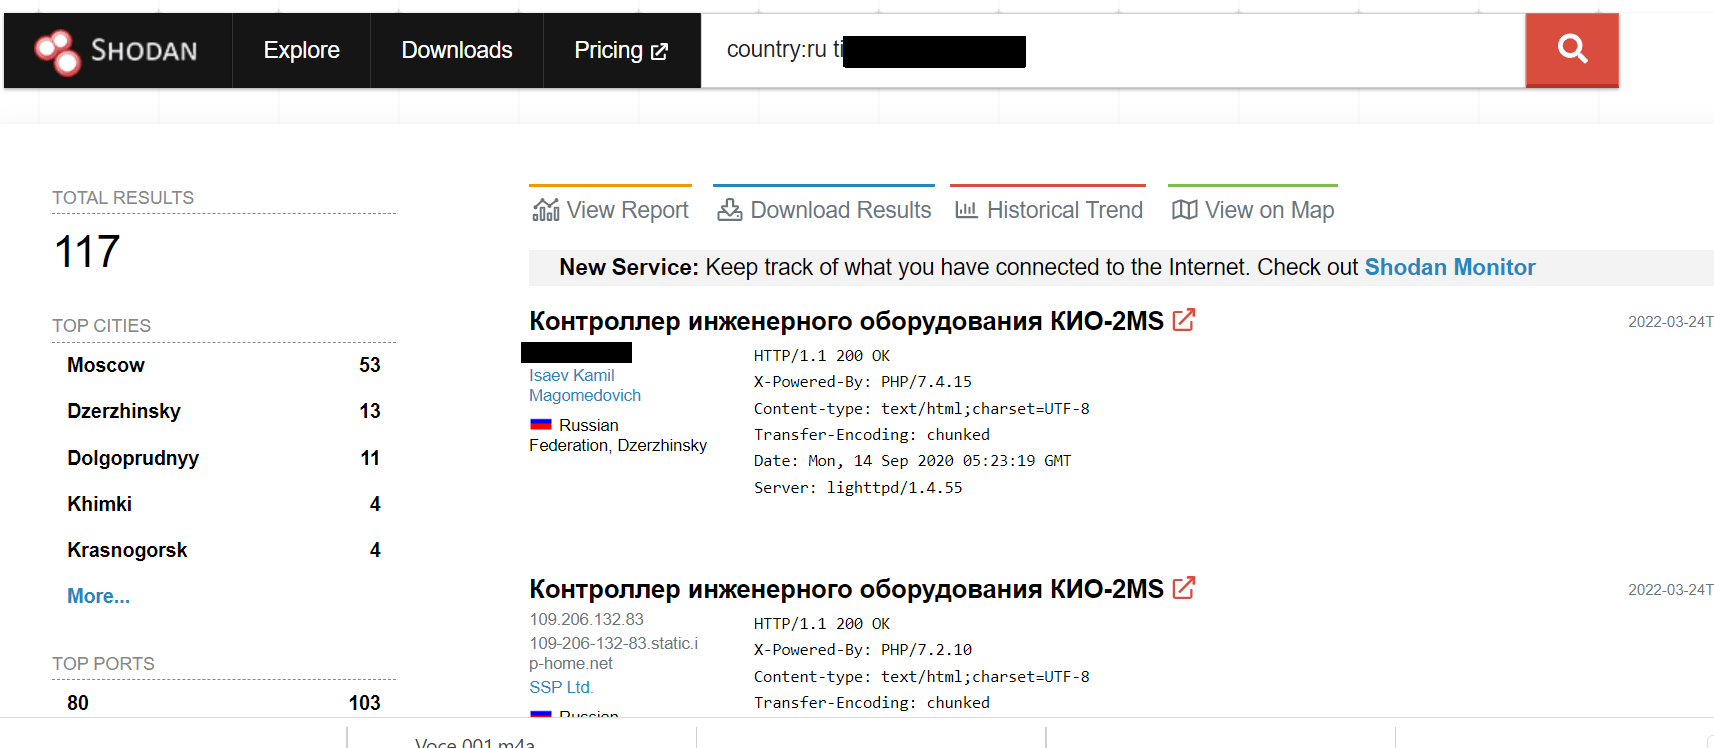
Новый поиск по Shodan выявил 117 потенциально уязвимых ПЛК Текон на территории России и 3 на Украине.


В комментарии для SecurityWeek Бертин признался, что опубликовал свой PoC, не заручившись согласием российского вендора, но пообещал связаться с ним при первой же возможности.

Подпишитесь на новости

Google закрыла 25 уязвимостей в Android, включая семь критических

Android получил октябрьскую порцию патчей: Google закрыла 25 уязвимостей в компонентах Framework и System. Семь из них признаны критическими. Самая опасная брешь позволяет локально повысить права без дополнительных разрешений и без участия пользователя, нажимать на подозрительную ссылку для ее эксплуатации не требуется.

Подробности опубликованы в бюллетене Google. Патчи проходит под номером 2026-10-01. Именно эту дату или более новую стоит искать в сведениях об обновлении безопасности устройства.

Во Framework устранены семь проблем: пять связаны с повышением привилегий, две — с отказом в обслуживании. Критическая уязвимость этого компонента может вызвать отказ в обслуживании без действий владельца устройства.

В System закрыты еще 18 брешей: восемь позволяют повысить привилегии, пять вызывают отказ в обслуживании, четыре ведут к раскрытию информации. Еще одна связана с удаленным выполнением кода. Шесть уязвимостей System получили критический статус.

Три проблемы из бюллетеня также исправляются через системные обновления Google Play: одна затрагивает Telephonycore, две — Wi-Fi. Это часть перечисленных исправлений, поэтому прибавлять их к общему числу 25 не нужно.

Для Pixel подготовлены дополнительные патчи шести уязвимостей, включая три критические в Bluetooth, GDMC и GSA. Android Automotive OS получил исправления основного бюллетеня и еще пяти проблем высокой опасности.

Google не сообщает об эксплуатации этих уязвимостей в реальных атаках. Но ждать, пока появятся такие новости, — сомнительная стратегия. Проверьте доступность обновлений: сроки доставки патчей на конкретный смартфон зависят от производителя.

RSS: Новости на портале Anti-Malware.ru