



Рядовой член банды кибервымогателей Conti зарабатывает $1800 в месяц

Рядовой член банды кибервымогателей Conti зарабатывает $1800 в месяц

Рядовой член банды кибервымогателей Conti зарабатывает $1800 в месяц

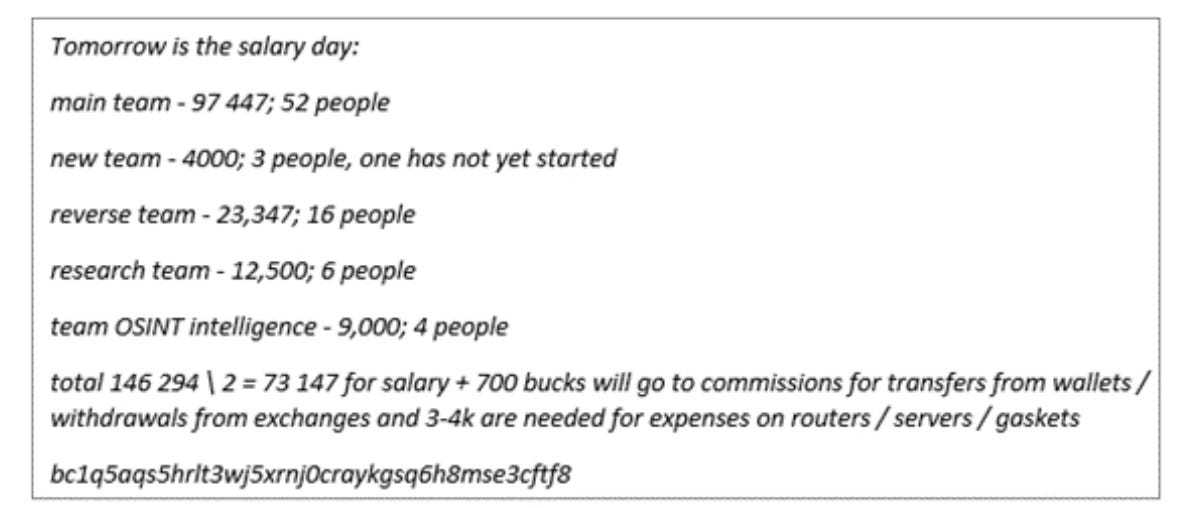
Команда Secureworks изучила деятельность банды кибервымогателей Conti, основываясь на слитых ранее внутренних данных и переписок членов группировки. Выяснились интересные подробности, касающиеся заработка рядовых участников Conti.

По словам исследователей, стандартный участник Conti зарабатывает в месяц 1800 долларов. Кто-то скажет, что это смехотворная сумма, учитывая успех и масштаб операций киберпреступной группировки.

США и их союзники считают, что корни Conti находятся в России. За время существования группы злоумышленникам удалось взломать сотни организаций по всему миру (эту цифру называют сами члены Conti).

Как правило, операторы шифровальщика проникают в системы жертв с помощью специальных брокеров, открывающих готовый доступ. Об одном из таких брокеров на прошлой неделе рассказывала корпорация Google.

Проникнув в сеть, злоумышленники первым делом крадут конфиденциальные данные, затем шифруют файлы, а на последнем этапе требуют выкуп у скомпрометированной организации. Если жертва отказывается платить, преступники сливают внутреннюю информацию в Сеть.

Средняя сумма выкупа, которую запрашивают операторы Conti, составляет 750 тысяч долларов. Обычно эта цифра зависит от ежегодного дохода атакованной компании.

Как отметили в Secureworks, анализ слитых логов киберпреступников показал, что заработную плату в Conti получал 81 человек, и в среднем эта сумма выходила в 1800 долларов на каждого такого сотрудника. В общей сложности команда Secureworks проанализировала 160 тыс. сообщений, которыми обменивались около 500 членов банды в период с января 2020 года по март 2022-го.

Подпишитесь на новости

Google обвинила производителя ТВ-приставок в создании ботнета

Купили ТВ-приставку, а вместе с ней получили тайного арендатора домашнего интернета. Google и партнёры отключили инфраструктуру бэкдора XCPE, объединившего более 1,3 млн приставок. По оценке Google, вредоносную систему намеренно создала и использовала Videostrong — производитель устройств, связанный с брендом MECOOL.

Подробности расследования компания опубликовала в своём блоге.

Google утверждает, что Videostrong продавала доступ к заражённым устройствам другим злоумышленникам. Те загружали дополнительные модули для рекламного мошенничества, подключения приставок к прокси-сетям и распространения вредоносной программы.

Возможности не ограничивались накруткой рекламы. Исследователи наблюдали создание скриншотов, имитацию нажатий, выгрузку сведений об аккаунтах и выполнение команд. Приставка под телевизором фактически становилась чужим компьютером внутри домашней сети.


Вредоносные компоненты обнаружили в разных моделях и брендах за несколько лет. По версии Google, производитель обходил проверки, загружая опасный код после первого запуска. Компания уже изменила процедуру тестирования.

Google прекратила сотрудничество с Videostrong и запретила ей выпускать устройства с предустановленными приложениями Google. Важная деталь: бэкдор встроен в системную прошивку и способен переустанавливать удалённый компонент после перезагрузки.

RSS: Новости на портале Anti-Malware.ru