



Android-вредонос, крадущий пароли от Facebook, заразил 100 000 устройств

Android-вредонос, крадущий пароли от Facebook, заразил 100 000 устройств

Android-вредонос, крадущий пароли от Facebook, заразил 100 000 устройств

Вредоносная программа для Android, нацеленная на кражу учётных данных Facebook-аккаунтов, пробралась более чем на 100 тысяч мобильных устройств через официальный магазин приложений — Google Play Store. Зловред до сих пор можно загрузить, поэтому пользователям стоит быть внимательнее.

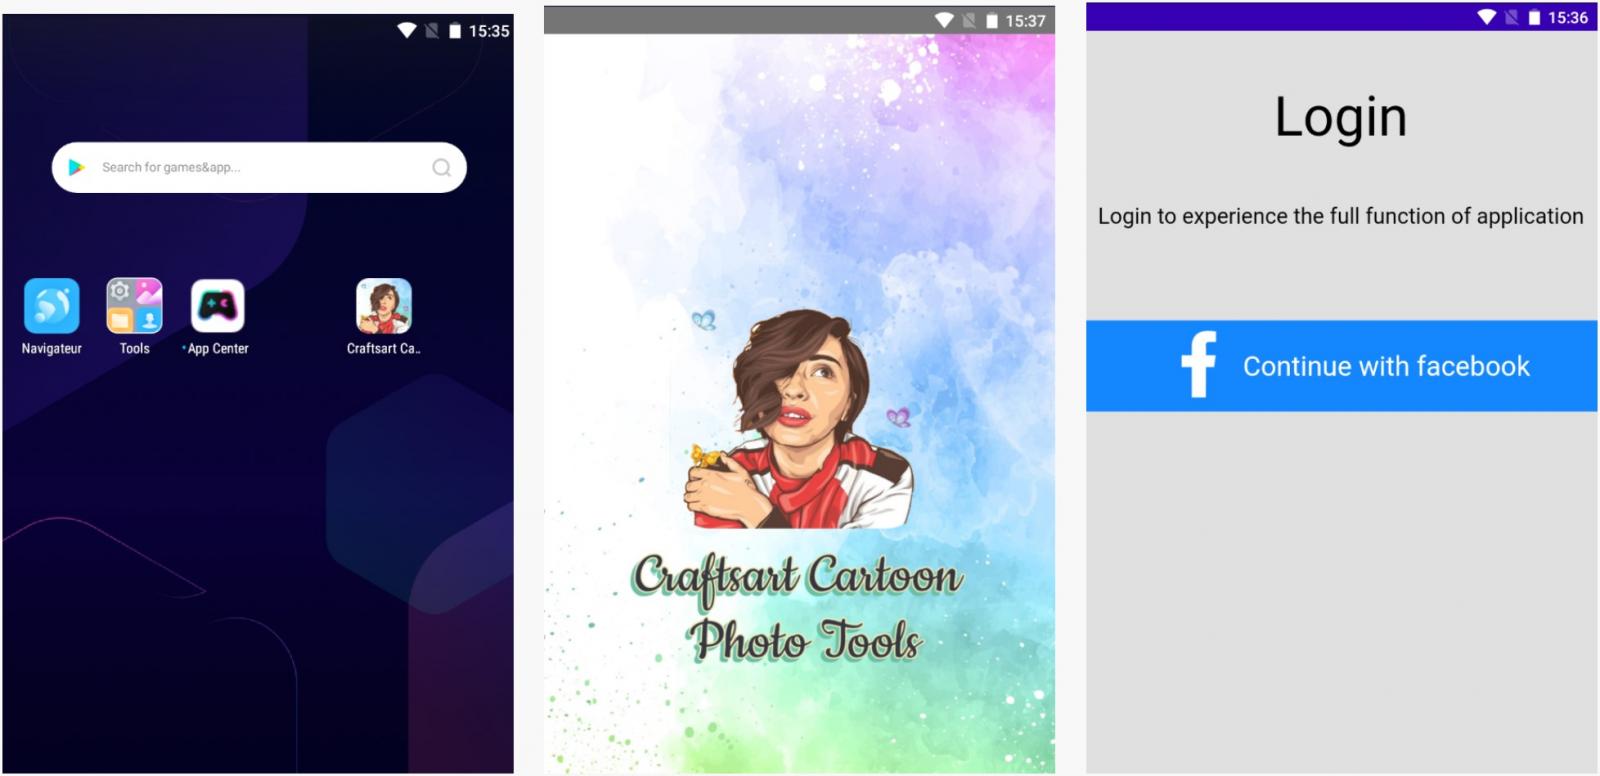
Авторы замаскировали свой инфостилер под софт для стилизации фотографий. Программа получила имя «Craftsart Cartoon Photo Tool», а в описании заявлено, что она превратит ваши снимки в карикатуры (сел-шейдинг).

Как выяснили специалисты компании Pradeo, это приложение содержит элемент трояна, известного под именем FaceStealer. Задача этого вредоноса — отображать фейковую форму для входа в аккаунт Facebook, причём программа Craftsart Cartoon Photo Tool требует аутентифицироваться перед использованием.


Как только доверчивый пользователь введёт свой логин и пароль в соответствующую форму, эти данные отправятся на командный сервер киберпреступников (C2) — zutuu[.]info. Кстати, этот домен не детектируется на VirusTotal.

Помимо этого, вредоносное приложение подключается к URL www.dozenorms[.]club URL (детект на VirusTotal), отправляя туда всю остальную информацию.

В отчёте Pradeo эксперты подчеркнули, что операторы трояна автоматизировали процесс перепаковки и внедрили лишь небольшой кусок вредоносного кода в легитимный софт. Именно это помогло злоумышленникам обойти защитные механизмы Google Play Store.

К слову, Craftsart Cartoon Photo Tool выполняет заявленную функциональность, отправляя загруженные фотографии по адресу http://color.photofuneditor.com/. Там фото обрабатывается специальным фильтром, после чего пользователь может скачать результат.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru