



Android-вредонос, крадущий пароли от Facebook, заразил 100 000 устройств

Android-вредонос, крадущий пароли от Facebook, заразил 100 000 устройств

Android-вредонос, крадущий пароли от Facebook, заразил 100 000 устройств

Вредоносная программа для Android, нацеленная на кражу учётных данных Facebook-аккаунтов, пробралась более чем на 100 тысяч мобильных устройств через официальный магазин приложений — Google Play Store. Зловред до сих пор можно загрузить, поэтому пользователям стоит быть внимательнее.

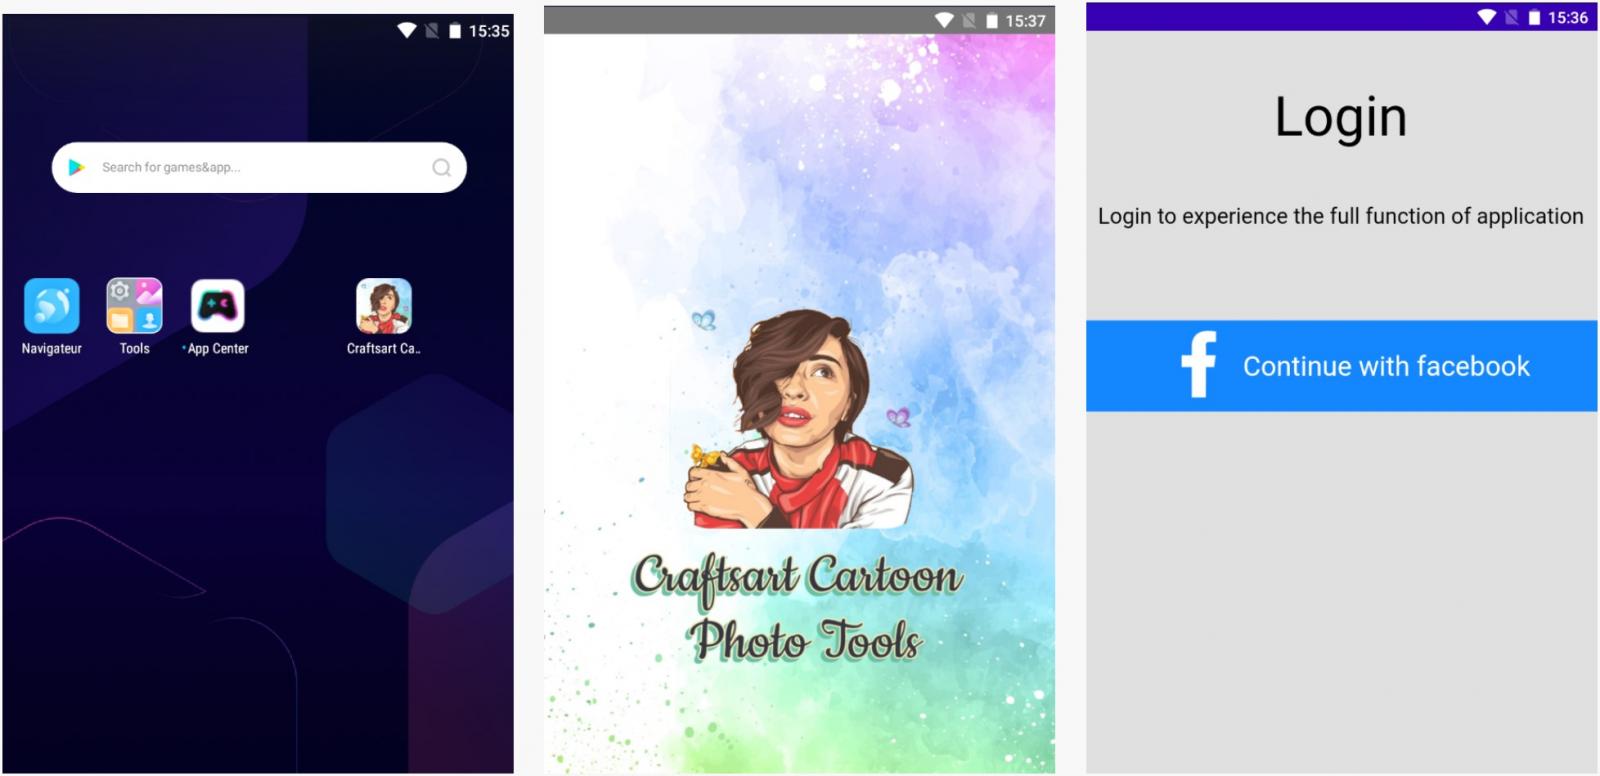
Авторы замаскировали свой инфостилер под софт для стилизации фотографий. Программа получила имя «Craftsart Cartoon Photo Tool», а в описании заявлено, что она превратит ваши снимки в карикатуры (сел-шейдинг).

Как выяснили специалисты компании Pradeo, это приложение содержит элемент трояна, известного под именем FaceStealer. Задача этого вредоноса — отображать фейковую форму для входа в аккаунт Facebook, причём программа Craftsart Cartoon Photo Tool требует аутентифицироваться перед использованием.


Как только доверчивый пользователь введёт свой логин и пароль в соответствующую форму, эти данные отправятся на командный сервер киберпреступников (C2) — zutuu[.]info. Кстати, этот домен не детектируется на VirusTotal.

Помимо этого, вредоносное приложение подключается к URL www.dozenorms[.]club URL (детект на VirusTotal), отправляя туда всю остальную информацию.

В отчёте Pradeo эксперты подчеркнули, что операторы трояна автоматизировали процесс перепаковки и внедрили лишь небольшой кусок вредоносного кода в легитимный софт. Именно это помогло злоумышленникам обойти защитные механизмы Google Play Store.

К слову, Craftsart Cartoon Photo Tool выполняет заявленную функциональность, отправляя загруженные фотографии по адресу http://color.photofuneditor.com/. Там фото обрабатывается специальным фильтром, после чего пользователь может скачать результат.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru