



Android-вредонос, крадущий пароли от Facebook, заразил 100 000 устройств

Android-вредонос, крадущий пароли от Facebook, заразил 100 000 устройств

Android-вредонос, крадущий пароли от Facebook, заразил 100 000 устройств

Вредоносная программа для Android, нацеленная на кражу учётных данных Facebook-аккаунтов, пробралась более чем на 100 тысяч мобильных устройств через официальный магазин приложений — Google Play Store. Зловред до сих пор можно загрузить, поэтому пользователям стоит быть внимательнее.

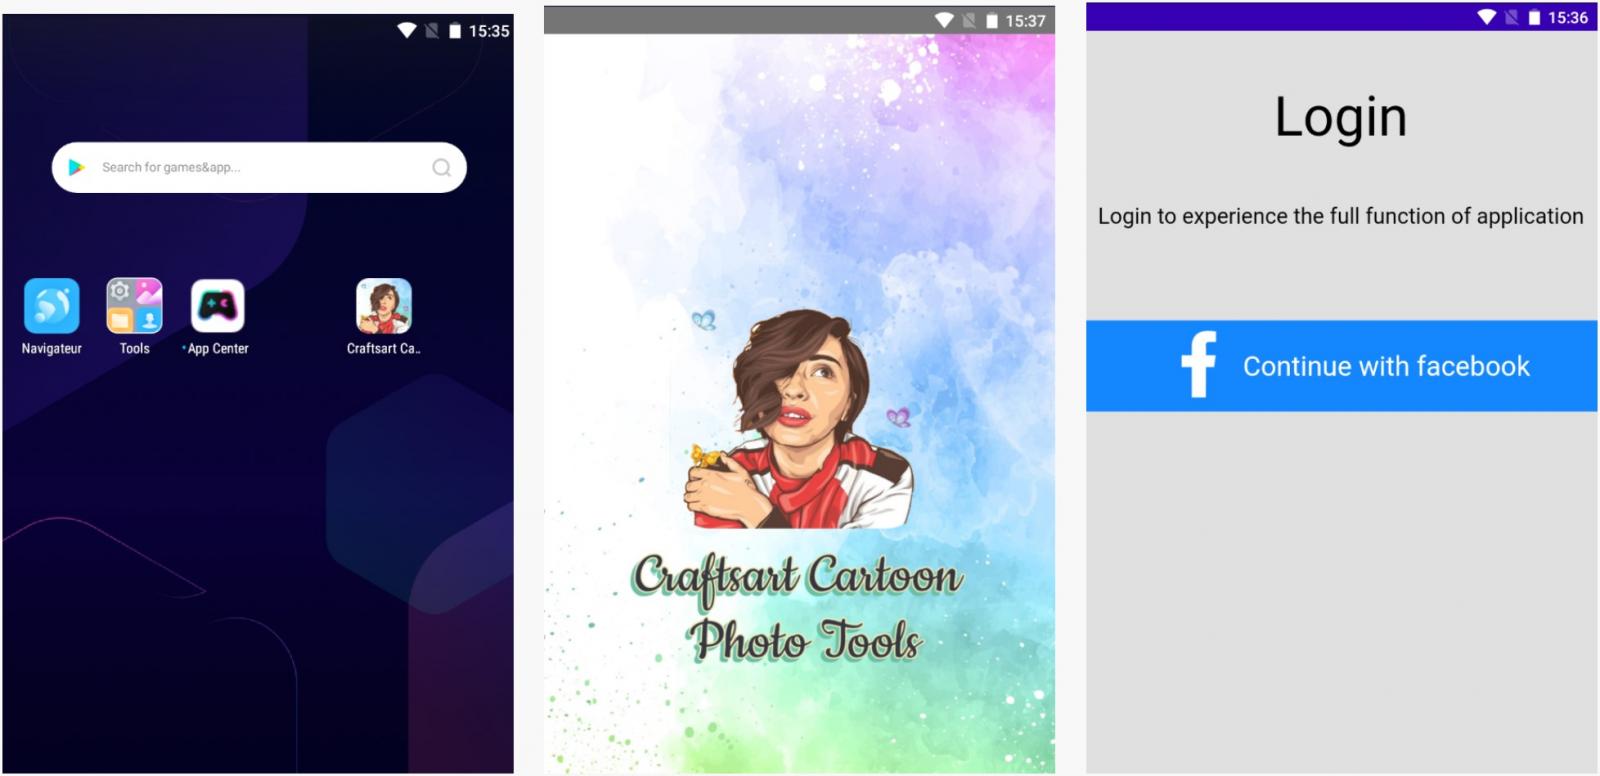
Авторы замаскировали свой инфостилер под софт для стилизации фотографий. Программа получила имя «Craftsart Cartoon Photo Tool», а в описании заявлено, что она превратит ваши снимки в карикатуры (сел-шейдинг).

Как выяснили специалисты компании Pradeo, это приложение содержит элемент трояна, известного под именем FaceStealer. Задача этого вредоноса — отображать фейковую форму для входа в аккаунт Facebook, причём программа Craftsart Cartoon Photo Tool требует аутентифицироваться перед использованием.


Как только доверчивый пользователь введёт свой логин и пароль в соответствующую форму, эти данные отправятся на командный сервер киберпреступников (C2) — zutuu[.]info. Кстати, этот домен не детектируется на VirusTotal.

Помимо этого, вредоносное приложение подключается к URL www.dozenorms[.]club URL (детект на VirusTotal), отправляя туда всю остальную информацию.

В отчёте Pradeo эксперты подчеркнули, что операторы трояна автоматизировали процесс перепаковки и внедрили лишь небольшой кусок вредоносного кода в легитимный софт. Именно это помогло злоумышленникам обойти защитные механизмы Google Play Store.

К слову, Craftsart Cartoon Photo Tool выполняет заявленную функциональность, отправляя загруженные фотографии по адресу http://color.photofuneditor.com/. Там фото обрабатывается специальным фильтром, после чего пользователь может скачать результат.

Подпишитесь на новости

ЦОД судного дня предложили разместить в Арктике

У отработанных арктических шахт может появиться новая специальность — хранить данные вместо полезных ископаемых. Такие подземные сооружения предложили использовать для ЦОДа судного дня, который поможет восстанавливать сервисы при потере основной инфраструктуры.

Идею в разговоре с РИА Новости озвучил координатор экспертного совета проектного офиса развития Арктики, доцент РАНХиГС Александр Воротников. Среди потенциальных площадок он выделил шахты Воркуты.

По мнению эксперта, под землей можно размещать не только резервные, но и основные дата-центры. В частности, они могли бы обслуживать задачи Северного морского пути — помогать отслеживать и контролировать обстановку.

Еще один аргумент Воротникова — арктический холод, который способен сократить эксплуатационные расходы.

Поводом для обсуждения стало заявление зампреда правления «Ростелекома» Валерия Ермакова о необходимости резервной площадки судного дня — места, откуда можно восстановить работу сервисов, если основные мощности станут недоступны.

В приведённом сообщении нет ни выбранной шахты, ни бюджета, ни сроков строительства. Пригодность конкретных объектов ещё предстоит оценить.

RSS: Новости на портале Anti-Malware.ru